
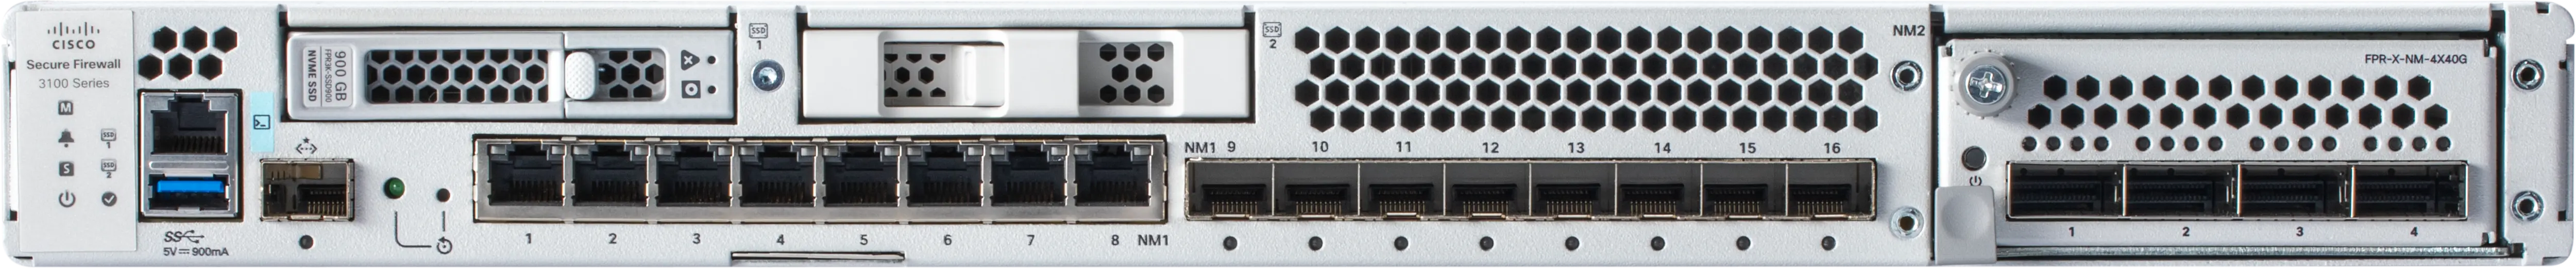
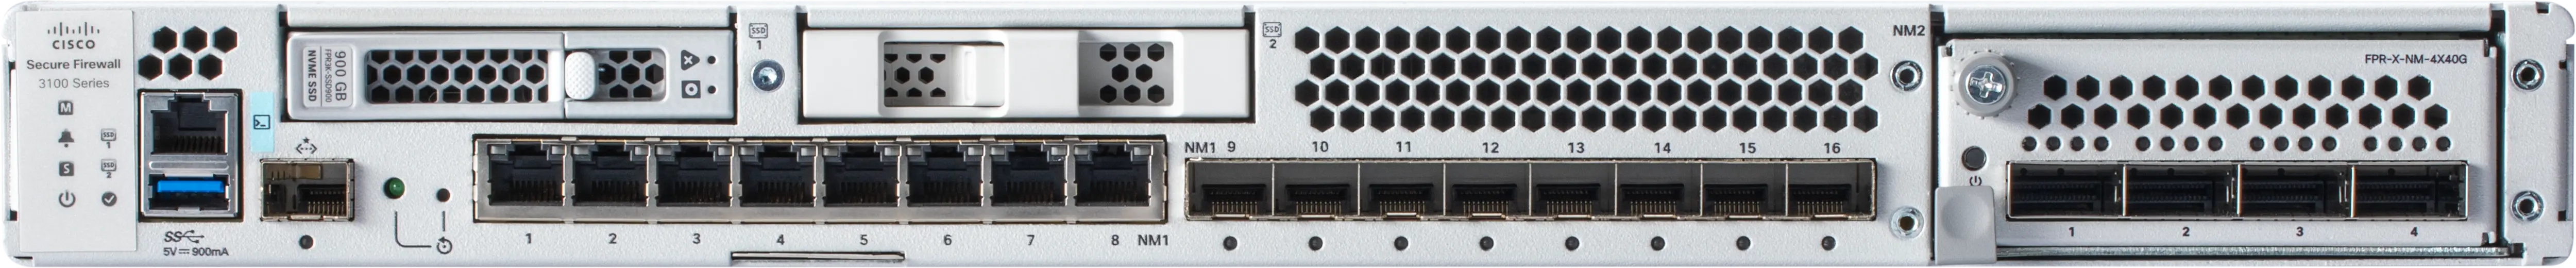
Межсетевой экран Cisco Secure Firewall 3110, FW + AVC + IPS 17.0 Гбит/с, 8 x RJ45, 8 x 1/10G SFP+, IPsec VPN 8 Гбит/с, 1U
Основное описание о межсетевом экране Cisco Secure Firewall 3110
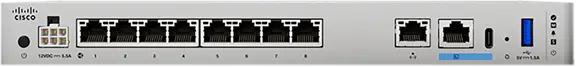
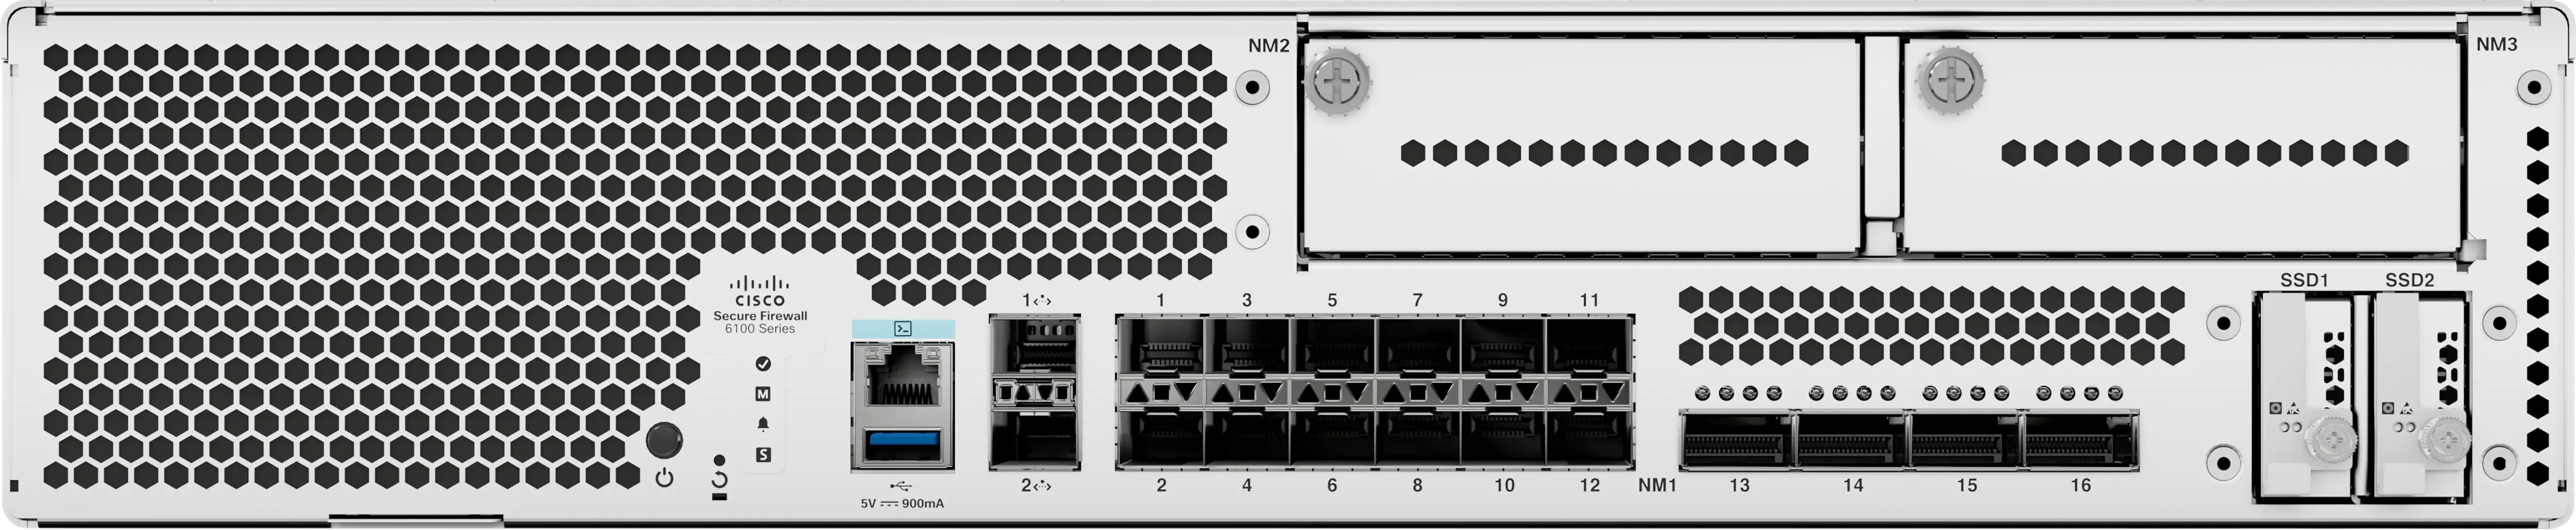
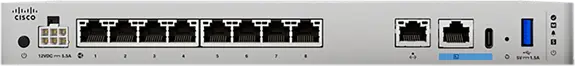
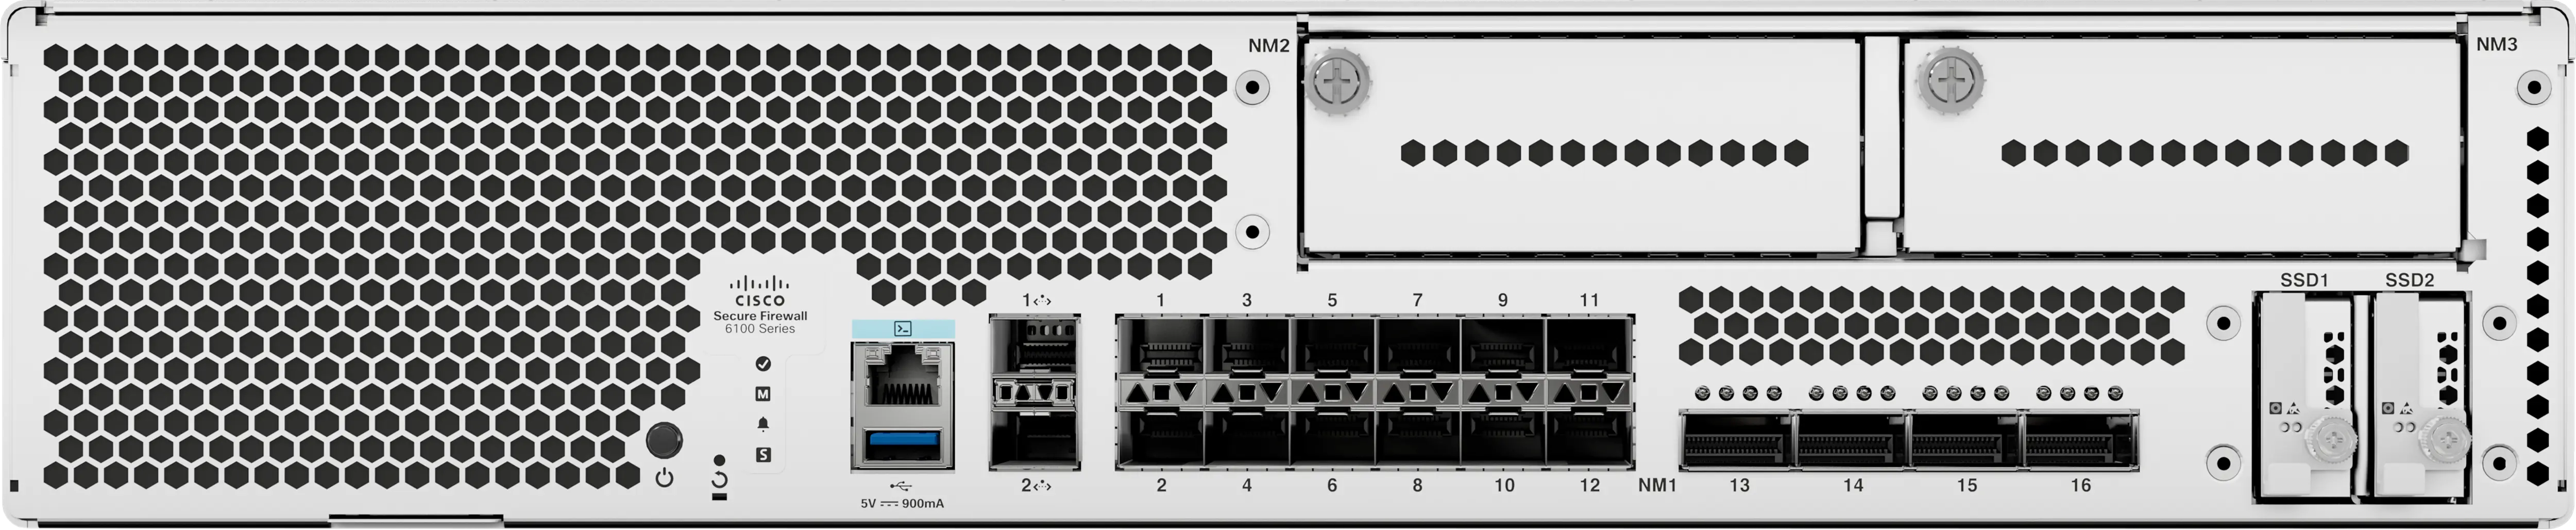
Cisco Secure Firewall 3110 — межсетевой экран для контроля сетевых соединений и защиты периметра. Основные особенности исполнения: FW + AVC + IPS 17.0 Гбит/с, 8 x RJ45, 8 x 1/10G SFP+, IPsec VPN 8 Гбит/с, 1U, централизованное управление. Устройство состоит из интерфейсов подключения, аппаратной платформы обработки трафика и средств управления политиками. Модель относится к семейству Secure Firewall 3100. Подбор конфигурации начинают с требований к подключению и размещению. Суммарная скорость интерфейсов сама по себе не описывает поведение сети при перегрузке. Фактическая загрузка меняется в течение рабочего дня и зависит от приложений. Параметры соседнего интерфейса проверяют вместе с настройками локального порта. При переносе оборудования сохраняют сведения о каждом подключении. Параметр «производительность межсетевого экрана»: 18G. Параметр «производительность fw + avc + ips»: 17G.
Функциональные возможности и принцип работы
Межсетевой экран проверяет соединения в соответствии с выбранными политиками безопасности. Фильтрация ограничивает нежелательный обмен между сетевыми сегментами. Производительность зависит от набора включённых функций и характера трафика. Параметры WAN согласуют с техническими условиями оператора. Различие MTU на участках пути может влиять на доставку крупных пакетов. Шифрование создаёт дополнительную нагрузку и требует отдельного расчёта производительности.
Технические особенности
- Модель: Secure Firewall 3110
- Тип устройства: Межсетевой экран
- Особенность исполнения 1: FW + AVC + IPS 17.0 Гбит/с
- Особенность исполнения 2: 8 x RJ45, 8 x 1/10G SFP+
- Особенность исполнения 3: IPsec VPN 8 Гбит/с
- Особенность исполнения 4: 1U
- Особенность исполнения 5: централизованное управление
- Производительность межсетевого экрана: 18G
- Производительность FW + AVC + IPS: 17G
- Производительность IPS: 17G
- Интерфейсы: 8 x RJ45, 8 x 1/10G SFP+
- Дополнительные интерфейсы: 10G SFP+
- Производительность FW + AVC (пакеты 1024 байт): 17.0 Гбит/с
- Производительность FW + AVC + IPS (пакеты 1024 байт): 17.0 Гбит/с
- Максимум одновременных сеансов с AVC: 2 million
- Новых соединений в секунду с AVC: 130,000
- Производительность TLS: 4.8 Гбит/с
- Производительность NGIPS (пакеты 1024 байт): 17.0 Гбит/с
- Производительность IPsec VPN (TCP 1024 байт, Fastpath): 8 Гбит/с
Применение
Cisco Secure Firewall 3110 рассматривают для контроля сетевых соединений и защиты периметра. Отказоустойчивость зависит от всей схемы соединений, а не только от одного устройства. Скорость порта и скорость соседнего оборудования согласуют до включения линии. Количество разъёмов определяет, сколько соединений можно вывести непосредственно на это устройство. Временную тестовую установку отделяют от производственного сегмента. Нагрузка в часы активности может существенно отличаться от фоновой. Использование вне указанных условий эксплуатации требует другого подходящего исполнения.
Преимущества Cisco Secure Firewall 3110
При подборе Циско Secure Firewall 3110 оцените следующие особенности для своей конфигурации.
Важная особенность выбранного исполнения — FW + AVC + IPS 17.0 Гбит/с. При расчёте узла также учитывают 8 x rj45, 8 x 1/10g sfp+. Разъёмы с разными скоростями распределяют по фактическим требованиям нагрузки. Резервный путь проектируют отдельно от обычной рабочей линии. Длина кабеля и его категория должны соответствовать выбранному стандарту передачи.
Совместимость и подбор
Подключение подбирают по поддерживаемым интерфейсам, типу питания и рабочему программному окружению. Свободные интерфейсы оставляют для расширения узла и подключения диагностического оборудования. План портов помогает связать номер разъёма с конкретной линией и её назначением. Спецификация должна фиксировать и аппаратную платформу, и необходимые права использования ПО. Существующую инфраструктуру проверяют по точным артикулам устройств. Перед расширением сверяют ограничения по количеству и типу компонентов.
Конструкция и технические особенности Secure Firewall 3110
Конструкция корпуса задаёт допустимый вариант размещения устройства. Индикация помогает определить состояние соединений при первичной проверке. Размещение разъёмов учитывают при прокладке кабельных трасс. Габариты проверяют вместе с необходимым пространством для подключения кабелей. Исполнение питания выбирают с учётом доступных вводов на площадке. Перед монтажом сверяют расстояния до стенок шкафа или соседнего оборудования.
Монтаж и эксплуатация
Место установки должно обеспечивать доступ к кабелям и обслуживаемым элементам. Для удалённой площадки заранее организуют административный доступ. Мониторинг настраивают на события, важные для данного узла. Эксплуатационная документация должна содержать расположение и назначение устройства. Учётная запись управления должна соответствовать принятой политике доступа. Проверку питания проводят вместе с резервным сценарием площадки.
Сравнение с близкими моделями
Для другой конфигурации рассмотрите Cisco Secure Firewall 3105: FW + AVC + IPS 10 Гбит/с; пригодность для проекта проверяют по полному составу интерфейсов и компонентов. Для другой конфигурации рассмотрите Cisco Secure Firewall 3120: FW + AVC + IPS 21.0 Гбит/с; пригодность для проекта проверяют по полному составу интерфейсов и компонентов. Компактное исполнение рассматривают при ограничениях по размещению. Стоимость проекта зависит от всего комплекта, включая необходимые лицензии. Условия эксплуатации проверяют для каждого рассматриваемого исполнения. Версию ПО и лицензирование сравнивают вместе с аппаратной частью.
Комплектация
Комплект поставки уточните при заказе по выбранному артикулу и спецификации конфигурации. Согласуйте питание, кабели, монтажные принадлежности, лицензии и необходимые дополнительные компоненты до оформления заказа.
Основные характеристики
- Cisco Security Intelligence
- Стандартный, с IP, URL и DNS-анализом угроз
- USB
- 1 x USB 3.0 Type-A (900mA)
- Безопасность
- UL 62368-1; CAN/CSA-C22.2 No. 62368-1; EN 62368-1; IEC 62368-1; IEC 60950-1; AS/NZS 62368-1; GB4943
- Вентиляторы
- 2 с горячей заменой Модули вентилятора (с 2 Поклонники каждый 2
- Влажность при хранении
- 5 – 95% без конденсации
- Влажность при эксплуатации
- 10 – 85% без конденсации
- Возможность установки в стойку
- Да. Необязательно устанавливать крепежные скобки (2-е место). В состав рельсов входят (4-пост ОВОС- 310-D стойка)
- Входное напряжение переменного тока
- 100-240V AC
- Входное напряжение постоянного тока
- -48 В -60 ВДС
- Высокая доступность
- Активный/активный/готовый/готовый
- Высокая доступность и кластеризация
- Активный/активный/встречный. Cisco Secure Firewall 3100 Серия позволяет группировать до 8 шасси (без кластеризации на 3105)
- Дополнительные интерфейсы
- 10G SFP+
- Интерфейсы
- 8 x RJ45, 8 x 1/10G SFP+
- Кластеризация
- 8
- Максимальное количество интерфейсов
- До 24 общая сумма Ethernet порты, (8x1G RJ-45, 8x1/10G SFP и сетевой модуль
- Максимальный входной переменный ток
- < 6 А при 100 В
- Максимальный входной постоянный ток
- < 12.5 А при -48 В
- Масса
- 23 фунта (10.5 кг) 1 х источников питания, 1 х НМ, вентиляторный модуль, 1 х SSD
- Масштабируемость
- VPN балансировка нагрузки
- Модель
- Secure Firewall 3110
- Последовательный порт
- 1 x RJ-45 консоль
- Производитель
- Cisco
- Производительность IPS
- 17G
- Производительность межсетевого экрана
- 18G
- Рабочая температура
- 32-104°F (от 0 до 40°C)
- Резервирование
- 1+1 переменный ток или DC с двойным снабжением
- Сетевые модули
- 8 x 1/10G варианты
- Температура хранения
- -4 до 149°F (от -20 до 65°C)
- Тип устройства
- Межсетевой экран
- Централизованное управление
- Централизованная конфигурация, регистрация, мониторинг и отчетность выполняются Центром управления межсетевым экраном или, альтернативно, в облаке с помощью Cisco Defense Orchestrator.; Централизованная конфигурация, регистрация, мониторинг и отчетность выполняются диспетчером безопасности Cisco или в облаке с помощью Cisco Defense Orchestrator.
- Частота переменного тока
- 50-60 Гц
- Шум
- 65 dBA@ 25C 74 dBA максимум
- AVC: поддержка OpenAppID для пользовательских детекторов приложений с открытым исходным кодом
- Стандартный стандарт
- Cisco Malware Defense
- Доступный; позволяет обнаруживать, блокировать, отслеживать, анализировать и сдерживать целевые и постоянные вредоносные программы, устраняя непрерывность атаки как во время, так и после атак. Интегрированная корреляция угроз с Cisco Secure Endpoint также доступна для использования в качестве опции.
- Cisco Secure IPS
- Доступный; пассивно обнаруживать конечные точки и инфраструктуру для корреляции угроз и индикаторов компромисса (IoC)
- Cisco Secure Malware Analytics
- Поддерживается
- Cisco Trust является одним из ведущих производителей
- Платформы серии 3100 включают технологии Trust Anchor для обеспечения цепочки поставок и обеспечения изображения программного обеспечения. Пожалуйста, смотрите раздел ниже для получения дополнительной информации
- EMC: ETSI/EN
- EN 300 386 Оборудование телекоммуникационных сетей (EMC); EN55032/CISPR 35 Мультимедийное оборудование (излучения); EN55024/CISPR 24 Информационно-технологическое оборудование (помехоустойчивость); EN55035/CISPR 35 Мультимедийное оборудование (помехоустойчивость); EN61000-6-1 Стандарт общего помехоустойчивости
- Автоматизированные корма для угроз и обновления подписи IPS
- ДаВедущий класс разведки коллективной безопасности (Colective Security Intelligence)CSI) из Cisco Группа Талоса https://www.cisco.com/c/en/us/products/security/talos.html )
- Адаптивный диспетчер устройств безопасности
- Веб-ориентированное локальное управление для небольших развертываний
- Видимость и контроль приложений (AVC)
- Стандарт, поддерживающий более 4000 приложений, а также геолокации, пользователей и веб-сайтов.
- Возможности / 3120
- 3120
- Возможности / 3130
- 3130
- Возможности / 3140
- 3140
- Возможности / Cisco Secure Firewall Модель
- 3120; 3130; 3140
- Встроенные интерфейсы ввода-вывода
- 8 x 10M/100M/ 1GBASE-T Ethernet интерфейсы (RJ-45), 8 x 1/10 Gigabit (SFP) Ethernet интерфейсы
- Высота над уровнем моря при хранении
- 40,000 ft (макс)
- Высота над уровнем моря при эксплуатации
- 10,000 ft (макс)
- Ключевая характеристика 1
- FW + AVC + IPS 17.0 Гбит/с
- Ключевая характеристика 2
- 8 x RJ45, 8 x 1/10G SFP+
- Ключевая характеристика 3
- IPsec VPN 8 Гбит/с
- Ключевая характеристика 4
- 1U
- Ключевая характеристика 5
- централизованное управление
- Контексты безопасности (включены; максимум)
- 2; 100
- Конфигурация блоков питания
- Один 400 Вт переменного тока, двойной 400 Вт переменного тока. Одно- и двухместный 400W DC опциональный 1
- КПД блока питания AC
- >89% при 50% нагрузке
- КПД блока питания DC
- >88% при 50% нагрузке
- Максимальная выходная мощность AC
- 400W
- Максимальная выходная мощность DC
- 400W
- Максимальное количество VPN-пиров
- 3,000
- Максимум одновременных сеансов с AVC
- 2 миллиона
- Местное управление на устройстве
- Да
- Накопитель
- 1x 900 GB, 1x запасной слот
- Новые соединения в секунду
- 300,000
- Новых соединений в секунду с AVC
- 130,000
- Одновременные соединения межсетевого экрана
- 2 миллиона
- Порты интегрированного управления сетью
- 1 x 1/10G SFP
- Проецируемая пропускная способность IPSec VPN (1024B TCP с/Fastpath) с VPN Offload (FTD 7.2)
- 11.0 Гбит/с
- Проецируемая пропускная способность IPsec VPN (450B UDP L2L тест) с VPN Offload (ASA 9.18)
- 12.0 Гбит/с
- Производительность FW + AVC (пакеты 1024 байт)
- 17.0 Гбит/с
- Производительность FW + AVC + IPS
- 17G
- Производительность FW + AVC + IPS (пакеты 1024 байт)
- 17.0 Гбит/с
- Производительность IPsec VPN (TCP 1024 байт, Fastpath)
- 8 Гбит/с
- Производительность NGIPS (пакеты 1024 байт)
- 17.0 Гбит/с
- Производительность TLS
- 4.8 Гбит/с
- Пропускная способность IPsec VPN (450B UDP L2L тест)
- 8 Гбит/с
- Пропускная способность брандмауэра государственного контроля (мультипротокол) 2
- 15.0 Гбит/с
- Пропускная способность межсетевого экрана 1
- 18.0 Гбит/с
- Размеры (В × Ш × Г)
- 1.75 x 17 x 20 in. (4.4 x 43.3 x 50.8 cm)
- Соответствие нормативам
- Продукты соответствуют маркировке СЕ согласно директивам 2004/108/EC и 2006/108/EC
- Сторонняя и открытая экосистема
- Открытый API для интеграции со сторонними продуктами; Ресурсы сообщества Snort® и OpenAppID для новых и специфических угроз
- Фильтрация URL: количество категорий
- Более 80
- Фильтрация URL: количество классифицированных URL
- Более 280 миллионов
- Форм-фактор (приемные устройства)
- 1RU
- Электромагнитные излучения (EMC)
- FCC 47CFR15 Класс А; AS/NZS CISPR 32 Класс А; EN55032/CISPR 32 Класс А; ICES-003 Класс А; Класс VCCI A; KS C 9832 Класс А; CNS-13438 Класс А; EN61000-3-2 Гармония линий электропередач; EN61000-3-3 Изменения напряжения, колебания и мерцание
- ЭМС: помехоустойчивость
- IEC/EN61000-4-2 Электростатический помехоустойчивость к разряду; IEC/EN61000-4-3 Радиационный помехоустойчивость; IEC/EN61000-4-4 Помехоустойчивость БЭФТ; IEC/EN61000-4-5 Хирургия; IEC/EN61000-4-6 Помехоустойчивость к нарушению; IEC/EN61000-4-11 - Перепады напряжения, короткие перебои и вариации напряжения; KS C 9835
Мы предлагаем следующие способы доставки товара:
Самовывоз из пункта выдачи
Самостоятельное получение заказа в пункте выдачи. Дата и время получения заранее согласуется с менеджером магазина.
Отгрузка товара юридическим лицам осуществляется только при наличии печати или правильно оформленной и заполненной доверенности, наличии паспорта получателя.
Отгрузка физическим лицам, в случае оплаты заказа банковскими картами, возможна только при предъявлении паспорта плательщика.
Для получения заказа, оплаченного вышеуказанным способом, третьим лицом необходимо наличие нотариально заверенной доверенности.
Курьерская доставка по Москве
Доставка по адресу покупателя или до пункта приема транспортной компании в г. Москве. Дата и время доставки заранее согласуется с менеджером магазина.
Доставка транспортной компанией по России
Доставка транспортной компанией по России до пункта выдачи транспортной компании или до конечного адреса покупателя.
Мы предлагаем следующие способы оплаты товара:
Оплата наличными
Оплата за наличный расчет для физических и юридических лиц. После внесения денежных средств Покупатель подписывает товаросопроводительные документы и получает кассовый чек. Отгрузка товара юридическим лицам осуществляется только при наличии печати или правильно оформленной и заполненной доверенности, наличии паспорта получателя.
Безналичная оплата
Мы работаем с физическими и юридическими лицами за безналичный расчёт со 100% предоплатой с оформлением всех предусмотренных законодательством документов. Счёт на оплату направляется Покупателю на электронную почту после запроса счета через форму на сайте либо по электронной почте. Цена на заказанный товар действительна в течение 2 дней с момента оформления Заказа.
Электронные способы
Оплата Заказа электронными способами, в т.ч. банковскими картами. Оплата Заказа данным способом доступна запросом ссылки на оплату у нашего менеджера.
Телефон: +7 499 490-50-27
E-mail: sale@ru-cisco.com
Мы предоставляем официальную гарантию на всю продукцию.
Сервис расширенной гарантии включает в себя:
- Приемку в сервисном центра для выполнения диагностики дефекта.
- Ремонт.
- Бесплатную доставку клиенту.
Контакты гарантийного отдела:
Телефон: +7 499 490-50-27E-mail: sale@ru-cisco.com
Оставьте заявку в один клик и наш специалист свяжется с вами в кратчайшие сроки:
- Окажет профессиональную консультацию.
- Сообщит цену.
- Сообщит информацию об актуальных акциях и скидках.
- Подскажет ближайшее к вам отделение с наличием нужной продукции.
- Согласует с вами возможное время доставки.
E-mail: sale@ru-cisco.com
Требуется коммерческое предложение?
Для получения всей информации по вопросам комплектации, цен и наличия оборудования Cisco обратитесь в наш круглосуточный контакт-центр:
Контакт-центр: +7 499 490-50-27 / sale@ru-cisco.com
Отзывы0
Нет отзывов об этом товаре.
Отзывы с оценкой