
L2 или L3: какой управляемый коммутатор Cisco выбрать для VLAN и маршрутизации между отделами?
L2-коммутатор Cisco подходит для VLAN, если маршрутизацию между ними выполняет отдельный маршрутизатор или межсетевой экран. L3-коммутатор нужен, когда шлюзы отделов и быстрый обмен между подсетями должны работать на самом коммутаторе. Выбор определяют путь трафика, правила доступа и нагрузка, а не количество отделов само по себе. Для трёх VLAN иногда достаточно L2; для двух VLAN с интенсивным обменом с сервером может оказаться полезнее L3.
Допустим, в офисе есть продажи, бухгалтерия, несколько серверов и гостевой Wi-Fi. Нужно разделить сеть, сохранить доступ к общим приложениям и не открыть гостям бухгалтерскую базу. Надпись «управляемый» ещё не решает эту задачу: управление, VLAN, маршрутизация и проверка сетевых соединений — разные возможности. Ниже разберём три рабочие архитектуры, составим адресный план, посчитаем порты и нагрузку и сравним подходящие исполнения Cisco.
Коммутаторы L2 и L3: в чём разница и что выбрать?
Коммутатор L2 пересылает Ethernet-кадры внутри VLAN, используя MAC-адреса. Он изучает, за каким портом находится устройство, и формирует таблицу MAC-адресов. Коммутатор L3 выполняет эту же работу, а также может маршрутизировать IP-пакеты между подсетями. Для маршрутизации он использует таблицу маршрутов и сетевые интерфейсы с IP-адресами.
Главное различие можно проверить одним вопросом: может ли выбранное устройство стать шлюзом нескольких пользовательских подсетей и пересылать пакеты между ними? Если да, у него есть нужный для этой задачи L3-функционал. IP-адрес веб-интерфейса управления этого не доказывает: он нужен и многим L2-коммутаторам, чтобы администратор подключался к самому устройству.
| Задача | Управляемый L2 | L3 с подходящими функциями |
|---|---|---|
| Разделить порты на VLAN | Да, если поддерживаются VLAN | Да |
| Передать несколько VLAN по trunk 802.1Q | Да, при поддержке 802.1Q | Да |
| Связать продажи и серверную подсеть | Через внешний L3-шлюз | Через локальные интерфейсы VLAN |
| Управлять устройством по IP | Обычно возможно | Возможно; это не отдельный критерий выбора L3 |
| Фильтровать трафик списками доступа | Возможно на отдельных моделях, включая IP ACL | Возможно; проверяются тип ACL и место применения |
| Обмениваться маршрутами через OSPF | Не выполняется обычной L2-коммутацией | Зависит от модели, ПО и лицензии |
| Проверять приложения, вредоносный трафик и состояние сессий | Не следует из наличия VLAN | Не следует из базовой маршрутизации и обычных ACL |
Управляемый и неуправляемый коммутатор: в чём разница?
На управляемом коммутаторе администратор задаёт параметры портов, VLAN, приоритеты и доступные механизмы защиты, получает счётчики ошибок и сохраняет конфигурацию. Неуправляемое устройство обычно работает без такой настройки. Для сети с отдельными VLAN отделов, контролируемым trunk и диагностикой выбирают управляемую модель.
При этом «управляемый» не означает «L3». Управляемый L2 — полноценное устройство для уровня доступа. Оно может выполнять свою работу годами, пока маршрутизацией занимается другой узел. А L3-коммутатор можно использовать только для L2-коммутации, оставив пользовательские шлюзы на межсетевом экране.
Что означает L2+ и почему этой надписи недостаточно?
L2+ — обозначение набора дополнительных возможностей, который различается у разных семейств. Под ним могут подразумеваться статические маршруты, ограниченная маршрутизация или расширенные функции управления. Покупать «L2+ для VLAN» без списка необходимых функций рискованно: в проекте нужны конкретные SVI, маршруты, ACL, DHCP relay и ограничения их масштаба.
Сравнивайте устройства по одинаковому перечню требований. Если достаточно пяти локальных подсетей и одного статического маршрута к межсетевому экрану, полноценный BGP не даёт пользы сам по себе. Если нужен OSPF, нельзя подменить его обещанием «есть L3»: требуется поддержка именно этого протокола в выбранной конфигурации.
Как работают VLAN и маршрутизация между ними?
VLAN — логический сегмент Ethernet-сети с отдельным широковещательным доменом. Один физический коммутатор может обслуживать несколько таких сегментов: порт сотрудника продаж относится к VLAN 10, порт бухгалтера — к VLAN 20. Широковещательный кадр из VLAN 10 не распространяется в VLAN 20 только потому, что оба кабеля подключены к одной панели.
В обычном офисном адресном плане каждой VLAN назначают отдельную IP-подсеть. Например, продажи получают 192.168.10.0/24, бухгалтерия — 192.168.20.0/24. Маска /24 соответствует 255.255.255.0; в такой IPv4-подсети обычно доступны 254 адреса узлов. Адрес сети .0 и широковещательный адрес .255 не назначают обычным рабочим станциям.
| Термин | Что он означает | Пример в офисе |
|---|---|---|
| Access-порт | Порт для обычного конечного устройства в назначенной VLAN | ПК продаж подключён к access VLAN 10 |
| Trunk 802.1Q | Соединение, передающее трафик нескольких VLAN с идентификацией VLAN | Линия от коммутатора к шлюзу отделов |
| SVI, interface Vlan | Логический L3-интерфейс VLAN | 192.168.10.1 — шлюз продаж на коммутаторе |
| Routed port | Физический порт в режиме L3 с собственным IP-адресом | Транзит к межсетевому экрану без пользовательской VLAN |
| Маршрут по умолчанию | Путь к назначениям, для которых нет более конкретного маршрута | Выход из локальных подсетей к интернет-шлюзу |
| Обратный маршрут | Путь, по которому соседний узел возвращает ответ | На экране: сеть продаж находится за L3-коммутатором |
Почему устройства в разных VLAN не общаются без шлюза?
ПК 192.168.10.25/24 распознаёт адрес 192.168.10.60 как локальный и ищет MAC-адрес получателя через ARP. Для сервера 192.168.40.10/24 он видит другую подсеть и отправляет кадр на MAC-адрес своего шлюза, например 192.168.10.1. Шлюз принимает пакет, выбирает маршрут и формирует новый Ethernet-кадр для следующего участка пути.
Поэтому маршрутизация не сводится к «добавить тег VLAN». Тег помогает коммутатору отличить сегменты, а шлюз соединяет IP-сети. На L2-коммутаторе можно создать десять VLAN, но без доступного маршрутизирующего узла они не получат связь друг с другом.
Нужно ли включать OSPF для связи между отделами?
Нет. Если на одном L3-коммутаторе созданы и работают SVI трёх подсетей, эти сети становятся непосредственно подключёнными. Для обмена между ними не нужен ни OSPF, ни отдельный статический маршрут на каждую локальную VLAN. Динамический протокол полезен, когда маршруты нужно обменивать между несколькими L3-узлами и учитывать изменение топологии.
Для одного офиса часто достаточно локальных SVI, маршрута по умолчанию к межсетевому экрану и обратных маршрутов на экране. Такая схема проще в сопровождении, чем необоснованное добавление динамической маршрутизации. При нескольких узлах и резервных путях статическую схему оценивают отдельно: простота не должна превращаться в ручное обслуживание десятков маршрутов.
L2 или L3: три схемы для сети с несколькими отделами
Схема 1. L2-коммутатор и внешний маршрутизатор или межсетевой экран
Порты сотрудников распределены по VLAN. Коммутатор передаёт их трафик по trunk внешнему шлюзу; тот имеет интерфейс в каждой обслуживаемой подсети и маршрутизирует разрешённые соединения. Если несколько логических интерфейсов используют один физический Ethernet-порт маршрутизатора, схема называется router-on-a-stick.
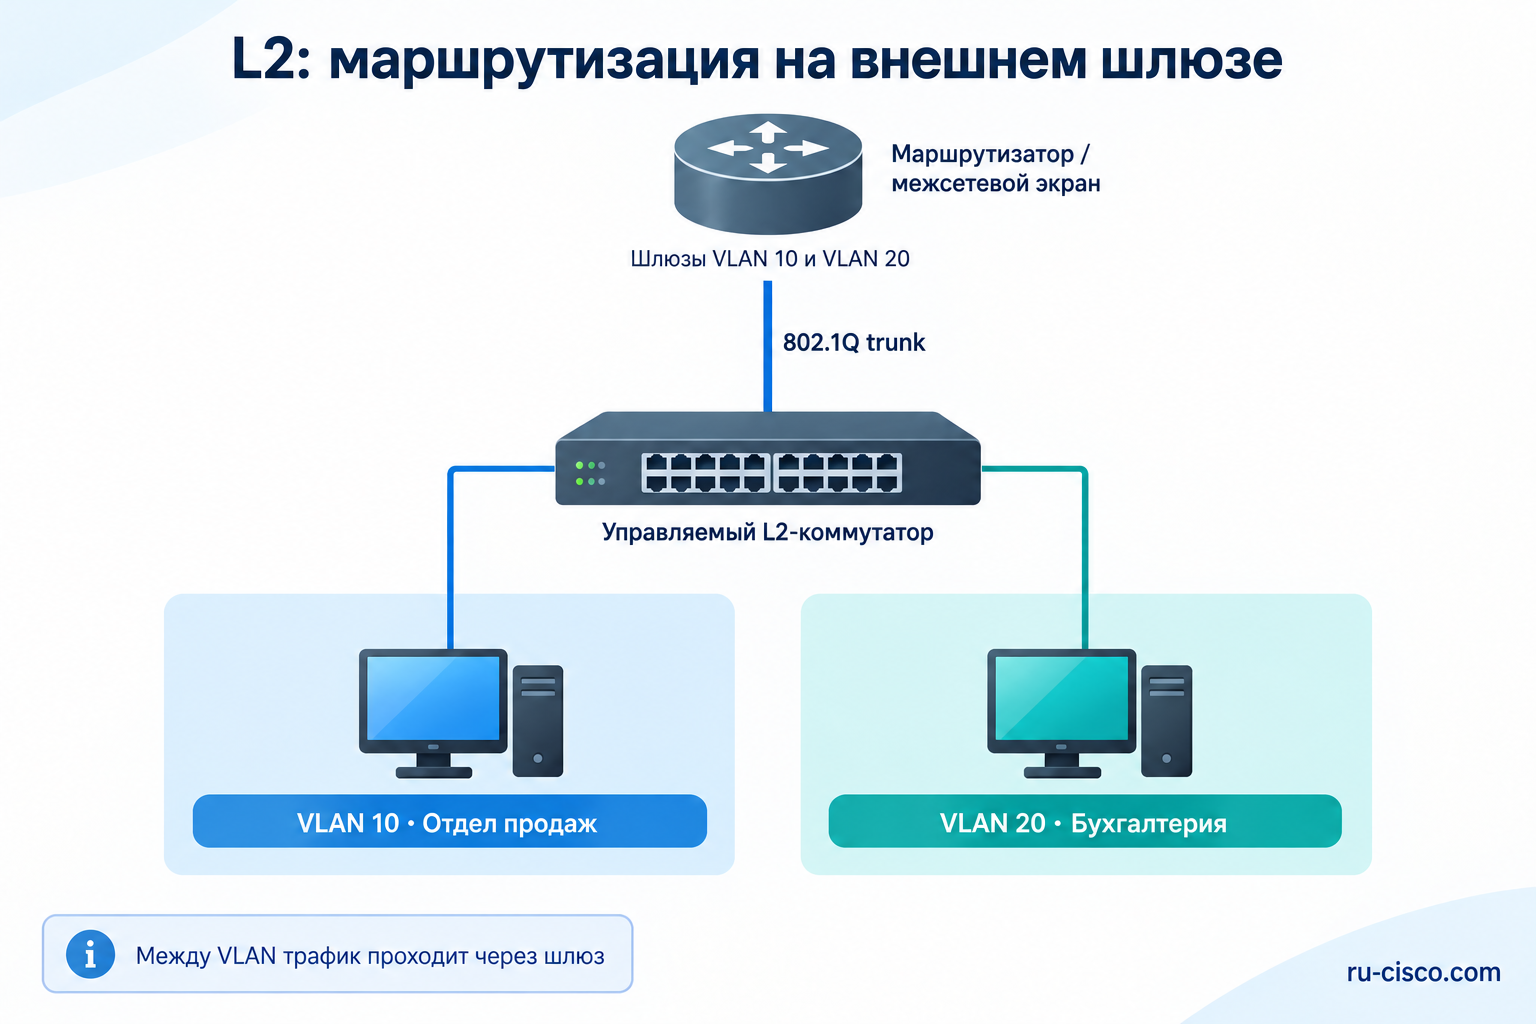
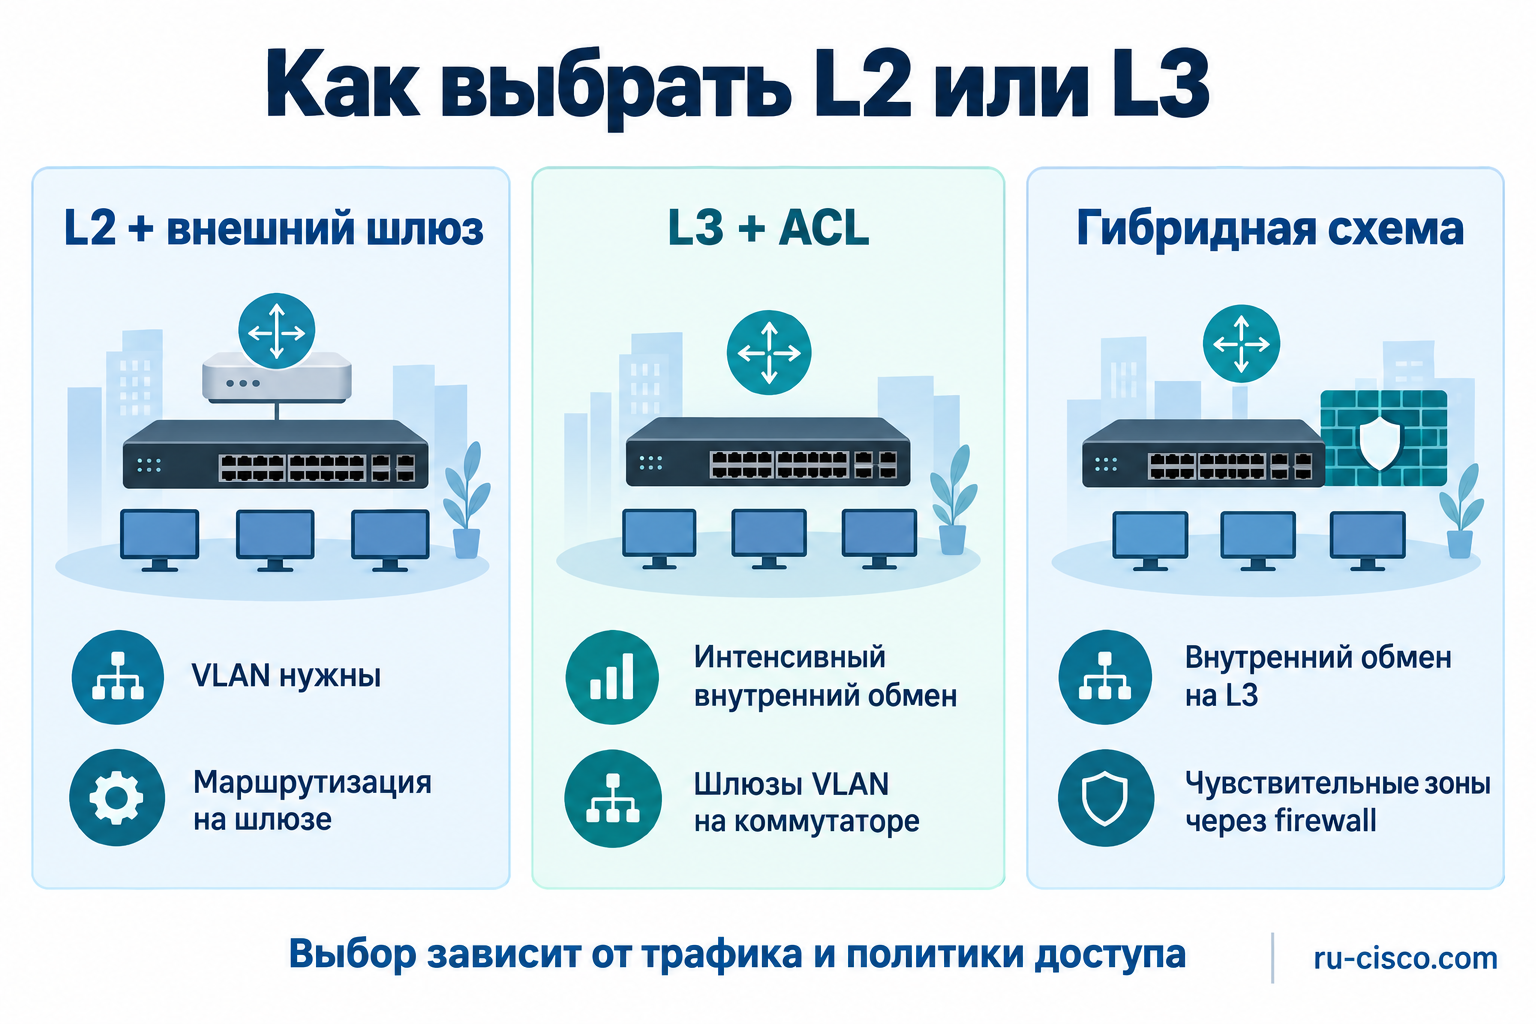
Этот вариант удобен для небольшого офиса, где обмен между отделами умеренный, а основная работа идёт с облачными сервисами. Он также подходит, если все межсегментные соединения должны проходить через межсетевой экран. Правила доступа и журналы сосредоточены в одном месте, однако нагрузку рассчитывают именно для режима с включёнными функциями защиты.
Ограничение — общий путь к шлюзу. Когда компьютер одной VLAN отправляет файл в другую VLAN через router-on-a-stick, пакет сначала идёт от коммутатора к шлюзу, а затем возвращается на коммутатор. Это использует оба направления trunk. Но гигабитный full-duplex-порт не превращается автоматически в «500 Мбит/с»: он способен передавать и принимать одновременно. Ограничения зависят от суммы потоков в каждом направлении, производительности шлюза, размеров пакетов и включённых проверок.
Схема 2. L3-коммутатор со шлюзами отделов
SVI продаж, бухгалтерии и серверов размещены на коммутаторе. Обмен между этими подсетями проходит через него; к межсетевому экрану уходят интернет-трафик и другие направления, заданные маршрутами. При корректной конфигурации поток к локальному серверу не занимает транзитный линк к интернет-шлюзу.
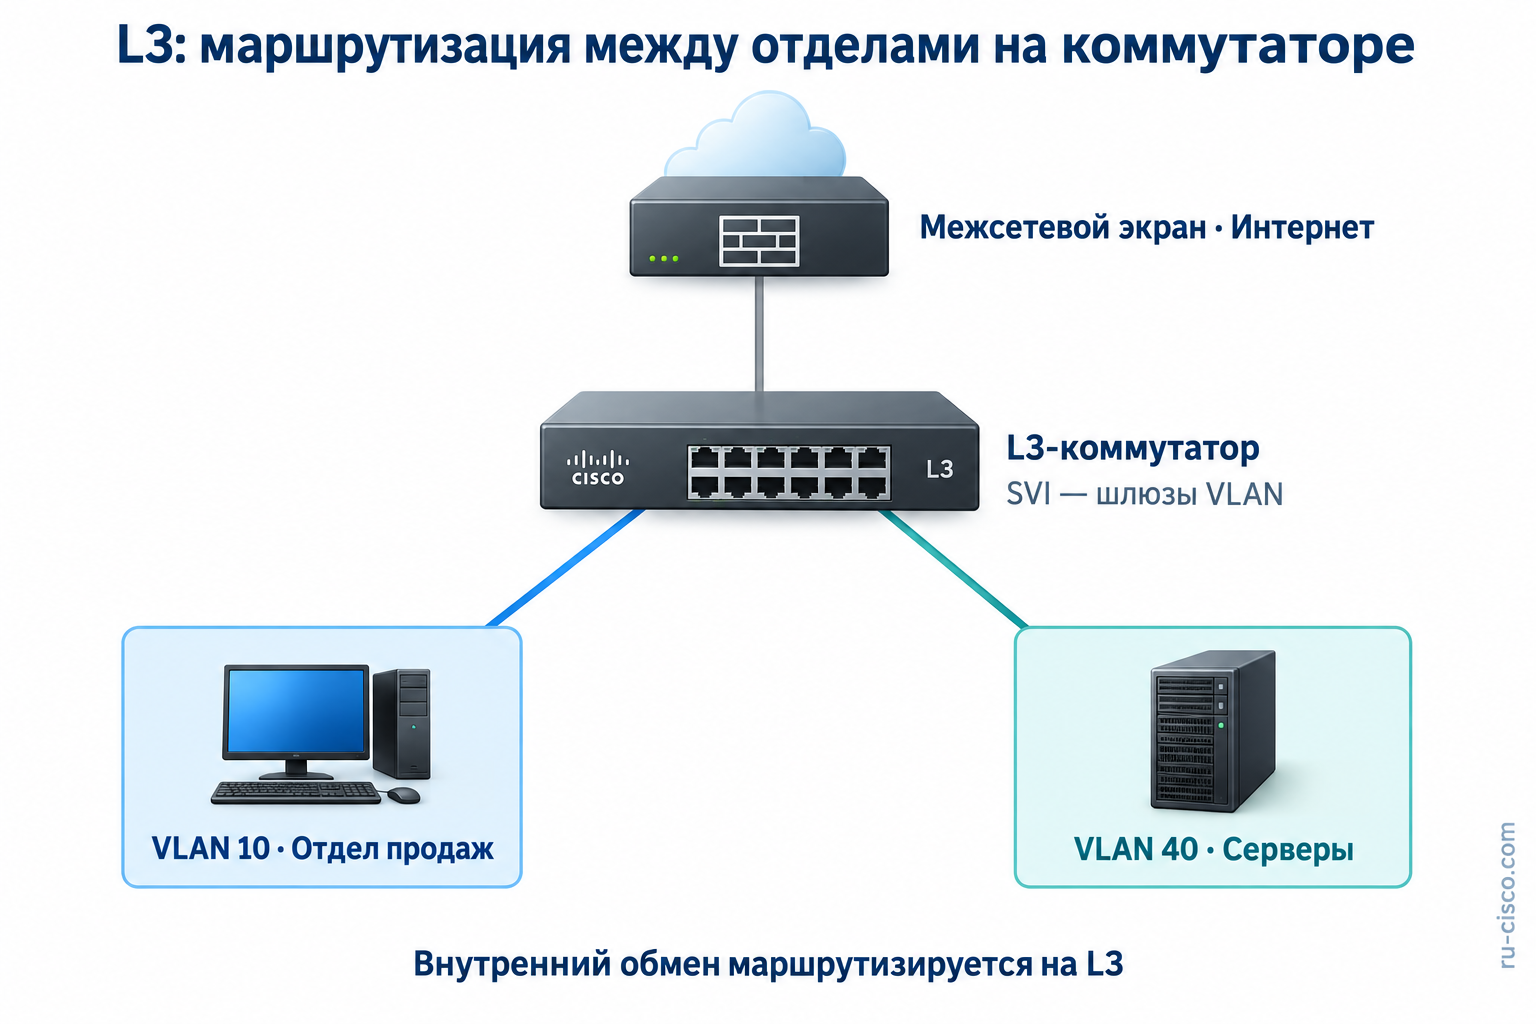
Такой вариант рассматривают при интенсивной работе с локальными приложениями, резервном копировании и нескольких пользовательских подсетях. Обычная аппаратная маршрутизация на подходящей платформе позволяет обрабатывать потоки без пересылки каждого пакета в процессор управления. При этом доступную производительность оценивают с учётом нужных функций и ресурсов оборудования.
Цена удобства — необходимость отдельно спроектировать ограничения доступа. Создать несколько SVI и включить маршрутизацию не означает изолировать бухгалтерию. Без фильтрации все непосредственно подключённые подсети могут получить маршрутизируемую связность. Более того, внешний экран не проверит локальный поток, который не проходит через него.
Схема 3. Гибрид: быстрый локальный обмен и проверка критичных зон
Часть шлюзов находится на L3-коммутаторе, а гостевая сеть или особо защищённый сегмент — на межсетевом экране. Например, сотрудники обращаются к общему файловому серверу через локальную маршрутизацию и ACL, а гости выходят в интернет через экран и не получают маршрута к внутренним ресурсам.
Здесь важно исключить обход контроля. Если шлюз гостевой VLAN находится на экране, не создавайте параллельно маршрутизирующий SVI этой VLAN в общей таблице маршрутов коммутатора. Иначе появится другой путь. Разделение через VRF и дополнительные политики тоже возможно на поддерживающих их платформах, но это отдельная архитектурная задача, а не обязательная покупка для каждого офиса.
| Условия проекта | Первый вариант для проверки | Что может изменить выбор |
|---|---|---|
| Несколько VLAN, мало локального обмена, общий контроль сессий | L2 и внешний экран | Нагрузка на trunk и экран под включёнными сервисами |
| Сотрудники активно работают с локальными серверами | L3 и ACL для разрешённых направлений | Требование проверять приложения внутри сети |
| Гости, бухгалтерия и обычные пользователи имеют разные требования | Гибридное распределение шлюзов | Число зон, доступные интерфейсы и сложность сопровождения |
| Уже есть достаточный L3-узел выше уровня доступа | Управляемый L2 на рабочих местах | Резервирование, рост и местоположение серверов |
| Не допускается остановка при отказе одного устройства | Схема с резервными узлами и путями | Время восстановления и поведение всей системы при отказе |
VLAN изолирует отделы? Как настроить доступ к серверам
VLAN разделяет трафик на канальном уровне. Она не заменяет политику доступа к приложениям. После включения межсегментной маршрутизации нужно решить, кто и к каким ресурсам может обращаться. Начните с матрицы взаимодействий, а затем выбирайте место фильтрации.
Для бухгалтерии формулировка «разрешить сервер» слишком широка. В ней могут скрываться веб-приложение, файловый ресурс, удалённый рабочий стол и административный интерфейс. Запишите реальные адреса и порты, работу DNS и службы каталогов, направление установления соединения и необходимый ответный трафик. Не угадывайте порт учётной системы по её названию: архитектура конкретного приложения определяет набор соединений.
| Источник | Назначение | Пример политики | Где применять |
|---|---|---|---|
| Продажи | Корпоративное веб-приложение | Разрешить HTTPS к конкретным серверам | ACL или экран — по требованиям к проверке |
| Бухгалтерия | Учётная система | Разрешить согласованный набор сервисов, ограничить остальные | На границе бухгалтерской зоны |
| Гости | Внутренние подсети | Запретить; DNS и интернет организовать отдельной политикой | На гостевом шлюзе и беспроводной инфраструктуре |
| Рабочие станции | Управление коммутаторами | Запретить обычным пользователям | ACL управления и правила доступа к management-сегменту |
| Администратор | Сетевое оборудование | Разрешить только с выделенных адресов и нужными протоколами | На интерфейсах управления и пути к ним |
ACL на L3-коммутаторе заменяет межсетевой экран?
Обычная IP ACL проверяет параметры пакета: адреса, протокол и, для расширенного списка, порты. Это удобно для ограничения направлений, но не равно полноценной проверке состояния соединений и приложений. Даже TCP-проверка с ключевым словом established не создаёт полноценную таблицу сессий: она ориентируется на флаги пакета.
Если требуется IPS, контроль приложений или подробная проверка соединений между зонами, проектируют прохождение нужных потоков через подходящий межсетевой экран. В каталоге межсетевых экранов Cisco выбирают устройство под этот режим работы. Скорость обычной маршрутизации и скорость с проверками сравнивают раздельно.
Не забывайте о клиентах в одной VLAN: их локальный обмен обычно не проходит через SVI. ACL на маршрутизируемом интерфейсе не контролирует автоматически все соединения внутри сегмента. Для такой задачи могут потребоваться поддерживаемые VLAN ACL, изоляция портов, отдельные VLAN или защита на конечных устройствах.
Почему гостевая VLAN должна учитываться отдельно?
Гости не должны становиться обычной внутренней подсетью с разрешением ко всему каталогу маршрутов. Их шлюз, DNS, NAT и правила доступа планируют как отдельную зону. При гибридной схеме L2-трафик гостей можно довести до экрана, а корпоративный обмен оставить на L3-коммутаторе. На trunk при этом разрешают только нужные VLAN и одинаково задают обработку нетегированного трафика на обоих концах.
Для IPv6 нужна отдельная проверка. Ограничение только IPv4 не описывает весь трафик двухстековой сети. Учитывают IPv6-адресацию, маршруты и фильтрацию, а также сообщения, необходимые для нормальной работы IPv6. Наличие IPv6 в списке возможностей модели не означает, что политика IPv4 автоматически переносится на него.
Пример для офиса: пять VLAN, 36 рабочих мест и запас на рост
Рассмотрим расчётный пример, а не замеры существующей сети: 36 рабочих мест, четыре сетевых принтера, четыре точки доступа и два устройства локальных сервисов с медными подключениями. Пользователи работают с корпоративными приложениями; гостям нужен только интернет. Три внутренних шлюза разместим на L3-коммутаторе, гостевой — на экране. Сегмент управления обслуживается отдельной политикой.
Как составить адресный план VLAN?
| VLAN | Назначение | IPv4-подсеть | Пример шлюза | Расположение шлюза |
|---|---|---|---|---|
| 10 | Продажи и обычные рабочие места | 192.168.10.0/24 | 192.168.10.1 | SVI коммутатора |
| 20 | Бухгалтерия | 192.168.20.0/24 | 192.168.20.1 | SVI коммутатора, доступ ограничен |
| 30 | Гостевой Wi-Fi | 192.168.30.0/24 | 192.168.30.1 | Межсетевой экран |
| 40 | Локальные серверы | 192.168.40.0/24 | 192.168.40.1 | SVI коммутатора |
| 99 | Управление оборудованием | 192.168.99.0/24 | 192.168.99.1 | Определяется схемой управления; доступ только администраторам |
| Транзит L3 | Коммутатор — экран | 10.255.255.0/30 | Экран .1, коммутатор .2 | Маршрутизируемые интерфейсы |
Номер VLAN не обязан совпадать с третьим октетом IP-адреса. Это просто удобное соглашение для небольшого проекта. Сначала проверьте пересечение подсетей с VPN, филиалами и облачной инфраструктурой. Одинаковая 192.168.10.0/24 в офисе и на удалённом объекте осложнит маршрутизацию даже при безупречно работающих VLAN.
Отдельно зафиксируйте статические адреса сетевого оборудования и серверов, диапазоны DHCP и исключения. Например, можно зарезервировать .1–.49 под инфраструктуру, а .50–.199 выделить DHCP. Это пример организации адресов, а не универсальный стандарт. Размер диапазона выбирают по числу одновременно подключённых клиентов, сроку аренды и росту.
24 или 48 портов: сколько подключений считать?
В нашем примере нужны 36 + 4 + 4 + 2 = 46 медных портов без запаса. Если добавить 25% к текущему числу подключений, получим 46 × 1,25 = 57,5; после округления вверх — 58. Один 48-портовый коммутатор покрывает сегодняшний список, но не рассчитанный рост. Для этого сценария рассматривают, например, 48 + 24 порта либо распределённые устройства доступа с подходящими uplink.
| Подключение | Количество | Что уточнить |
|---|---|---|
| Рабочие места | 36 | Прямое подключение ПК или подключение через IP-телефон |
| Принтеры | 4 | Статические адреса, VLAN и доступ из отделов |
| Точки доступа | 4 | PoE, скорость порта и передача нескольких SSID/VLAN |
| Локальные сервисы | 2 | Медь или оптика, число интерфейсов и требуемая скорость |
| Итого сейчас | 46 | Uplink, стек и резервные подключения считаются отдельно |
| После добавления 25% | 58 | Требуется больше одного 48-портового блока доступа |
Не удваивайте автоматически количество портов из-за телефонов. Если совместимый телефон имеет PC-порт, компьютер может подключаться через него, занимая один порт коммутатора на рабочем месте. Если телефон и ПК подключаются отдельными кабелями, нужны два порта. Такое решение зависит от требований к скорости, независимости подключения и эксплуатации.
Uplink тоже нельзя считать «бесплатным» без проверки панели. На некоторых исполнениях он отдельный, на других используются общие или комбинированные интерфейсы. Если физический медный порт превращён в routed port для транзита, его уже не включают в число свободных пользовательских access-портов. Кабели межкоммутаторной связи и резервные линии закладывают в спецификацию явно.
Когда гигабитного соединения к шлюзу недостаточно?
Предположим, в одном направлении одновременно идут три резервных копирования по 250 Мбит/с, работа приложений на 300 Мбит/с и прочий трафик на 100 Мбит/с. Сумма равна 3 × 250 + 300 + 100 = 1150 Мбит/с. Гигабитный канал эту нагрузку уже не вмещает, даже без дополнительного запаса.
Если для расчёта принять желаемую загрузку не выше 70%, требуемая полоса составит 1150 / 0,70 ≈ 1643 Мбит/с. Порог 70% — выбранное проектное допущение для этого примера, а не обязательное правило Ethernet. Он оставляет место для всплесков; в реальном проекте его уточняют по профилю приложений и допустимой задержке.
| Показатель примера | Расчёт | Результат |
|---|---|---|
| Копирование | 3 × 250 Мбит/с | 750 Мбит/с |
| Приложения и остальной обмен | 300 + 100 Мбит/с | 400 Мбит/с |
| Одновременный поток | 750 + 400 Мбит/с | 1150 Мбит/с |
| Полоса при загрузке до 70% | 1150 / 0,70 | Около 1,64 Гбит/с |
| Гигабитный путь к внешнему шлюзу | 1150 > 1000 | Узкое место в рассматриваемом направлении |
| Возможное решение | Перенос разрешённого локального обмена на L3 или более быстрый путь через экран | Выбирается вместе с политикой безопасности |
Разделяйте потоки по маршруту. Интернет на 300 Мбит/с не требует гигабитного внешнего шлюза только из-за того, что локальный сервер принимает ещё 750 Мбит/с: при L3-схеме эти потоки могут идти разными путями. При L2-схеме с внешними шлюзами межсегментный обмен может дополнительно нагружать транзит. Измеряйте входящее и исходящее направления, потери, очереди и задержки в периоды пиков.
Поможет ли объединение двух линий в EtherChannel?
Агрегация увеличивает доступную суммарную полосу для нескольких потоков и может дать резервирование линии. Но один поток обычно выбирает один участник группы по алгоритму распределения. Поэтому два гигабитных соединения не гарантируют 2 Гбит/с для одного копирования. Проверяют поддержку агрегации на обоих устройствах, алгоритм хеширования и поведение после отказа участника.
Если нужен гарантированно более быстрый отдельный поток, выбирают соответствующую скорость физического пути и интерфейсов сервера. Разбор типов оптических модулей и дальности вынесен в руководство по выбору SFP и SFP+ для Cisco. Здесь uplink важен как часть маршрута между подсетями.
Какой управляемый коммутатор Cisco выбрать для VLAN и L3?
Сначала выбирают архитектуру, затем семейство и точный артикул. В каталоге коммутаторов Cisco есть устройства с разной операционной системой, набором интерфейсов и условиями использования функций. Общее слово Catalyst не делает их одинаковыми.
| Исполнение | Порты доступа и uplink | Для какого сравнения полезно | Что включить в проверку |
|---|---|---|---|
| C1300X-24T-4X | 24 × 1G RJ-45; 4 × 10G в разъёмах SFP28 | Компактная управляемая сеть с локальными L3-функциями | Нет PoE; 25G на этих портах доступно только для стека |
| C1300X-48T-4X | 48 × 1G RJ-45; 4 × 10G в разъёмах SFP28 | Больше проводных подключений в том же семействе | Нет PoE; отдельная проверка запаса портов и схемы шлюзов |
| C9200L-24T-4X-E | 24 × 1G RJ-45; 4 фиксированных uplink 1/10G | IOS XE и известный заранее состав uplink | Network Essentials; набор Routed Access и нужная версия ПО |
| C9200-24T-E | 24 × 1G RJ-45; модульные uplink | Корпоративная сеть с выбором сетевого модуля | Сетевой модуль, оптика и лицензирование в составе заказа |
| C9300-24T-E | 24 × 1G RJ-45; модульные uplink | Проект на IOS XE с требованиями к дальнейшему развитию | Essentials либо нужный расширенный набор; комплект и резервирование |
В таблице перечислены исполнения с портами передачи данных без PoE. Это не готовый комплект для питания точек доступа и телефонов. Для такого оборудования нужны подходящие PoE-исполнения либо отдельный согласованный способ питания. Расчёт мощности и выбор PoE подробно рассмотрены в статье о PoE-коммутаторах Cisco для офиса.
C1300X или C9200/C9300: где проходит различие?
Cisco Catalyst C1300X предлагает локальную маршрутизацию и OSPFv2/v3, но работает на собственной Linux-based ОС, а не IOS XE. У обычных C1300 и C1300X различается набор протоколов: RIP v2 поддерживается обоими, OSPF — именно C1300X. Нельзя переносить конфигурацию IOS XE на C1300X как готовый текст команд.
C9200 и C9300 рассматривают, когда нужен соответствующий корпоративный набор функций IOS XE и совместимость с принятой системой эксплуатации. Это не значит, что любому офису необходима более старшая платформа. Решение зависит от функций, масштаба таблиц, управления, резервирования и требований к жизненному циклу оборудования.
Как читать коммутационную ёмкость и Mpps?
У C1300X-24T-4X коммутационная ёмкость составляет 128 Гбит/с, а скорость пересылки для 64-байтовых пакетов — 95,23 Mpps. Число 128 понятно по сумме интерфейсов в двух направлениях: 2 × (24 × 1 + 4 × 10) = 128. У 48-портового исполнения ёмкость — 176 Гбит/с, пересылка — 130,95 Mpps.
Эти значения не означают 128 Гбит/с для одного компьютера. Его поток ограничен собственным портом, следующими линиями и получателем. Mpps описывает количество пересылаемых пакетов в секунду при определённых условиях; маленькие пакеты создают больше операций на одинаковый объём данных. Для проекта сравнивают не одну крупную цифру, а весь путь и включённые функции.
При выборе L3 также смотрят доступный масштаб маршрутов, SVI и ACL. Аппаратные таблицы и профили ресурсов ограничены; формальное наличие функции ещё не гарантирует нужное число правил одновременно с другими функциями. Для пяти офисных VLAN и для сотен сегментов требования существенно различаются.
Нужна ли отдельная лицензия для L3 и маршрутизации между VLAN?
Ответ зависит от семейства и нужной функции. Ошибка — считать Network Essentials исключительно L2-набором. На Catalyst 9200 этот уровень включает статическую маршрутизацию и функции Routed Access, в том числе ограниченный сценарий OSPF. Полный набор протоколов и возможностей проверяют отдельно.
Для Catalyst 9300 в Network Essentials есть Routed Access с RIP, EIGRP Stub и OSPF до 1000 маршрутов. Network Advantage расширяет маршрутизацию и включает, среди прочего, полный OSPF, BGP и VRF. Этот перечень относится к указанному семейству: его нельзя автоматически переносить на любой Catalyst, старый артикул или другой релиз.
| Требование | Что проверить до заказа | Чего недостаточно |
|---|---|---|
| Связь трёх локальных VLAN | SVI, включение IP routing, ресурсы и фильтрация | Одной надписи «управляемый» |
| Маршрут к интернет-шлюзу | Статический маршрут и обратный путь | IP-адреса управления |
| OSPF между несколькими узлами | Версию OSPF, доступный режим, масштаб, лицензию и релиз | Общего слова «L3» |
| VRF или расширенная маршрутизация | Поддержку на точном PID и необходимые права использования | Возможностей соседней модели из серии |
| Контроль доступа | Типы ACL, место применения и аппаратные ресурсы | Самого наличия VLAN |
В актуальных вариантах поставки встречаются Cisco Networking Subscription и предложения Cisco DNA. Не ограничивайте проверку старой парой названий лицензий: в спецификации должны быть точный PID устройства, необходимые сетевые функции, права использования и срок подписок. Отдельно согласуют программное сопровождение и сервис.
Для подбора полезнее написать «пять SVI, статический default route, IPv4/IPv6 ACL, DHCP relay, без BGP», чем просто «нужен L3». Если появятся новые требования, их можно сопоставить с возможностями исполнения и стоимостью изменения проекта. Выбор лицензий под сложную кампусную архитектуру требует отдельного расчёта.
Как настроить маршрутизацию между VLAN на Cisco: понятный пример
Ниже — учебная конфигурация для подходящего Catalyst на IOS XE. Она показывает связь VLAN 10, 20 и 40 и транзит к внешнему шлюзу. Имена интерфейсов, доступность команд и функции сверяют с конкретной моделью и релизом. Для C1300/C1300X используется другое программное окружение, поэтому этот пример не является готовой конфигурацией этих устройств.
Пример выполняют на отдельном стенде. В нём нет законченной политики безопасности, резервирования, настроек гостевого Wi-Fi и управления. На рабочем оборудовании изменение VLAN или режима порта может прервать соединения: сначала составляют соответствие действующих портов и устройств, сохраняют конфигурацию и планируют окно работ.
Шаг 1. Создать VLAN и назначить access-порты
configure terminal
vlan 10
 name SALES
vlan 20
 name ACCOUNTING
vlan 40
 name SERVERS
interface GigabitEthernet1/0/1
 switchport mode access
 switchport access vlan 10
interface GigabitEthernet1/0/2
 switchport mode access
 switchport access vlan 20
interface GigabitEthernet1/0/3
 switchport mode access
 switchport access vlan 40
Это три конечных подключения. Для другой панели меняются имена и номера интерфейсов. Межкоммутаторное соединение, передающее несколько VLAN, настраивают как trunk отдельно. Его не заменяют access-портом, а список разрешённых VLAN согласуют на обоих концах.
Шаг 2. Создать SVI и включить IP routing
ip routing
interface Vlan10
 ip address 192.168.10.1 255.255.255.0
 no shutdown
interface Vlan20
 ip address 192.168.20.1 255.255.255.0
 no shutdown
interface Vlan40
 ip address 192.168.40.1 255.255.255.0
 no shutdown
Шлюз ПК продаж — 192.168.10.1, шлюз бухгалтерии — 192.168.20.1, шлюз сервера — 192.168.40.1. Одна только команда no shutdown не гарантирует состояние SVI up/up. VLAN должна существовать и быть активной; при обычном autostate нужен работающий L2-порт этой VLAN с подходящим состоянием STP.
После появления подключённых маршрутов узлы разных VLAN могут обмениваться трафиком, если его не блокируют другие правила. Это момент, когда необходимо применять заранее разработанную политику доступа, а не считать создание VLAN достаточной изоляцией.
Шаг 3. Подключить внешний шлюз и задать маршрут по умолчанию
interface GigabitEthernet1/0/24
 no switchport
 ip address 10.255.255.2 255.255.255.252
 no shutdown
exit
ip route 0.0.0.0 0.0.0.0 10.255.255.1
end
На соседнем устройстве транзитный адрес — 10.255.255.1/30. Порт 1/0/24 теперь маршрутизируемый: он не является пользовательским access-портом или trunk. Эта схема отличается от передачи VLAN по тегированному trunk на внешний экран. Оба варианта допустимы, но их нельзя смешивать случайным набором команд.
Шаг 4. Добавить обратные маршруты и проверить DHCP
На межсетевом экране нужны маршруты к 192.168.10.0/24, 192.168.20.0/24 и 192.168.40.0/24 через 10.255.255.2. Его собственный выход в интернет, NAT и правила доступа настраиваются отдельно. Наличие default route на коммутаторе не создаёт ответный путь на соседнем узле.
Если DHCP-сервер 192.168.40.10 обслуживает пользователей других VLAN, на их SVI настраивают relay. Для рассматриваемого IOS XE-примера это выглядит так:
configure terminal
interface Vlan10
 ip helper-address 192.168.40.10
interface Vlan20
 ip helper-address 192.168.40.10
end
На DHCP-сервере создают отдельные области для подсетей 10 и 20 с правильными шлюзами и DNS. Списки доступа должны разрешать необходимый обмен relay с сервером. Дополнительные сервисы, пересылаемые механизмом helper, также согласуют: не следует включать его без понимания действующей конфигурации.
Шаг 5. Проверить путь, а затем сохранять рабочую конфигурацию
show vlan brief
show interfaces trunk
show ip interface brief
show ip route
show arp
show interfaces counters errors
Сначала подтверждают состояние VLAN, портов, SVI и маршрутов. Затем проверяют с клиентских устройств разрешённые и запрещённые соединения, DHCP, DNS и интернет. После успешного стендового испытания фиксируют результат и сохраняют конфигурацию предусмотренным для платформы способом. Сохранённая ошибка тоже переживёт перезагрузку, поэтому порядок важен.
Как проверить маршрутизацию между VLAN и найти проблему?
Диагностика начинается с самого короткого участка пути. Если ПК не видит свой шлюз, проверка интернет-маршрута преждевременна. Если шлюз отвечает, но сервер недоступен, отдельно проверяют маршрут, фильтрацию и обратное направление. Успешный ping не гарантирует работу приложения, а неуспешный ping не доказывает полную недоступность: ICMP может быть запрещён политикой.
| Симптом | Что проверить первым | Как выглядит полезная проверка |
|---|---|---|
| Клиент не получил адрес | Access VLAN, DHCP-область, relay и правила обмена | Адрес, маска, шлюз и DNS соответствуют его VLAN |
| Свой шлюз не отвечает | Кабель, порт, адресация и SVI | Порт работает; клиент и шлюз в одной подсети |
| SVI находится down | Активность VLAN, L2-порты, STP и autostate | Есть допустимый работающий порт этой VLAN |
| Одна VLAN не проходит между коммутаторами | Allowed VLAN на trunk и согласование нетегированного трафика | Нужная VLAN разрешена на обоих концах |
| Локальный сервер работает, интернет — нет | Default route, обратные маршруты, NAT и экран | Пакет и ответ проходят предусмотренный транзит |
| Ping проходит, приложение не открывается | Порты приложения, DNS и правила доступа | Успешен реальный разрешённый сценарий работы |
| Гости видят внутренние серверы | Лишний L3-путь, шлюз и матрица политик | Проверены запреты, а не только интернет-доступ |
| Большие копирования тормозят весь офис | Загрузка линий, очереди, потери и ошибки портов | Измерены оба направления во время пика |
Два коротких замечания участников учебной лабораторной работы хорошо объясняют, почему команды нужно проверять на стенде. Пользователь @the.tinman написал: «Я использовал свои записи, чтобы выполнить эту лабораторную работу». Пользователь @Reason_over_Dogma, обсуждая применение IP routing на multilayer-коммутаторе, признал: «Я неверно представлял, как применить это». Это переводы комментариев учащихся, а не результаты испытаний оборудования: даже знакомые команды легко применить не к тому участку схемы.
Какие испытания провести перед вводом в эксплуатацию?
Составьте сценарии по матрице доступа: продажи открывают нужное приложение, бухгалтерия работает с учётной системой, гости получают интернет, обычный пользователь не подключается к управлению. У каждого теста должны быть ожидаемый результат и источник подключения. Проверка из административной VLAN не заменяет проверку с реального пользовательского порта.
Повторите измерение под типичной одновременной нагрузкой. Запишите исходную скорость, задержку, ошибки и состояние очередей, затем добавьте резервное копирование или другой крупный поток. Если предусмотрено резервирование, на согласованном стенде проверьте отказ линии и устройства и время восстановления приложений. Резервный блок питания защищает от одной группы отказов, но не от поломки всего коммутатора.
Для сложной политики учитывают аппаратные ресурсы ACL и маршрутов, а также сообщения о невозможности применить правила в нужном режиме. Не переносите измеренную скорость одного простого потока на работу с сотнями правил или дополнительными сервисами. Критерии приёмки должны соответствовать проекту, а не только заводской цифре коммутационной ёмкости.
Ошибки выбора L2 и L3, которые увеличивают стоимость проекта
- Покупать L3 только из-за нескольких VLAN. Сначала проверьте, нет ли уже подходящего внешнего шлюза.
- Считать L3 полноценной защитой между отделами. Маршрутизация обеспечивает путь; политика определяет разрешённый обмен.
- Выбирать устройство по числу сотрудников. Считайте физические подключения, инфраструктуру, uplink и рост.
- Оценивать экран по максимальной скорости без проверок. Нужна производительность с теми сервисами, которые будут включены.
- Забывать обратные маршруты. Пакет может уйти правильно, а ответ — потеряться на следующем узле.
- Считать SFP28 гарантией обычного uplink 25G. Для выбранных C1300X-24T/48T-4X 25G предназначено только для стека.
- Переносить возможности старшей серии на любой Catalyst. Сверяйте PID, ОС, релиз и лицензию.
- Распространять IPv4 ACL на IPv6 по умолчанию. Двухстековая сеть требует согласованной политики для обоих протоколов.
- Принимать два блока питания за два независимых коммутатора. Разные виды отказов требуют разных механизмов резерва.
- Согласовывать только шасси. Без нужного uplink-модуля, оптики, кабелей, питания и прав использования комплект может не решить задачу.
Частые вопросы о L2, L3, VLAN и выборе Cisco
Чем отличается коммутатор L2 от L3 простыми словами?
L2 соединяет устройства внутри VLAN. L3 дополнительно может соединять IP-подсети и быть их шлюзом. Разница важна там, где решается место маршрутизации: на коммутаторе или на отдельном устройстве.
Можно ли настроить VLAN на L2-коммутаторе?
Да, на управляемой модели с нужной поддержкой VLAN. Для обмена между разными VLAN потребуется внешний L3-шлюз. Для обмена внутри одной VLAN маршрутизация не нужна.
Что выбрать: управляемый или неуправляемый коммутатор?
Для отделов с VLAN, trunk, контролируемыми портами и диагностикой выбирают управляемый. Затем отдельно решают, требуется ли ему маршрутизация. Это два разных критерия.
Можно ли использовать L3-коммутатор как L2?
Да. Пользовательские шлюзы можно оставить на другом узле, а коммутатор использовать для VLAN и портов доступа. Наличие L3-возможностей не обязывает переносить на него маршрутизацию.
Нужен ли L3 для двух отделов?
Не обязательно. Если внешний экран маршрутизирует обе подсети и выдерживает нагрузку, L2 достаточно. Если большой разрешённый обмен должен оставаться локальным, рассматривают L3 или гибридную схему.
Коммутатор с IP-адресом — это обязательно L3?
Нет. IP-адрес может обслуживать только управление самим устройством. Проверьте способность маршрутизировать пользовательский трафик между несколькими интерфейсами и подсетями.
Что быстрее: L2 или L3?
Общего ответа по одному уровню нет. Подходящий L3-коммутатор маршрутизирует в аппаратном тракте, но реальный поток ограничен портами, линиями и функциями. L2 с достаточным внешним шлюзом тоже может обеспечить требуемую скорость.
Заменит ли L3-коммутатор роутер для интернета?
Маршрут по умолчанию не заменяет все функции интернет-шлюза. Проверьте нужные NAT, VPN, WAN-интерфейсы и защиту. В типичной офисной схеме L3 обслуживает локальные подсети, а выход в интернет остаётся на маршрутизаторе или экране.
Можно ли маршрутизировать между VLAN без OSPF?
Да. Активные локальные SVI создают подключённые маршруты. Для соседнего шлюза может хватить статического маршрута; OSPF выбирают по топологии, а не по самому наличию VLAN.
Почему между VLAN работает связь, хотя я хотел изоляцию?
Разделение L2 и запрет маршрутизируемого доступа — разные вещи. Если шлюзы знают обе подсети и политика разрешает обмен, устройства смогут общаться. Проверьте ACL, правила экрана и возможные обходные пути.
Почему работает ping до коммутатора, но не до интернета?
Доступ к локальному шлюзу проверяет только часть пути. Нужны default route, обратные маршруты, разрешающие правила и, для обычного выхода частных IPv4-адресов, корректный NAT на внешнем шлюзе.
Почему SVI не поднимается после no shutdown?
Проверьте существование и активность VLAN, подключённый L2-порт, состояние STP и autostate. Отсутствие работающего порта этой VLAN — частая причина, но поведение уточняют для платформы и её настроек.
Можно ли оставить сервер и сотрудников в одной VLAN?
Технически можно, если это соответствует требованиям. Но разделение на подсети упрощает назначение разных правил. Для чувствительных ресурсов решение принимают по политике доступа, а не только по удобству подключения.
Сколько VLAN нужно небольшому офису?
Столько, сколько обосновано разными требованиями к доступу и эксплуатации. Отдельные зоны часто нужны гостям, управлению и серверам; делить каждого сотрудника на собственную VLAN без причины не следует. Число сегментов и схема шлюзов фиксируются в проекте.
Нужно ли отдельное устройство для каждой VLAN?
Нет. Один управляемый коммутатор может обслуживать много VLAN, а trunk передаёт несколько сегментов по одному соединению. Ограничения масштабирования зависят от модели, режима и используемых функций.
Network Essentials означает отсутствие маршрутизации?
Нет. У рассмотренных Catalyst есть функции Routed Access. Нужные протоколы, ограничения и релиз проверяют отдельно; расширенные требования могут потребовать другого уровня.
Почему 48 портов не дают достаточного запаса?
В примере 46 текущих подключений оставляют всего два порта. Запас 25% к этому списку увеличивает потребность до 58. Количество разъёмов сопоставляют с планом роста, а не с размером офиса на глаз.
Можно ли выбрать подходящую модель только по названию серии?
Нет. Проверяются точный артикул, порты, uplink, PoE, ОС, лицензии, питание и комплект. Даже близкие индексы могут означать другое исполнение или условия поставки.
Как выбрать и купить управляемый коммутатор Cisco для вашего офиса
Хороший запрос на подбор описывает рабочую задачу. Вместо «Cisco L3 на 48 портов» отправьте число подключений сегодня и после расширения, схему VLAN, расположение серверов и место проверки критичного трафика. Приложите список существующего оборудования с артикулами: это позволит оценить совместимость и использование уже купленных узлов.
| Раздел запроса | Какие сведения нужны |
|---|---|
| Подключения | ПК, телефоны, принтеры, точки доступа, серверы, запас и размещение по шкафам |
| Архитектура | VLAN, подсети, шлюзы, trunk, транзит и существующий экран |
| Нагрузка | Направления потоков, пики, копирование, скорость интернета и требования к задержке |
| Безопасность | Матрица доступа, гостевая сеть, IPv6 и необходимость проверки приложений |
| Функции | SVI, статические маршруты, OSPF при необходимости, ACL, DHCP relay и управление |
| Комплект | Точный PID, лицензии, uplink-модули, трансиверы, кабели, питание и монтаж |
| Эксплуатация | Допустимый простой, резервирование, поддержка и порядок приёмки |
Сравнивайте стоимость полного решения для одинаковых требований: один вариант может включать нужные интерфейсы, а другой потребует модуль, дополнительные соединения или иной уровень функций. Учитывайте работу по настройке и дальнейшее сопровождение. Дешёвое шасси не всегда означает более дешёвую сеть, но и старшая модель без полезных для проекта функций не делает выбор лучше.
Начните с подходящих семейств в каталоге, а точный состав заказа согласуйте под адресный план и матрицу доступа. На ru-cisco.com можно запросить коммерческое предложение на оборудование Cisco с подбором конфигурации. Цена, доступность конкретного исполнения и сроки поставки уточняются при заказе. Для приёмки заранее перечислите проверяемые сценарии: доступ к приложениям, запреты между зонами, нагрузка и восстановление после предусмотренного отказа.