
Как выбрать межсетевой экран Cisco по реальной нагрузке: IPS, проверка TLS и VPN?
Чтобы выбрать межсетевой экран Cisco, оцените трафик с включёнными IPS, контролем приложений, проверкой TLS и VPN. Затем проверьте новые соединения в секунду, одновременные сессии и работу одного устройства при отказе второго. Скорость интернет-канала и число сотрудников помогают описать задачу, но сами по себе не определяют модель.
Офис с гигабитным интернетом, постоянными видеоконференциями и выборочной проверкой HTTPS отличается от офиса с таким же каналом, где весь управляемый веб-трафик расшифровывают, проверяют IPS и передают через VPN. Межсетевой экран в этих двух сетях выполняет разную работу. Ниже — порядок расчёта, сравнение Cisco Secure Firewall 1200 и 3100, примеры и список проверок перед покупкой.
Какой межсетевой экран выбрать для компании?
Выбирайте платформу, которая выдерживает ваш будущий пик на рабочей политике безопасности. Сначала определите защищаемые направления и функции, затем сравнивайте производительность. После этого проверяйте интерфейсы, отказоустойчивость, управление и стоимость полного комплекта.
| Что требуется | Что проверять при подборе Cisco | Что не заменяет эту проверку |
|---|---|---|
| Интернет с контролем приложений и IPS | FW + AVC + IPS, профиль пакетов, правила и задержку | Максимум обычной фильтрации Firewall Throughput |
| Проверка содержимого HTTPS | TLS-профиль, долю расшифровки, рукопожатия, IPS после расшифровки | Скорость интерфейса 10G |
| Удалённые сотрудники и филиалы | Тип VPN, одновременно активных пользователей, трафик и обработку внутри туннеля | Количество учётных записей в компании |
| Защита между VLAN и серверами | Внутренний трафик, маршруты в обе стороны, количество проходов через экран | Только график внешнего WAN |
| Работа при отказе устройства | Полную нагрузку на одном узле и переключение всей цепочки | Сумму паспортных скоростей двух экранов |
Для первичного сравнения удобно начать с Cisco Secure Firewall 1200 и Cisco Secure Firewall 3100. Внутри каждой серии есть несколько уровней производительности. Покупать «самую младшую модель для 100 пользователей» без профиля нагрузки — слишком грубое решение: сто сотрудников могут создавать очень разную нагрузку.
Чем FW отличается от NGFW и IPS?
Обычный stateful firewall отслеживает состояние соединений и применяет правила доступа. NGFW добавляет более глубокую обработку: распознавание приложений, IPS и другие функции в зависимости от ПО и лицензий. IPS анализирует трафик на признаки атак и может блокировать его. Контроль приложений помогает различать сервисы, которые используют одинаковые порты. Проверка TLS открывает для анализа содержимое разрешённых зашифрованных соединений.
Эти функции решают разные задачи. Разрешение TCP/443 ещё не означает, что внутри соединения безопасное приложение. IPS без доступа к расшифрованному содержимому не получает ту же видимость, что IPS после TLS-дешифрования. А наличие функции в интерфейсе управления ещё не доказывает, что она включена на нужном потоке.
Сначала нарисуйте путь трафика: интернет, отделы, серверы и филиалы
«При подборе межсетевого экрана я сначала смотрю на схему прохождения трафика».
Александр Кудашкин, руководитель проектов внедрения СИНТО.
Начните с простой схемы: провайдеры, Cisco Firewall, коммутаторы, серверные подсети, DMZ, гостевой Wi-Fi и VPN. Отметьте, какие соединения действительно пересекают экран. Если шлюзы отделов находятся на L3-коммутаторе и обмен между ними идёт там же, этот трафик не появится на периметровом firewall. Если шлюзы или маршруты перенесены на экран, внутренний обмен становится частью его нагрузки.
Особенно внимательно смотрите на резервное копирование, виртуализацию и хранилища. Копирование 1 ТБ данных через firewall за два часа создаёт примерно 1,11 Гбит/с полезного потока даже до учёта накладных расходов: 1 000 000 МБ × 8 / 7200 секунд. Такой обмен способен оказаться тяжелее обычного выхода сотрудников в интернет. Это расчёт для десятичного терабайта, а не измерение конкретной сети.
Не суммируйте без разбора все графики интерфейсов. Один поток, вошедший на внутренний порт и вышедший на внешний, виден на обоих. Если сложить его дважды, расчёт будет завышен. Обратная ошибка — учитывать только загрузку интернет-канала и пропустить трафик между зонами. В схеме с VPN отдельно определите внешний зашифрованный поток и внутренний поток после завершения туннеля.
Проверьте симметрию маршрутов: пакеты прямого и обратного направления должны попадать в предусмотренный путь обработки. Некорректная маршрутизация способна разорвать соединение ещё до исчерпания мощности. При выборе места шлюзов полезно руководство по L2/L3 и маршрутизации между отделами: оно помогает отделить задачи коммутатора от задач межсетевого экрана.
Какая производительность важна: Гбит/с, CPS или число сессий?
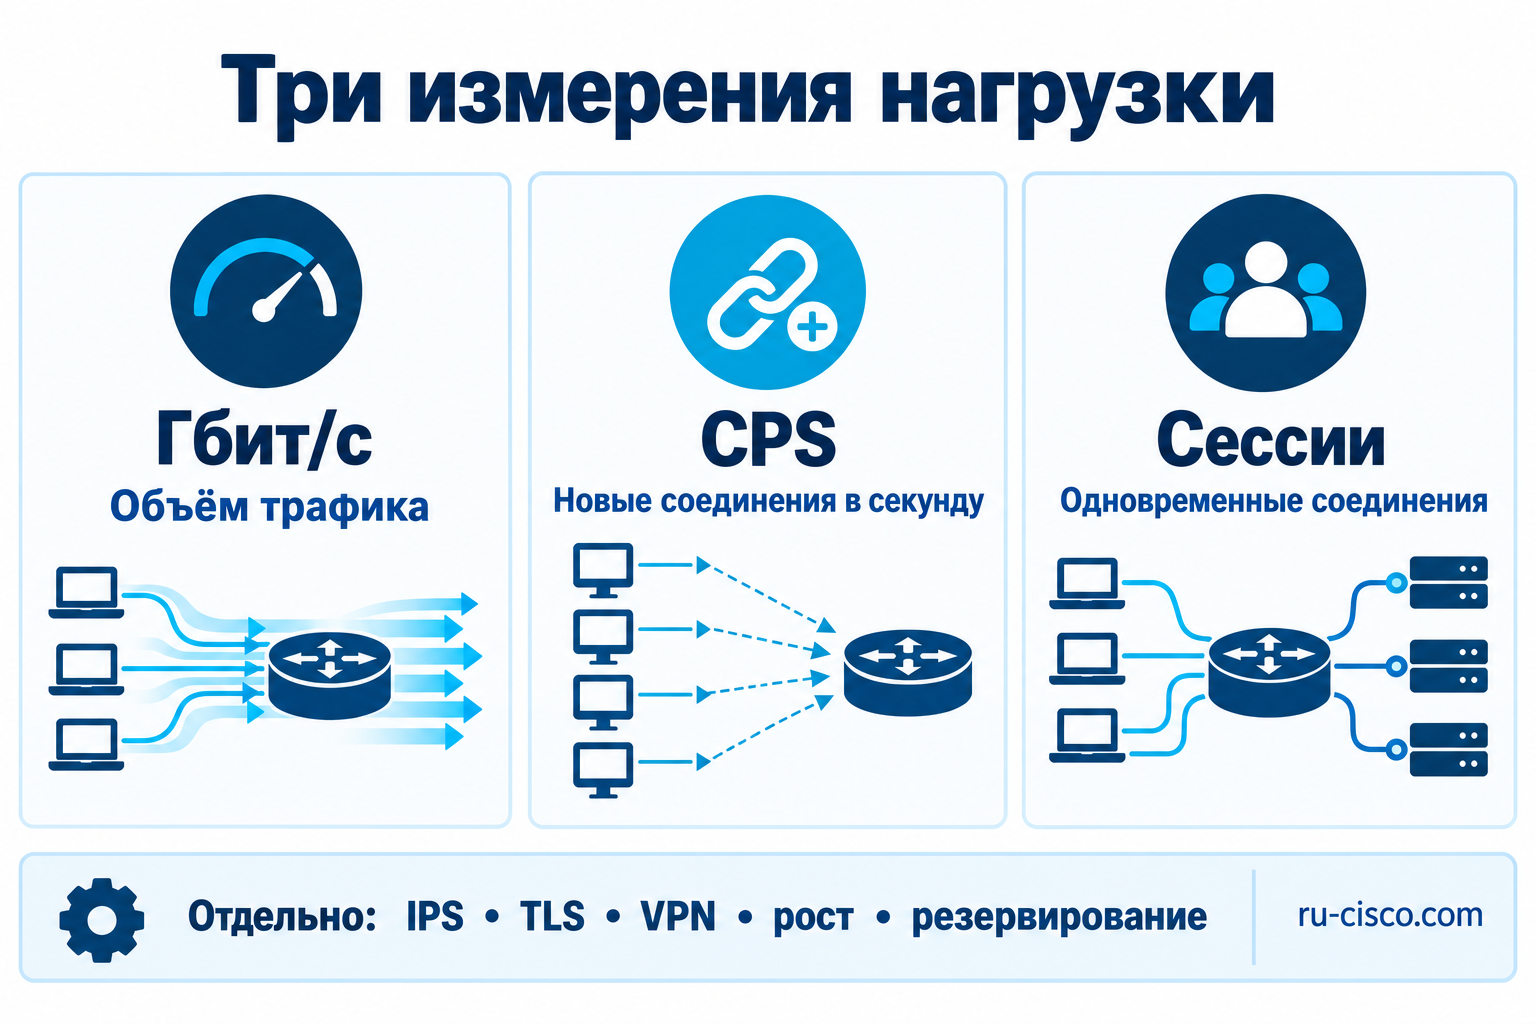
У нагрузки нет одного универсального числа. Большие файлы повышают объём передаваемых данных, множество коротких запросов — число новых соединений, а долгие подключения — количество одновременно хранимых состояний. Экран должен выдерживать все эти ограничения вместе.
| Показатель | Что он описывает | Как использовать |
|---|---|---|
| FW Throughput | Пропускную способность определённого режима фильтрации | Сверять программное исполнение и условия теста; не подменять им NGFW |
| FW + AVC + IPS | Фильтрацию, контроль приложений и IPS в тестовом профиле | Использовать для предварительного выбора с тем же набором функций |
| TLS | Обработку зашифрованного трафика в заданном тесте | Проверять долю TLS, версии, шифры, ключи и число рукопожатий |
| IPsec VPN Throughput | Пропускную способность IPsec в конкретных условиях | Отдельно проверять клиентский VPN и защиту после завершения туннеля |
| CPS | Количество новых соединений в секунду | Сравнивать пик коротких соединений с запасом, а не число сотрудников |
| Concurrent sessions | Число одновременных сессий | Учитывать длительные подключения, тайм-ауты и рост |
| Пакеты в секунду | Интенсивность обработки пакетов | Проверять мелкие пакеты и реальную смесь размеров |
«Firewall Throughput я бы никогда не использовал как единственный критерий».
Александр Кудашкин, руководитель проектов внедрения СИНТО.
Сравнивайте одинаковые условия. Скорость для пакетов 1024 байта не эквивалентна скорости на смеси маленьких DNS-запросов, интерактивных сессий и крупных загрузок. Показатель ASA нельзя автоматически переносить на ту же аппаратную модель с FTD и IPS. Максимум с AVC не становится гарантированным максимумом с TLS-дешифрованием и всеми правилами проверки.
CPS и одновременные сессии также не взаимозаменяемы. Сеть с 20 000 долгих подключений может создавать немного новых соединений. Другой сервис способен быстро открывать и закрывать тысячи сессий, не заполняя всю таблицу состояний. Для HTTPS к этому добавляется стоимость новых криптографических рукопожатий. Проверять только среднюю загрузку процессора в такой ситуации недостаточно.
Как узнать реальную нагрузку до покупки?
Соберите статистику действующего узла и приложений. Практический начальный интервал — 7–14 дней, включающий рабочие пики. Если закрытие месяца, обновления или резервное копирование происходят реже, захватите и эти события. Две тихие недели не описывают квартальный пик.
Сохраняйте среднюю скорость, 95-й процентиль и максимумы с указанием интервала измерения. Пятиминутное усреднение сглаживает короткие всплески. Для соединений, очередей и задержки полезны более короткие интервалы, доступные вашему мониторингу. 95-й процентиль означает, что 95% измеренных значений не выше него; это удобная характеристика профиля, но не гарантия отсутствия более высоких пиков.
| Что собрать | Что зафиксировать | Зачем |
|---|---|---|
| Потоки по зонам | WAN, DMZ, внутренние сегменты, VPN; оба направления и время пика | Посчитать обработку без двойного счёта |
| Приложения | Видеосвязь, SaaS, ERP, файлы, обновления, бэкапы | Воспроизвести рабочую смесь трафика |
| HTTPS/TLS | Долю зашифрованного трафика и планируемую долю расшифровки | Разделить видимость и обработку содержимого |
| Соединения | Пиковые CPS, активные сессии, рукопожатия TLS | Не упереться в ограничения при небольшой скорости |
| VPN | Протоколы, активных пользователей, туннели, full/split tunnel | Оценить шифрование, каналы и лицензии |
| Качество работы | Задержку, потери, retransmissions, время отклика приложений | Сравнить результат до и после включения защиты |
| Будущий рост | Новые площадки, камеры, сервисы, перенос шлюзов, смену каналов | Купить под целевую сеть, а не только под текущую |
Добавьте информацию о политике: где IPS блокирует, где только обнаруживает, какие приложения проверяются, куда отправляются события. Зафиксируйте версию ПО и обновления сигнатур. Два теста с разным набором правил нельзя сравнивать только по скорости. Важен и режим журналирования: отключённые события могут улучшить цифру теста, но ухудшить пригодность решения для эксплуатации.
Как рассчитать запас производительности межсетевого экрана?
Для предварительного выбора используйте нагрузку на горизонте проекта и явно задайте резерв. Рабочая формула для сопоставимого профиля:
Требуемая производительность для предварительного сравнения = текущий пик × коэффициент роста / допустимая доля использования выбранной производительности.
Например, пик составляет 2,4 Гбит/с, ожидаемый рост — 30%, а проектный предел использования — 65%. Получаем 2,4 × 1,30 / 0,65 = 4,8 Гбит/с. Будущий рабочий пик равен 3,12 Гбит/с; разница до 4,8 Гбит/с оставлена в резерве.
65% здесь — выбранный коэффициент планирования для сопоставимого профиля нагрузки, а не обязательная норма Cisco и не обещание 65% загрузки CPU. Он помогает составить короткий список. Реальную пригодность выбранной модели подтверждает тест с вашей политикой. Чем менее похожи условия паспортного теста на вашу сеть, тем меньше смысла в точном результате этой формулы без пилота.
| Параметр примера | Текущее значение | Рост | Доля использования | Предварительный ориентир |
|---|---|---|---|---|
| Пропускная способность | 2,4 Гбит/с | ×1,30 | 0,65 | 4,8 Гбит/с |
| Новые соединения | 12 000 CPS | ×1,30 | 0,65 | 24 000 CPS |
| Одновременные сессии | 160 000 | ×1,30 | 0,65 | 320 000 |
Все значения в таблице — расчётный пример. Ориентиры по скорости, CPS и сессиям проверяются одновременно; их нельзя считать тремя независимыми гарантированными максимумами. Самый требовательный показатель может изменить выбор модели раньше, чем скорость канала.
Не путайте «добавить 35%» с «оставить 35% свободной ёмкости». При будущем пике 3,12 Гбит/с прибавление 35% даёт 4,212 Гбит/с. Деление на 0,65 даёт 4,8 Гбит/с. Только во втором случае рабочая нагрузка занимает 65% выбранной ёмкости. Эта разница становится особенно заметной при покупке оборудования на несколько лет.
Как проверка TLS влияет на выбор Cisco Firewall?
TLS защищает содержимое соединения от чтения по пути. Чтобы проверять разрешённый HTTPS-трафик управляемых рабочих мест, межсетевой экран может завершать TLS-соединение клиента, анализировать открытое содержимое внутри узла и создавать отдельное защищённое соединение к серверу. Обе стороны сетевого пути остаются зашифрованными; открытое содержимое появляется в точке проверки.
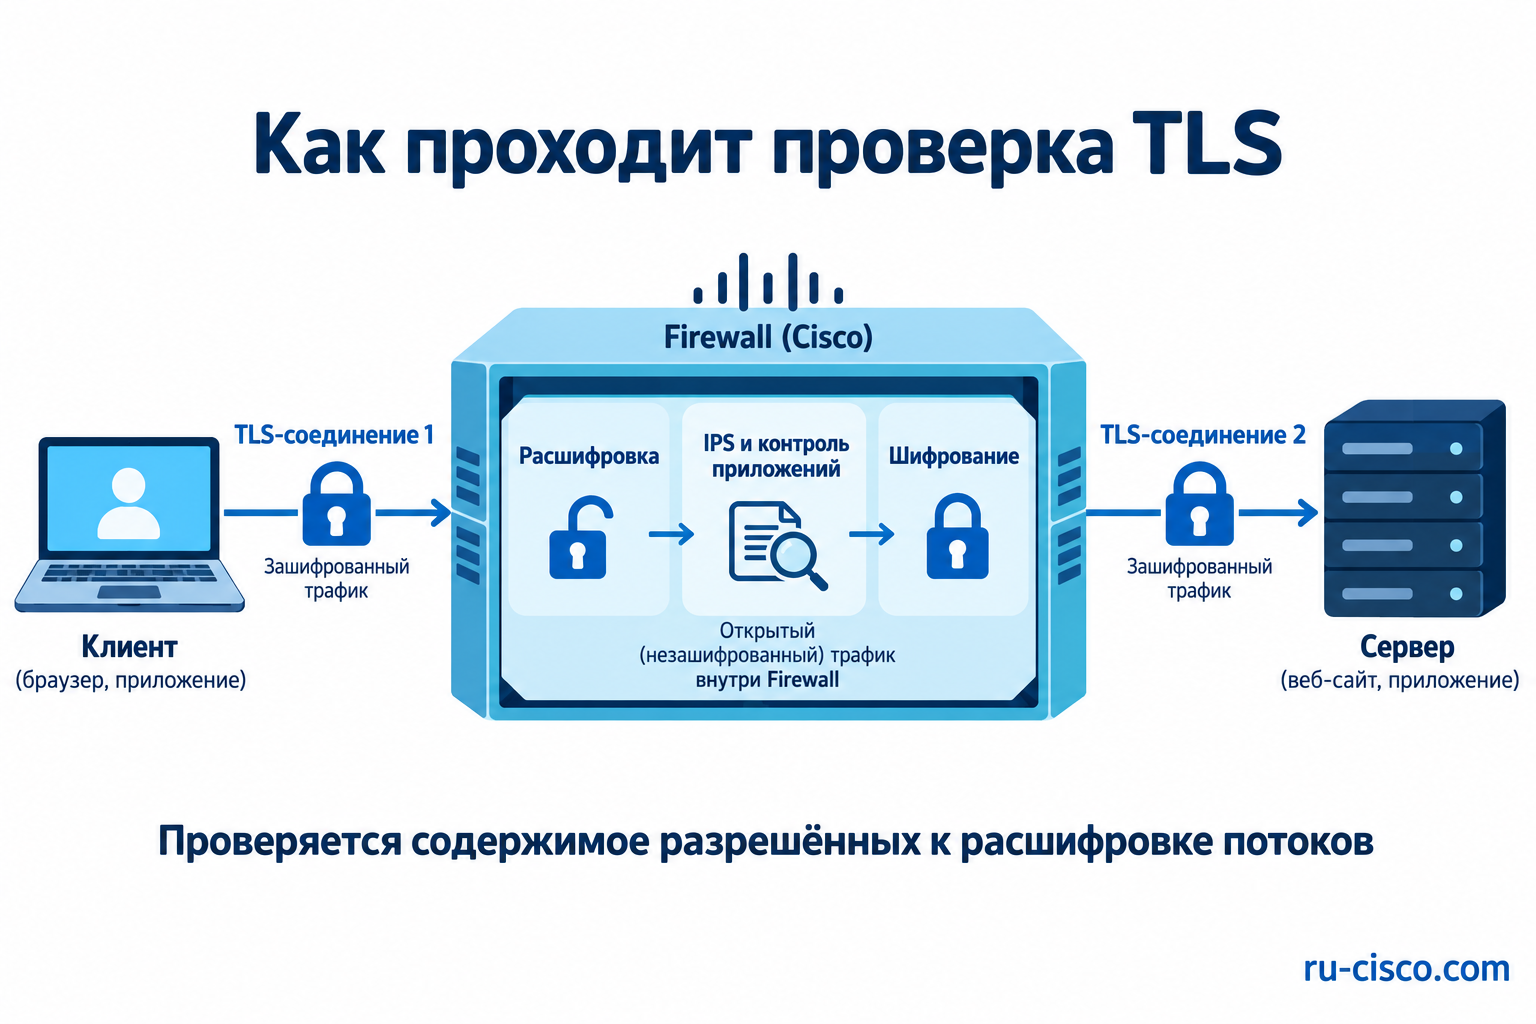
При исходящем режиме Decrypt–Resign управляемые клиентские устройства должны доверять сертификату удостоверяющего центра, используемого экраном. Сертификаты распределяют штатными средствами управления устройствами. Отключение проверки сертификатов на клиентах не является корректной заменой этой подготовки.
Почему нельзя выбирать по одной цифре TLS Throughput?
В таблицах Cisco Secure Firewall 1200 и 3100 показатель TLS получен для смешанного профиля с 50% трафика TLS 1.2, AES256-SHA и ключами RSA 2048 бит. Это не гарантированная скорость расшифровки 100% трафика TLS 1.3. Цифру нельзя механически удвоить, уменьшить на фиксированный процент или считать чистой ёмкостью дешифрования.
Рабочая нагрузка зависит от версий TLS, наборов шифров, повторного использования соединений, размеров объектов, числа рукопожатий и функций проверки после расшифровки. Поток крупных загрузок и тысячи коротких HTTPS-запросов одинакового суммарного объёма создают разные условия. При включении TLS и IPS вместе нужен совместный тест, а не сравнение двух отдельных максимумов.
Как оценить объём трафика для расшифровки?
Сначала отделите веб-трафик от других потоков. Затем оцените долю TLS и долю соединений, которые политика действительно расшифровывает:
Объём для проверки = веб-трафик × доля TLS × доля расшифровки × коэффициент роста.
При веб-пике 0,8 Гбит/с, доле TLS 85%, расшифровке 70% и росте 50% получается 0,8 × 0,85 × 0,70 × 1,50 = 0,714 Гбит/с. Это планируемый объём зашифрованного потока, выбранного для проверки. Его нельзя напрямую сравнить с колонкой смешанного TLS-бенчмарка: пилот должен воспроизвести этот объём вместе с остальным трафиком, IPS и реальным числом рукопожатий.
Какие приложения могут не работать при расшифровке?
| Ситуация | Что проверить | Что предусмотреть |
|---|---|---|
| Certificate pinning | Привязку приложения к сертификату или ключу сервера | Проверку приложения и документированное правило обхода, если требуется |
| mTLS, клиентские сертификаты | Сохранение взаимной аутентификации в выбранном режиме | Отдельный тест, а не общее разрешение расшифровки |
| Неуправляемые личные устройства | Наличие доверенного корпоративного CA и допустимость проверки | Отдельный сегмент и согласованную политику |
| Чувствительные категории данных | Политику организации и допустимый объём доступа к содержимому | Явные исключения, контроль обхода и журналирование |
| QUIC / HTTP/3 | Версии FTD/FMC, поддержку и фактическое включение проверки UDP-трафика | Самостоятельный сценарий пилота и согласованное поведение приложений |
| Входящий TLS к собственному серверу | Способ завершения TLS, ключи, PFS и совместимость версии протокола | Отдельный дизайн; наличие приватного ключа не решает все случаи |
Исключения должны быть узкими и понятными: назначение, причина, владелец, дата пересмотра. Иначе после первых проблем появится широкое правило обхода, а ожидаемая проверка HTTPS фактически исчезнет. В пилоте смотрите не только ошибки, но и счётчики успешно расшифрованных и обойдённых соединений.
TLS 1.3 и QUIC требуют проверки точного сочетания платформы и версий ПО. Например, в Secure Firewall 7.6 дешифрование QUIC введено как экспериментальная возможность. Наличие такой функции в одной версии не означает одинаковую зрелость и настройки во всех установках. Encrypted Visibility Engine помогает анализировать признаки зашифрованных потоков без раскрытия содержимого; это другой уровень видимости, который не заменяет полный анализ открытого payload для всех задач IPS.
Как рассчитать производительность VPN для сотрудников и филиалов?
Разделите site-to-site VPN и удалённый доступ. Для филиалов важны постоянные туннели, пиковый обмен и криптографический профиль. Для сотрудников — одновременно подключённые и активно передающие данные пользователи, клиентский протокол, full tunnel или split tunnel, аутентификация и приложения.
Full tunnel направляет через корпоративный узел весь предусмотренный пользовательский трафик, включая выход в интернет. Split tunnel отправляет через VPN выбранные сети или приложения по политике. Это влияет на нагрузку, но менять режим только ради красивого расчёта нельзя: сначала определяют требования доступа и защиты.
| Расчётный сценарий | Допущение | Одновременная нагрузка |
|---|---|---|
| Удалённые сотрудники | 200 активных пользователей, каждый передаёт 3 Мбит/с | 600 Мбит/с |
| Филиалы | 20 туннелей, каждый одновременно передаёт 20 Мбит/с | 400 Мбит/с |
| Общий VPN-пик | Оба независимых потока совпадают по времени | 1000 Мбит/с, или 1 Гбит/с |
Здесь 3 Мбит/с на пользователя — заданное допущение, а не средняя норма Cisco. В реальной сети его заменяют измерением приложений. Если филиалы и сотрудники используют разные пики по времени, это отражают в сценариях; если могут работать одновременно — тестируют совпадение.
После завершения туннеля трафик может проходить IPS и контроль приложений. Если внутри VPN есть HTTPS и требуется проверка его содержимого, появляется ещё одна криптографическая задача. Внешний VPN и внутренний TLS — разные слои. Не складывайте их объёмы как независимые пользовательские данные, но учитывайте обе операции обработки.
Паспортный IPsec VPN с TCP-пакетами 1024 байта в Fastpath не описывает автоматически клиентский SSL/DTLS VPN с проверкой содержимого. Аппаратное число VPN peers также не равно купленным правам Secure Client. До заказа отдельно согласуйте платформенный предел, функции клиентского доступа и лицензирование выбранного исполнения.
Проверьте массовое переподключение после сбоя, вход через MFA, время выдачи доступа и восстановление туннелей. Узел может нормально передавать установившийся VPN-поток, но давать неудобную задержку при одновременном входе большого числа сотрудников утром.
Cisco Secure Firewall 1200 или 3100: что сравнить?
Сравнение ниже относится к Threat Defense, FTD. FW + AVC + IPS указан для пакетов 1024 байта. IPsec — TCP 1024 байта, Fastpath. TLS — описанный выше смешанный бенчмарк с 50% TLS 1.2. CPS и сессии — показатели с AVC. Это справочные ориентиры для короткого списка, а не результаты одного одновременного теста всех функций.
Cisco Secure Firewall 1200: компактные и стоечные варианты
| FTD-модель | FW + AVC + IPS, Гбит/с | TLS-бенчмарк, Гбит/с | IPsec, Гбит/с | Новых соединений/с | Сессий с AVC |
|---|---|---|---|---|---|
| 1210CE / 1210CP | 6 | 1 | 5 | 35 000 | 200 000 |
| 1220CX | 9 | 1,5 | 10 | 50 000 | 300 000 |
| 1230 | 9 | 2,5 | 13 | 50 000 | 400 000 |
| 1240 | 12 | 3,2 | 18 | 70 000 | 600 000 |
| 1250 | 18 | 4,1 | 22 | 100 000 | 1 000 000 |
У 1220CX и 1230 одинаковый показатель FW + AVC + IPS — 9 Гбит/с, но разные показатели TLS и сессий. Поэтому 1230 может попасть в короткий список по иной причине, чем скорость обычного потока. У 1210CE и 1210CP совпадают основные значения таблицы; отличие CP связано, в частности, с PoE-интерфейсами. Само наличие PoE не повышает производительность проверки TLS.
Для компактного узла рассмотрите CSF1210CE и CSF1220CX. Для стоечного исполнения сравните CSF1230, CSF1240 и CSF1250. Окончательный выбор зависит от всех столбцов и результатов проверки.
Cisco Secure Firewall 3100: сравнение пяти моделей
| FTD-модель | FW + AVC + IPS, Гбит/с | TLS-бенчмарк, Гбит/с | IPsec, Гбит/с | Новых соединений/с | Сессий с AVC |
|---|---|---|---|---|---|
| 3105 | 10 | 3,2 | 5,5 | 90 000 | 1 500 000 |
| 3110 | 17 | 4,8 | 8 | 130 000 | 2 000 000 |
| 3120 | 21 | 6,7 | 10 | 170 000 | 4 000 000 |
| 3130 | 38 | 9,1 | 17,8 | 240 000 | 6 000 000 |
| 3140 | 45 | 11,5 | 22,4 | 300 000 | 10 000 000 |
Рост номера модели не означает одинаковую прибавку по всем параметрам. Например, у 3105 TLS-бенчмарк равен 3,2 Гбит/с, как у 1240, но отличаются сессии, CPS и IPsec. У 1250 показатель FW + AVC + IPS — 18 Гбит/с, у 3110 — 17 Гбит/с; зато у 3110 выше приведённые значения TLS, CPS и сессий. Сравнение серий по одному столбцу даёт неполную картину.
Для дальнейшего подбора откройте карточки Secure Firewall 3105, 3110, 3120, 3130 и 3140. Значения разных программных режимов в карточке всегда сверяйте с требуемым FTD-исполнением проекта.
Какие интерфейсы нужны: 1G, 2.5G, 10G или 25G?
| Модели | Основные встроенные подключения | На что обратить внимание |
|---|---|---|
| 1210CE / CP | 8 × 1GbE | CP имеет четыре PoE-порта; проверяйте питание и монтаж |
| 1220CX | 8 × 1GbE, 2 × 1/10G SFP+ | Число оптических подключений и резервных линий |
| 1230 / 1240 | 8 × 1GbE, 4 × 1/10G SFP+ | Распределение WAN, LAN, DMZ и связей резервирования |
| 1250 | 8 × 2.5GbE, 4 × 1/10G SFP+ | Поддержку 2.5G у соседнего оборудования |
| 3105 / 3110 / 3120 | 8 × 1GbE RJ45, 8 × 1/10G SFP+ | Тип модулей и потребность в дополнительном расширении |
| 3130 / 3140 | 8 × 1GbE RJ45, 8 × 1/10/25G | Согласование скорости, оптики и портов на обеих сторонах |
Интерфейс 10G не гарантирует 10 Гбит/с при любой проверке. Он позволяет физически подключить соответствующую линию. Для двух провайдеров, LAN, DMZ и HA составьте отдельный план портов, включая служебные соединения выбранного режима. Совместимость трансиверов и волокна проверяйте отдельно; подробнее это разобрано в статье о выборе SFP и SFP+ для Cisco.
Три примера: офис, VPN-узел и внутренняя сегментация
Следующие сценарии показывают логику предварительного выбора. Все исходные нагрузки заданы для расчёта, а модели обозначены как кандидаты на проверку. Это не универсальные рекомендации по числу сотрудников.
Пример 1. Офис с выборочной проверкой HTTPS
Текущий общий пик — 0,8 Гбит/с, веб-пик — также 0,8 Гбит/с. Рост — 50%, доля TLS — 85%, политика расшифровывает 70% TLS. Планируемый общий пик — 1,2 Гбит/с; при выбранной доле использования 65% предварительный ориентир скорости составляет 1,846 Гбит/с. Объём TLS для расшифровки — 0,714 Гбит/с.
По FW + AVC + IPS компактные 1210CE и 1220CX имеют запас относительно этого ориентира. Однако для уверенного выбора нужно проверить совместную обработку 1,2 Гбит/с, реальную TLS-смесь и CPS. Разница между TLS-бенчмарками 1 и 1,5 Гбит/с помогает определить кандидатов, но не доказывает прохождение пилота. Если нужны оптические 10G-подключения, это отдельно влияет на выбор исполнения.
Пример 2. Центральный узел удалённого доступа
Из расчёта VPN выше получается 1 Гбит/с одновременно передаваемых данных. Дополнительно через узел проходит 1,4 Гбит/с другого трафика, не включённого в VPN-расчёт. Общий пик — 2,4 Гбит/с. При росте 30% и проектной доле 65% ориентир составляет 4,8 Гбит/с; для 160 000 текущих сессий получается 320 000.
По таблице сессий 1220CX с 300 000 уже ниже расчётного ориентира с AVC. 1230 с 400 000 формально проходит этот первый фильтр, но проверка TLS и VPN одновременно может изменить решение. Для пилота можно сравнить 1230/1240 с 3105, если важны дополнительные сессии и CPS. Более высокий IPsec-показатель сам по себе не решает задачу удалённого клиентского доступа.
Пример 3. Защита между серверными зонами
Пиковая нагрузка, проходящая через экран, — 8 Гбит/с, рост — 40%, выбранная доля использования — 65%. Получаем 8 × 1,40 / 0,65 = 17,23 Гбит/с. При 1 млн текущих сессий предварительный ориентир — 2,154 млн.
1250 проходит первый скоростной фильтр 18 Гбит/с, но его 1 млн сессий ниже заданного ориентира. 3110 с 17 Гбит/с и 2 млн сессий ниже обоих ориентиров. 3120 с 21 Гбит/с и 4 млн попадает в короткий список для пилота. Если существенная часть 8 Гбит/с требует TLS-дешифрования, решение по таблице FW + AVC + IPS принимать нельзя: понадобится проверка смешанного профиля и, возможно, старшие кандидаты.
| Сценарий | Первый ограничивающий вопрос | Что проверить до заказа |
|---|---|---|
| Офис | Доля TLS и работоспособность приложений | Сертификаты, исключения, IPS после расшифровки, интерфейсы |
| VPN-узел | Одновременные пользователи, сессии и переподключения | Рабочий клиентский протокол, MFA, полный профиль нагрузки |
| Серверная сегментация | Внутренние пики, сессии и интенсивность соединений | Малые пакеты, маршруты, рост, работа на одном узле |
Нужны ли два Cisco Firewall и удваивает ли HA производительность?
В паре FTD Active/Standby рабочий трафик обслуживает активный узел, резервный принимает роль при переключении. Такая пара не удваивает доступную пропускную способность. Каждое устройство должно выдерживать весь целевой профиль самостоятельно. Две модели с недостаточной мощностью не становятся одной подходящей моделью благодаря HA.
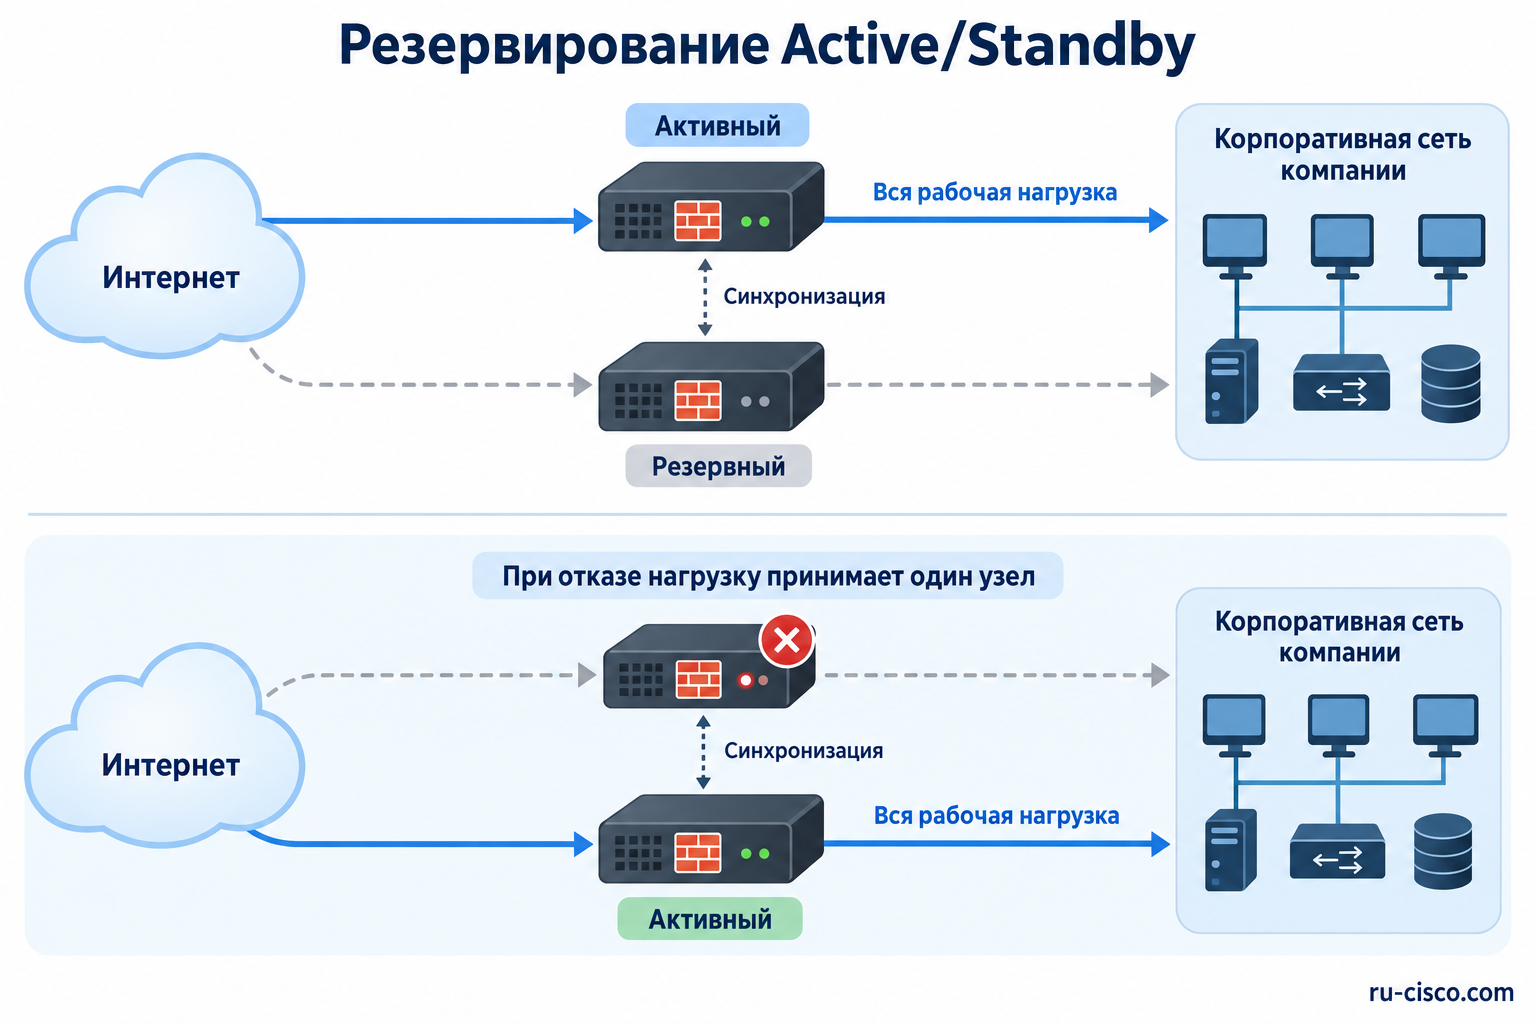
Для HA согласуйте модель, версии ПО, интерфейсы, конфигурацию и лицензирование. Предусмотрите необходимые связи failover и передачи состояния. Проверьте независимость питания и доступность нужных сетей с обоих устройств. Отказ общего коммутатора или единственного провайдера пара экранов сама по себе не устраняет.
Приёмочный тест должен измерять время восстановления приложений, VPN и маршрутов. Не обещайте пользователям нулевой перерыв только по наличию HA: результат зависит от состояния соединений, соседних устройств и протоколов маршрутизации. Отдельно протестируйте возвращение отремонтированного узла и плановое обновление.
Кластеризация и Active/Standby — разные механизмы. Нельзя переносить свойства кластера на обычную пару или считать поддержку одинаковой у всей серии. Если проект требует распределения нагрузки между узлами, это отдельное требование к платформе, версии и архитектуре.
Аппаратный или виртуальный межсетевой экран Cisco?
Аппаратный экран удобен, когда нужны предсказуемые интерфейсы, отдельный физический узел периметра и независимость от серверной инфраструктуры. Виртуальный вариант помогает размещать контроль ближе к виртуальным сетям и облачным приложениям. Выбор определяется местом проверки и эксплуатацией, а не только формой корпуса.
Для виртуальной машины проверьте поддерживаемый гипервизор или облако, vCPU, память, сетевые адаптеры, лимиты выбранного исполнения и доступность ресурсов во время пиков соседних VM. Установка дополнительных vCPU сама по себе не гарантирует пропорционального роста. Производительность зависит и от сетевого тракта хоста.
Если обе виртуальные машины HA находятся на одном физическом сервере, его отказ остановит обе. Размещайте резерв с учётом доменов отказа: хостов, питания, сетевых подключений и хранилища. Для сравнения стоимости включайте эти ресурсы в проект, а не считайте виртуальное исполнение автоматически бесплатным по аппаратной части.
Что включить в комплектацию и стоимость Cisco NGFW?
Сравнивайте спецификации одинакового состава. Дешёвое предложение без нужной подписки, второго узла или оптических модулей может оказаться дороже после доукомплектования. Точный артикул, программный режим и срок прав должны присутствовать в коммерческом предложении.
| Часть проекта | Что уточнить | Какой риск закрывает |
|---|---|---|
| Аппаратная модель и ПО | Точный заказной PID, FTD/ASA, версия и поддерживаемые функции | Покупку похожего корпуса с другим программным исполнением |
| Функции защиты | IPS, необходимые проверки файлов и URL, обновления, срок прав | Отсутствие требуемой функции после поставки |
| Удалённый доступ | Secure Client, способы аутентификации и права выбранного сценария | Разрыв между аппаратным пределом peers и лицензиями |
| Управление | Способ управления, совместимость с FMC, его ресурсы и пределы | Нехватку центрального управления для проекта |
| Подключения | Оптику, DAC, кабели, монтаж и питание | Несовместимость портов или отсутствие комплектующих |
| Резервирование | Второй узел, HA-связи, резервные вводы и условия лицензирования | Неполную отказоустойчивую конфигурацию |
| Эксплуатация | Поддержку, обновления, замену, логи, SIEM и обучение | Оборудование, которым неудобно управлять после внедрения |
Срок подписки и поддержки сравнивайте на одном горизонте: например, три года с тремя годами. Согласуйте, какие действия выполняет поставщик, кто обновляет правила, как проверяются изменения и где хранятся события. Функции, которые никто не сопровождает, не дают ожидаемого качества защиты.
Цену и доступность проверяют по текущему предложению для точной конфигурации. Базовый корпус, комплект HA и узел с необходимыми подписками — разные предметы сравнения. Общие каталоги ПО Cisco и сервисных контрактов полезны для обсуждения состава, но конкретные права закрепляются в спецификации проекта.
Как проверить межсетевой экран перед покупкой: пилот и критерии приёмки
Хороший пилот отвечает на вопрос: «Выдерживает ли эта конфигурация нашу сеть с нужной защитой?» Запишите критерии до теста. Иначе результат легко свести к тому, что страница открывается, а неподходящие проверки незаметно отключить.
- Согласуйте конфигурацию. Модель, FTD/FMC, правила IPS, TLS-политика, VPN, журналирование и обновления фиксируются в протоколе.
- Измерьте исходное качество. Время отклика ERP, загрузки файлов, входа в VPN и качество звонков станут базой сравнения.
- Воспроизведите рабочую смесь. Добавляйте большие и малые объекты, короткие соединения, SaaS, VPN и внутренние потоки.
- Проверьте целевой пик. Текущая нагрузка, планируемый рост и совпадение тяжёлых событий тестируются отдельно.
- Включите согласованные функции вместе. IPS, контроль приложений, нужное TLS-дешифрование и логи должны работать в том режиме, который останется после ввода.
- Проверьте отказ и восстановление. Нагрузка на одном устройстве, восстановление приложений, VPN и соседних маршрутов входят в приёмку.
- Сохраните результаты и отклонения. Для каждой проблемы укажите причину, исправление и повторный тест.
| Проверка | Что измерять | Пример условия приёмки |
|---|---|---|
| Рабочие приложения | p95 времени отклика и число ошибок | Не выше согласованного порога относительно исходного теста |
| Пропускная способность | Полезный поток и потери по направлениям | Целевой пик выдержан без ресурсных потерь |
| Состояние узла | CPU по процессам, Snort, память, очереди, drops и bypass | Нет скрытого насыщения одного компонента и обхода требуемой проверки |
| TLS | Дешифрованные, обойдённые и ошибочные соединения | Проверяются именно согласованные категории, приложения работают |
| VPN | Активных пользователей, скорость, вход и переподключение | Доступ и качество приложений соответствуют заданному сценарию |
| HA | Длительность перерыва и восстановление бизнес-операций | Укладывается в заранее согласованное время |
| События | Доставку в управление и SIEM, полноту и задержку | Согласованные события доступны для расследования |
Универсальный допустимый прирост задержки назвать нельзя: у файлового обмена, телефонии и интерактивной ERP разные требования. Зафиксируйте конкретные пороги для каждого важного сервиса. Проверяйте бизнес-операцию целиком, а не только ICMP ping.
Средняя загрузка CPU может скрывать перегрузку отдельного процесса или ядра. Для FTD смотрите показатели компонентов обработки, включая Snort, память, очереди и причины потерь. Снижение загрузки одновременно с ростом обхода проверки не является улучшением результата.
Отделите корректную блокировку угроз от потерь из-за недостатка ресурсов. Для проверки защиты используйте согласованный безопасный тестовый набор в изолированной среде. Нагрузочный генератор без содержимого для анализа полезен для части измерений, но не воспроизводит всю работу IPS и TLS на бизнес-приложениях.
Какие ошибки чаще всего приводят к неправильному выбору?
- Выбирать только по сотрудникам. Число людей не описывает серверный обмен, CPS и криптографию.
- Брать максимум FW вместо FTD с IPS. Разные функции и программные режимы создают разные условия.
- Считать TLS-бенчмарк чистой скоростью HTTPS. У выбранных серий он имеет конкретный смешанный профиль.
- Игнорировать внутренний трафик. После переноса маршрутов он может стать основной нагрузкой.
- Складывать вход и выход одного потока. Расчёт завышается, а причина выбора становится непонятной.
- Считать пару HA удвоением мощности. Active/Standby требует полной мощности каждого узла.
- Отключать IPS или TLS ради прохождения теста. Получается другой продуктовый результат.
- Путать предел VPN peers с лицензиями. Аппаратная ёмкость и права использования проверяются отдельно.
- Сравнивать цену без комплектации. Подписки, управление, оптика, резерв и сопровождение меняют стоимость проекта.
Частые вопросы о выборе межсетевого экрана Cisco
Какой межсетевой экран Cisco выбрать для 100 сотрудников?
По одному числу сотрудников модель не выбирают. Нужны скорость и профиль потоков, доля TLS-дешифрования, CPS, сессии, VPN и резервирование. Для короткого списка сравните несколько 1200 и младших 3100 по всем ограничениям, затем проверьте конкретную конфигурацию.
Какой Cisco Firewall нужен для интернета 1 Гбит/с?
Сначала определите, будет ли этот гигабит проверяться IPS и TLS, какие внутренние потоки идут через экран и каков рост. Порт 1G и паспортный Firewall Throughput выше 1 Гбит/с не доказывают прохождение вашего профиля с полной защитой.
Можно ли выбрать межсетевой экран по скорости интернет-канала?
Канал задаёт внешнее ограничение, но не учитывает внутреннюю сегментацию, число соединений и криптографию. Используйте его вместе с измеренными потоками, а не как единственный параметр.
Почему FW + AVC + IPS может совпадать с FW + AVC?
В определённых платформах и тестовых профилях значения совпадают. Это не означает отсутствие работы IPS и не гарантирует нулевого влияния любых правил. Сравнивайте опубликованные условия и проверяйте свою политику.
Насколько TLS-дешифрование снижает производительность?
Единого процента нет. Влияют версия TLS, шифры, рукопожатия, объекты, доля проверяемого потока и анализ содержимого. Оценка «всегда в два раза» слишком груба для заказа оборудования.
Можно ли сравнить 0,7 Гбит/с HTTPS с TLS-показателем 1 Гбит/с?
Только после согласования методики. В рассмотренных таблицах показатель относится к смешанному профилю с 50% TLS 1.2. Чистый объём выбранного HTTPS не является тем же показателем. Совместный тест снимает эту неоднозначность.
Нужно ли расшифровывать весь HTTPS-трафик?
Политику определяют требования организации, допустимость проверки и совместимость приложений. Обычно отдельно рассматривают управляемые рабочие места, чувствительные категории, pinning и mTLS. Исключения должны контролироваться и пересматриваться.
Что делать, если после включения TLS перестало работать приложение?
Проверьте доверие к корпоративному CA, режим дешифрования, pinning, клиентские сертификаты и события ошибки. Не отключайте в ответ проверку сертификатов у пользователей. Согласованное узкое исключение безопаснее необъяснённого общего обхода.
Поддержка TLS 1.3 означает проверку всех приложений?
Нет. Поддержка протокола — только часть условий. Нужны совместимые версии платформы и управления, корректная политика, сертификаты и проверка конкретного приложения, включая особенности аутентификации.
Можно ли заменить расшифровку технологией EVE?
EVE помогает оценивать признаки зашифрованных соединений без раскрытия содержимого. Это полезный дополнительный инструмент. Он не предоставляет тот же открытый payload, который IPS получает после разрешённого TLS-дешифрования.
Нужно ли учитывать QUIC и HTTP/3?
Да, если приложения используют этот транспорт. Проверка QUIC зависит от версии и настроек. Испытайте реальное поведение UDP-потоков; успешная проверка TCP/443 сама по себе не описывает весь современный веб-трафик.
Что важнее: новые соединения или одновременные сессии?
Оба ограничения. Много коротких соединений нагружает создание состояний, а длительные подключения занимают таблицу. Низкая загрузка канала не исключает проблем по CPS или сессиям.
Сколько запаса оставлять межсетевому экрану?
Запас задают под рост, неопределённость профиля и тяжёлые события. В примерах использована проектная доля 65%; это допущение расчёта, а не универсальная норма Cisco. Резерв подтверждают тестом целевой нагрузки.
Два устройства по 10 Гбит/с дадут 20 Гбит/с в HA?
Пара FTD Active/Standby так не работает. Один узел обслуживает трафик, второй резервирует его. Для распределения нагрузки нужна другая архитектура с проверкой поддержки конкретной платформы.
Можно ли брать модель дешевле, если есть резервный экран?
Если дешёвая модель не выдерживает весь целевой профиль, резервирование недостаток не исправит. После переключения нагрузка должна помещаться на одном устройстве с нужными функциями.
IPsec VPN Throughput подходит для расчёта Secure Client?
Не как единственный ориентир. Проверьте клиентский протокол, число одновременно активных пользователей, аутентификацию, внутренние приложения и права использования. Тест TCP 1024 байта Fastpath имеет другие условия.
Нужно ли покупать FMC для любого проекта?
Способ управления выбирают по модели, версии, числу устройств и функциям. До заказа проверьте поддерживаемый вариант и его ограничения. Не включайте или исключайте центральное управление из спецификации автоматически.
Почему одинаковый корпус встречается с разными скоростями?
Могут отличаться программные режимы, функции, размер пакета и методика измерения. Сопоставляйте точный PID и нужный FTD-профиль. Числа ASA, обычного FW и FW + AVC + IPS нельзя считать взаимозаменяемыми.
Нужен ли экран с портами 25G для нагрузки 5 Гбит/с?
Порты выбирают под подключение и будущую топологию. 25G может требоваться соседнему оборудованию, но не превращает обработку TLS в 25 Гбит/с. Производительность функций и скорость интерфейса проверяются отдельно.
Можно ли оставить старый ASA вместо NGFW?
Это зависит от задач и состояния установленной системы. Для первичной покупки с IPS, контролем приложений и TLS сравнивайте конфигурации, которые обеспечивают эти функции. Перенос существующей ASA-конфигурации — отдельный проект, включая жизненный цикл и план переключения.
Что отправить поставщику для точного подбора?
Схему зон, измеренные пики, CPS и сессии, профиль TLS, VPN, рост, интерфейсы и требования HA. Дополните это списком обязательных приложений и сроком подписок. Тогда предложение можно сравнить по фактической задаче.
Как выбрать и купить межсетевой экран Cisco под вашу нагрузку?
Начните с короткого задания: где стоит экран, какие потоки проверяет, какой пик должен выдерживать через год и что должно происходить при отказе. Приложите статистику, даже если она пока неполная, и явно отметьте неизвестные показатели. Это позволит отделить измеренные требования от допущений.
В каталоге межсетевых экранов Cisco сравните подходящие серии, а затем запросите два-три варианта комплектации под одинаковую политику безопасности. Один вариант может быть ориентирован на текущую площадку, другой — на рост и расширение интерфейсов. Разницу следует объяснять цифрами нагрузки и составом проекта.
Для подбора у официального поставщика Cisco в России запросите коммерческое предложение с точными артикулами, программным исполнением, необходимыми подписками, управлением, оптикой и HA. Уточните цену, срок поставки, поддержку и возможность проверки согласованного профиля. Подходящая конфигурация — та, которая сохраняет нужную защиту и качество работы приложений в целевом пике, а не просто имеет самую большую цифру на первой строке характеристик.