Как выбрать VPN Cisco для удалённых сотрудников: шлюз, Secure Client, лицензии и MFA?
VPN Cisco для удалённых сотрудников — это комплект шлюза, клиентского ПО, прав использования, аутентификации и политики доступа. Выбор по числу сотрудников или скорости firewall без профиля трафика часто приводит к ошибкам. Нужно отдельно посчитать пользователей, одновременные подключения и защищённую нагрузку.
Cisco Secure Client продолжает линию AnyConnect, но названия и правила лицензирования требуют проверки. Эта статья посвящена удалённым людям и их устройствам; соединение офисных сетей через site-to-site IPsec — другая задача.
Что входит в корпоративный VPN для сотрудников?
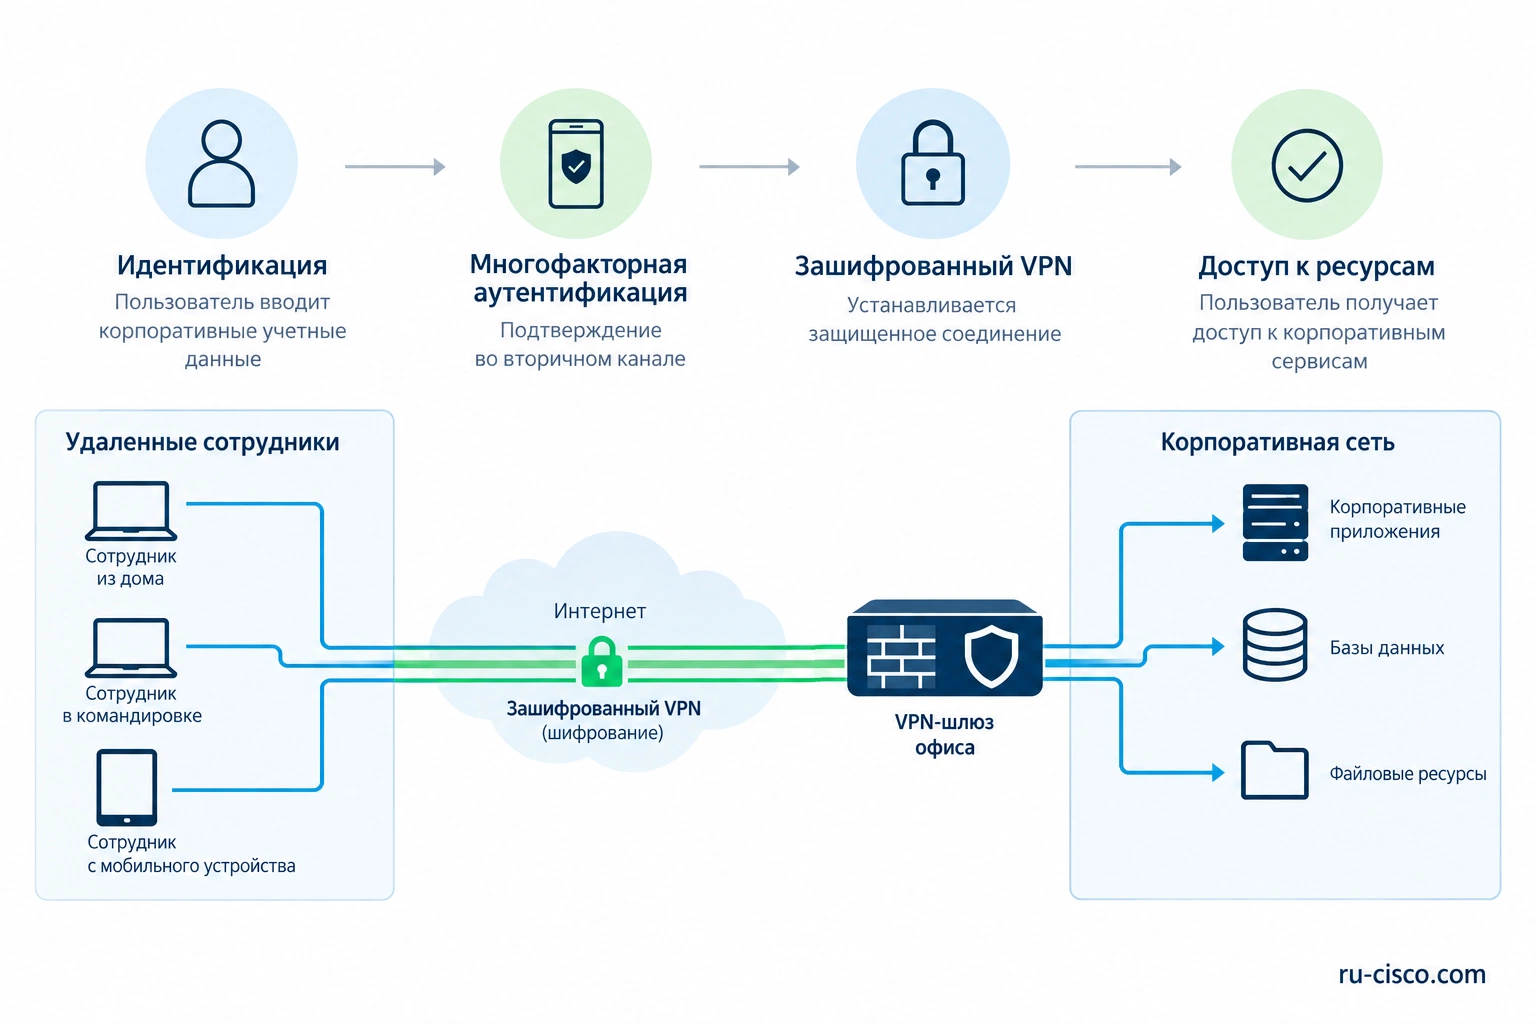
Шлюз завершает защищённые подключения. Secure Client работает на поддерживаемом конечном устройстве. Система аутентификации проверяет пользователя, а политики задают доступные ресурсы. При необходимости добавляют MFA, проверку состояния устройства и интеграции мониторинга.
Эти элементы лицензируются и обслуживаются не всегда одним SKU. Наличие Secure Client не включает автоматически любую платформу MFA или ISE. Также отдельно проверяют права шлюза, поддержку, операционные системы и доступность программного обеспечения.
Сколько лицензий и подключений нужно?
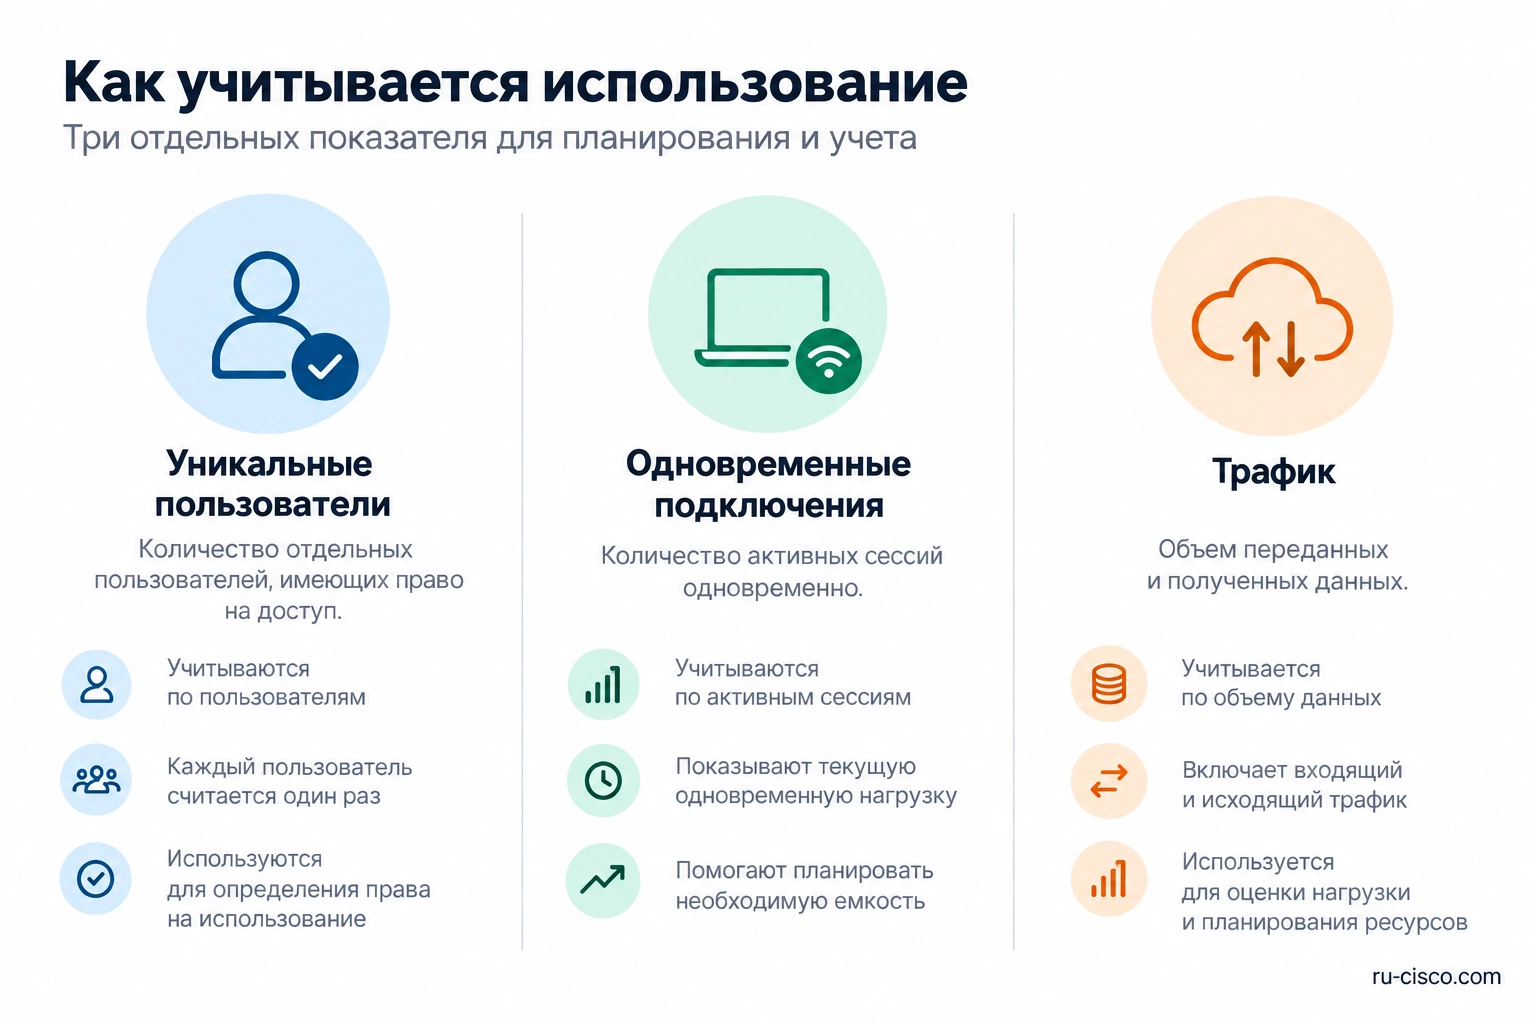
Для Secure Client Advantage и Premier считают всех возможных уникальных пользователей нужного сервиса, а не только одновременный пик. VPN Only использует иной принцип — одновременные подключения для соответствующего headend. Поэтому одинаковое число «100» в предложениях может означать разные права.
Допустим, удалённый доступ разрешён 240 сотрудникам, обычно подключены 80, аварийный пик — 150. Для лицензий на уникальных пользователей ориентир — 240, а не 80. Шлюз проверяют минимум на проектные 150 одновременных подключений и их трафик. Если право доступа получат ещё 60 сотрудников, лицензионный и аппаратный расчёты обновляют независимо.
| Показатель примера | Количество | Что определяет |
|---|---|---|
| Имеют право пользоваться сервисом | 240 | Расчёт уникальных пользователей для применимого уровня |
| Обычный пик | 80 | Нормальный профиль нагрузки |
| Аварийный пик | 150 | Ёмкость шлюза и сети в заданном сценарии |
| Планируемые новые пользователи | 60 | Изменение прав и будущего профиля |
Advantage, Premier или VPN Only: как выбрать?
Advantage соответствует прежнему направлению AnyConnect Plus, Premier — Apex. Premier включает дополнительные функции, среди которых SAML-аутентификация и определённые варианты posture. Применимость проверяют по актуальному составу функций и шлюзу. Нельзя считать SAML автоматически включённым в базовый уровень только потому, что нужен MFA.
Для Advantage и Premier учитывают срок и всех уникальных пользователей; минимальный размер пользовательской лицензии — 25. Подписки доступны на 12–60 месяцев. Для бессрочных вариантов и доступа к обновлениям отдельно проверяют поддержку. VPN Only не следует считать дешёвым эквивалентом всех функций Premier: метрика и состав отличаются.
Права на ISE, Duo или другой сервис аутентификации проверяются отдельно. Поддержка устройства, завершающего VPN, также не заменяется клиентской лицензией. В спецификации нужны уровень, срок, количество и точная применимость.
Как рассчитать производительность VPN-шлюза?
Соберите приложения и способ направления трафика. При full tunnel через VPN могут идти интернет, обновления, видео и корпоративные сервисы. При split tunnel часть потоков идёт иначе. Решение определяется политикой безопасности, а не только желанием снизить полосу.
В условном пике 100 пользователей создают по 2 Мбит/с корпоративного обмена, 30 участвуют в видеовстречах по 4 Мбит/с, а файловые операции занимают 150 Мбит/с. Сумма — 200 + 120 + 150 = 470 Мбит/с полезного трафика. Запас 30% даёт ориентир 611 Мбит/с. Если некоторые группы пересекаются, расчёт описывает их одновременные операции, а не уникальных людей.
Проверяют профиль шифрования, соединения, новые подключения, журналирование и функции защиты. Производительность обычной маршрутизации не является производительностью удалённого VPN. При резервной паре оставшийся узел должен выдерживать согласованную нагрузку.
Full tunnel или split tunnel: что учитывать?
| Вариант | Что даёт | Что проверить |
|---|---|---|
| Full tunnel | Передача выбранного полного трафика через корпоративный тракт | Полоса, политика доступа, локальные сервисы, задержка |
| Split tunnel | Разделение маршрутов согласно политике | DNS, защищаемые ресурсы, поведение облачных сервисов |
| Специальные исключения | Настройка отдельных задач при поддержке | Безопасность, точность правил и реальные приложения |
Проверяйте DNS отдельно от маршрутов. Пользователь может иметь туннель, но не разрешать внутреннее имя. Возможны и обратные ошибки: имя разрешается в неправильный адрес. Особенно важны SaaS, внутренние домены, прокси и устройства с несколькими сетевыми интерфейсами.
Как добавить MFA без потери доступности?
MFA проверяет дополнительный фактор, но её внедрение требует согласованной цепочки. Возможны поддерживаемые RADIUS- или SAML-сценарии и интеграции с выбранным сервисом. Сверяют возможности шлюза, Secure Client, уровень лицензии, IdP и программный выпуск.
Проверьте потерю телефона, смену устройства, недоступность внешнего сервиса и аварийный доступ. Исключения должны быть управляемыми и журналируемыми. Наличие второго фактора не делает безопасным общий пароль на всех сотрудников. В приёмке проверяют и отклонение доступа, а не только успешный вход администратора.
Нужна ли проверка состояния устройства?
Posture помогает применять требования к конечному устройству при поддерживаемой конфигурации. Сначала определите политику: разрешённая ОС, защитное ПО, обновления и типы ресурсов. Затем проверьте возможности клиента и необходимые отдельные лицензии.
Начните с наблюдения и пилотной группы, если это соответствует проекту. Строгая проверка без готовой поддержки пользователей способна массово блокировать работу. Для личных устройств и корпоративных ноутбуков могут понадобиться разные правила. Не обещайте одну универсальную политику для любой ОС.
Какое оборудование и ПО Cisco сравнивать?
Шлюзы выбирают по реальной VPN-нагрузке, интерфейсам, функциям защиты и HA. Для соответствующих проектов рассмотрите Cisco Secure Firewall 3100. Модель определяют после расчёта, а не назначают всему удалённому доступу.
Посмотрите раздел лицензий VPN и программное обеспечение Cisco. Старое название категории не заменяет проверку актуального SKU Secure Client. В комплекте должны быть обозначены пользователи, функции, срок, шлюз и внешние сервисы.
Как испытать удалённый доступ перед запуском?
- Проверьте основные ОС и версии клиента на реальных устройствах.
- Испытайте вход, MFA, отказ аутентификации и восстановление доступа.
- Проверьте DNS, внутренние приложения, файловые операции и видео.
- Измерьте заданный пик подключений и нагрузку.
- Проверьте смену сети пользователя и отказ VPN-шлюза.
- Зафиксируйте поддержку пользователей, журналирование и резервные процедуры.
Для аварийного сценария учитывают домашние каналы пользователей: серверный запас не исправляет слабый Wi-Fi или высокий jitter у сотрудника. Диагностика должна разделять клиентскую сеть, интернет, туннель и приложение.
Как разделить доступ сотрудников по ролям?
VPN не должен автоматически выдавать всем пользователям одинаковый доступ. Составьте группы ресурсов: приложения для обычных сотрудников, администрирование, подрядчики и специальные сервисы. Затем определите допустимые сети и порты для каждой роли.
Для временного доступа подрядчика важны срок, владелец заявки и отзыв права. Общая учётная запись затрудняет разбор событий. Если один пользователь работает с нескольких устройств, проверяйте лицензионную метрику и политику устройств отдельно: устройство, человек и соединение — разные сущности.
Проверки выполняют от обычных ролей. Успешный тест администратора не подтверждает доступ сотрудника или корректный запрет для подрядчика. Сохраните матрицу «роль — ресурс — ожидаемый результат» и используйте её после обновлений.
Что учитывать для личных ноутбуков и разных ОС?
Составьте перечень поддерживаемых ОС и точных клиентских выпусков. Для личных устройств отдельно определяют требования защиты, способы помощи и границу доступа. Политика, которая работает на корпоративном Windows-ноутбуке, не обязательно применима к другой ОС без изменений.
Проверьте установку, обновление, сертификаты и поведение при смене сети. Пользователь может подключиться дома, затем перейти на мобильный интернет. Это хороший сценарий пилота, если так работают сотрудники. Также испытайте восстановление после сна и длительного отсутствия связи.
| Сценарий | Что подтвердить |
|---|---|
| Новый сотрудник | Выдача прав, установка, первое подключение |
| Потеря второго фактора | Управляемое восстановление личности и доступа |
| Смена сети | Переподключение и восстановление приложений |
| Увольнение или окончание договора | Отзыв доступа в зависимых системах |
Для большой удалённой команды важен процесс поддержки: какие данные собирать, как отличать домашний Wi-Fi от проблемы VPN и кто может менять настройки. Полезная инструкция содержит проверяемые шаги, а не предложение переустановить клиент при каждой ошибке.
Как оценить работу VPN при аварийном массовом переходе?
Сценарий массовой удалённой работы может отличаться от обычного дня. Проверяют не только максимальное число сессий, но и одновременную авторизацию утром, обращения к IdP, DNS, выдачу адресов и трафик приложений. Короткий пик входа способен ограничить систему иначе, чем длительная передача файлов.
Задайте резерв на внешние сервисы аутентификации и интернет. Резервная пара VPN-шлюзов не устраняет отказ единственного IdP. Тест аварии должен показывать восстановление всей цепочки. Сохраните ограничения и понятный порядок доступа при неполной доступности сервиса.
Как разделить пользователей, устройства, сессии и скорость VPN?
Ведомость удалённого доступа должна содержать четыре отдельные величины. Пользователи определяют применимую метрику права использования. Устройства — состав поддерживаемых клиентов. Одновременные сессии — нагрузку на шлюз и другие системы. Полоса — объём защищённого обмена. Нельзя заменить всё одной строкой «VPN на 200 сотрудников»: предложения с одинаковым числом могут иметь разный объём прав и разную пригодность.
Рассмотрим 500 возможных уникальных пользователей сервиса и аварийную группу из 150 человек. Допустим, 90 входят с одного устройства, а 60 одновременно используют два. Шлюзу нужны 90 + 60 × 2 = 210 пользовательских сессий в этом сценарии, хотя людей только 150. Для применимой лицензии Advantage/Premier исходный ориентир остаётся 500 уникальных пользователей, а не 150 или 210. Это расчётный пример, а фактический состав задаёт организация.
| Величина | Пример | Что выбирают по ней |
|---|---|---|
| Возможные уникальные пользователи | 500 | Пользовательские права нужного уровня |
| Люди в аварийном пике | 150 | Организационный сценарий работы |
| Сессии одного устройства | 90 | Часть шлюзовой нагрузки |
| Сессии двух устройств | 60 × 2 = 120 | Дополнительная одновременность |
| Всего сессий | 210 | Предел платформы и тест |
Добавьте подрядчиков и сотрудников, которым доступ разрешён редко. Низкая частота использования не делает их автоматически отсутствующими в пользовательском расчёте. Не смешивайте учётную запись общего доступа с одним уникальным человеком. Для срока закупки учтите согласованный рост и изменение круга пользователей. Пиковые сессии и лицензии пересчитывают независимо, особенно при добавлении мобильных устройств.
Как выбрать Advantage, Premier и VPN Only по функциям, а не по старому названию AnyConnect?
Составьте список требуемых функций: обычный VPN, SAML, posture, управление клиентом и другие нужные сервисы. Затем сопоставьте его с применимым уровнем и шлюзом. Premier расширяет Advantage, но это не означает, что любой компонент внешней системы включён в клиентскую лицензию. Для VPN Only отдельно проверяют его ограниченный сервисный состав и метрику concurrent connections на соответствующем headend.
SAML есть в соответствующем составе Premier и VPN Only; его нельзя считать автоматически включённым в базовый Advantage. При этом VPN Only не заменяет весь Premier и не даёт все функции ISE Posture, Network Visibility или другие клиентские сервисы. Выбирать только по одной галочке SAML недостаточно: нужны совместимость, права, срок и вся архитектура.
| Вопрос заказа | Что фиксировать | Распространённая ошибка |
|---|---|---|
| Метрика | Уникальные пользователи или применимые concurrent connections | Сравнить одинаковые числа как одинаковые права |
| Функции | Точный необходимый список | Покупать старое имя лицензии без сопоставления |
| Шлюз | Поддерживаемую модель и выпуск | Перенести правила другой платформы |
| Срок и поддержка | Подписку либо соответствующий бессрочный вариант с поддержкой | Считать доступ к обновлениям включённым навсегда |
| Внешние системы | Отдельные права и ресурсы | Предположить, что Secure Client включает весь MFA/ISE |
Для подписок и бессрочных вариантов отличаются условия поддержки и доступа к ПО. В контракте должны быть применимые позиции, владелец прав и порядок назначения. У VPN Only есть собственные ограничения переноса и совместного использования; это нельзя планировать как свободный общий пул для любых шлюзов. Для существующего комплекта сначала проведите инвентаризацию, затем считайте расширение.
Как посчитать полосу к удалённым сотрудникам и проверить офисный uplink?
Разделите направления. Офисный канал может быстро получать данные из интернета и гораздо медленнее отправлять их удалённым сотрудникам. При full tunnel путь включает шлюз и необходимые интернет-направления. Для проверки нужен поток к клиентам и от них, а не только входящий speedtest офиса. Также учитывают взаимодействие с корпоративными серверами и фоновые операции.
Учебный сценарий в направлении к удалённым клиентам: 90 рабочих сессий требуют по 2 Мбит/с, 30 видеосессий — по 4 Мбит/с, обновления и файлы суммарно — 100 Мбит/с. Получается 180 + 120 + 100 = 400 Мбит/с полезного потока. Условный запас 30% даёт 520 Мбит/с до уточнения расходов. Значения заданы для примера и не являются нормой на каждого VPN-пользователя.
| Поток к клиентам в примере | Расчёт | Полоса |
|---|---|---|
| Рабочие сессии | 90 × 2 | 180 Мбит/с |
| Видеосессии | 30 × 4 | 120 Мбит/с |
| Файлы и обновления | Заданный одновременный объём | 100 Мбит/с |
| Сумма | 180 + 120 + 100 | 400 Мбит/с |
| Ориентир с запасом | 400 × 1,3 | 520 Мбит/с |
Если отдача офиса ограничена 100 Мбит/с, данный профиль не помещается в неё независимо от большого VPN-предела firewall. Уменьшите разрешённые фоновые потоки, измените политику или канал. При split tunnel часть SaaS может идти напрямую с клиентской сети, но такое решение принимают по политике безопасности и возможностям контроля. Оно требует проверки маршрутов и DNS, а не только удаления нагрузки со шлюза.
Для hardware sizing используйте выбранный алгоритм, фактическое число сессий, новые подключения и включённые функции защиты. Предел concurrent sessions платформы и криптографический throughput независимы. Шлюз может иметь запас сессий и недостаточную полосу либо наоборот. Проверяйте весь профиль на одном оставшемся узле, если резервная схема должна выдерживать его отказ.
Что произойдёт, если все сотрудники войдут за несколько минут?
Массовая авторизация нагружает не только VPN-шлюз. Участвуют каталог, RADIUS или IdP, MFA, DNS, проверка сертификатов и адресные пулы. Устройство, которое хорошо передаёт данные уже подключённых клиентов, может иначе вести себя при одновременном создании новых защищённых сессий. Пилот должен включать этот этап, особенно если VPN используется как аварийный способ работы всего офиса.
Например, 150 пользователей начинают вход за пять минут: среднее составляет 0,5 входа в секунду. Но если 60 из них нажмут подключение за первые десять секунд, локальный всплеск — шесть входов в секунду до повторных попыток. Считайте фактические bursts и время подтверждения второго фактора. Среднее за длинный интервал скрывает очередь и проблему зависимости.
В испытании запускайте новые входы, повторную авторизацию и обычный трафик одновременно. Сохраните времена каждой стадии: обнаружение сервиса, TLS/туннель, идентификация, MFA, выдача адреса и доступ приложения. При задержке видно, какой компонент ограничивает процесс. Не увеличивайте мощность шлюза автоматически, если ожидание находится на внешнем IdP или в действии пользователя.
Проверьте доступность адресного пула и достаточность нужных DNS/маршрутов для аварийного состава. Пользователь может пройти MFA, но не получить пригодное подключение. Также предусмотрите уведомление при приближении к установленному пределу. При закупке спросите не только максимальные сессии, но и результаты входа в нужном сценарии с выбранной аутентификацией.
Full tunnel, split tunnel и split DNS: как проверить завершённую политику?
Маршруты и DNS проверяют отдельно. При split tunnel часть адресов идёт через корпоративный путь, остальные — согласно клиентской и сетевой политике. Split DNS определяет обработку выбранных имён. Если внутреннее имя разрешается неправильно, верный маршрут не исправит приложение. Если DNS даёт нужный адрес, но маршрут отсутствует или ACL запрещает обмен, одно успешное разрешение имени также не подтверждает доступ.
Составьте карту: имя ресурса, адрес, способ разрешения, маршрут и разрешённый сервис. Для приложения с несколькими доменами включите API, авторизацию и файловые зависимости. Исключение только главной страницы SaaS может оставить часть запросов на другом пути. В динамических сценариях учитывайте изменения адресов и поддерживаемый механизм политики, не превращая случайный текущий IP в постоянное правило.
| Проверка | Ожидаемый результат | Как проявляется ошибка |
|---|---|---|
| Внутреннее имя | Нужный корпоративный ответ | Ресурс открывается по IP, но не по имени |
| Маршрут к ресурсу | Предусмотренный VPN-путь | Имя верно, соединение не работает |
| Зависимые домены | Согласованная обработка всех частей | Страница открылась, вход или API не работает |
| Локальная сеть | Разрешённое политикой поведение | Потерян принтер или получен лишний доступ |
| IPv4 и IPv6 | Оба стека соответствуют проекту | Ошибка появляется только у части клиентов |
Домашняя сеть может перекрываться с корпоративной. Если обе используют 192.168.1.0/24, нужно проверить реальные маршруты клиента и решение для этого случая. Сам Secure Client не делает адреса уникальными. План адресации, поддерживаемые правила и поведение локального доступа должны быть согласованы. Для массового проекта такой конфликт включают в пилот, а не разбирают по отдельности у каждого сотрудника после запуска.
При IPv6 нельзя предполагать, что IPv4-профиль автоматически покрывает весь трафик. Проверьте адреса, DNS и поддерживаемые настройки клиента для обоих стеков. Если один стек не входит в проект, определите его разрешённое поведение явно. Бездумное отключение IPv6 на всех компьютерах не является универсальным исправлением: приложение и политика требуют собственной проверки.
Как разделить доступ сотрудников по ролям и проверить увольнение пользователя?
VPN создаёт путь в корпоративную сеть, но не должен давать каждому сотруднику одинаковые полномочия. Определите группы: обычные пользователи, финансовые специалисты, подрядчики, администраторы и временный доступ. Для каждой нужны только необходимые приложения и зависимости. IP-пул, профиль подключения и авторизация должны отражать эту схему в поддерживаемом варианте реализации.
| Роль | Пример разрешённой задачи | Обязательный запрет |
|---|---|---|
| Сотрудник | Рабочие приложения и документы | Необоснованное управление сетью |
| Финансовая группа | Согласованные учётные сервисы | Чужие административные сегменты |
| Подрядчик | Выделенная временная задача | Общий доступ ко всем ресурсам |
| Администратор | Предусмотренный способ управления | Неучтённый доступ с любого устройства |
Включите отключение пользователя в приёмку. Проверьте новый вход, уже активную сессию, кэшированные состояния и разные способы аутентификации. Блокировка учётной записи в каталоге не должна считаться автоматически мгновенным завершением любой существующей сессии. Определите процедуру прекращения доступа и зафиксируйте её время в выбранной конфигурации.
Для временного доступа нужны владелец, срок и журнал. Общий профиль подрядчика без индивидуального учёта затрудняет разбор событий и изменение прав. Проверьте отрицательные сценарии: пользователь не открывает чужую систему, отключённая группа не получает другой профиль, новый ноутбук не обходит требование устройства. Именно эти тесты подтверждают границы, а не только успешный вход.
Как сделать MFA доступной при потере телефона или отказе IdP?
МFA добавляет зависимость, которую необходимо проектировать. При SAML участвуют шлюз, браузер или поддерживаемый клиентский механизм, IdP, сертификаты и доступ к нужным адресам. При RADIUS-сценарии — соответствующий сервер или прокси и выбранный сервис второго фактора. Уточните, какая стадия требует интернет до создания туннеля. Иначе политика может создать замкнутую зависимость: сервис входа доступен только после успешного VPN.
Заранее определите порядок потери телефона, его замены и невозможности подтвердить фактор. Исключение должно быть ограниченным, проверяемым и журналируемым. Не оставляйте общий аварийный пароль всем сотрудникам. Назначьте ответственного за подтверждение личности и восстановление, а для критичных администраторов — подходящий отдельный порядок. Сам факт MFA не заменяет корректную процедуру помощи пользователю.
| Событие | Подготовленный процесс | Тест |
|---|---|---|
| Новый телефон | Переназначение фактора | Старый фактор больше не даёт лишнего доступа |
| Потеря телефона | Проверка личности и ограниченное восстановление | Нет неконтролируемого исключения |
| Недоступный IdP | Согласованный режим отказа | Предусмотренные пользователи и журналы |
| Истёкший сертификат | Мониторинг и продление | Доверие после замены |
| Массовый вход | Ресурсы всех стадий | Время входа без бесконечных повторов |
Если бизнес требует аварийного доступа при отказе внешнего сервиса, его архитектуру проверяют заранее. Она не должна неожиданно расширять полномочия или отменять контроль устройств. Для других групп может быть согласовано ожидание восстановления. Универсальная настройка «всех пустить при сбое» противоречит задаче ограниченного корпоративного доступа и не является необходимым свойством резервирования.
Posture и управляемый ноутбук: какие требования задавать до покупки лицензий?
Сначала определите, что считается пригодным устройством: поддерживаемая ОС, обновления, защитное ПО, сертификат организации и состояние управления при необходимости. Затем сопоставьте требования с возможностями клиента, шлюза и внешней системы. Проверка установленного компонента не всегда равнозначна проверке его актуальности и рабочего состояния. Уточните, какие условия реально измеряются в выбранной комбинации.
Для личных устройств задают отдельные границы. Организация может разрешать только определённые приложения, выдавать управляемое рабочее окружение или не допускать BYOD к чувствительным сегментам. Технический выбор зависит от этой политики. Нельзя обещать одинаковый posture на всех настольных и мобильных ОС. В спецификации нужна матрица функций, а не одна общая галочка «поддержка Windows/macOS/телефонов».
| Требование | Что проверять | Если устройство не соответствует |
|---|---|---|
| Поддерживаемая ОС | Точный выпуск и архитектуру | Предусмотренный отказ или обновление |
| Защитное ПО | Измеряемое состояние | Согласованный ограниченный режим |
| Корпоративное устройство | Поддерживаемую идентификацию | Отдельную BYOD-политику |
| Обновления | Применимый критерий и доступ к исправлению | Понятный процесс устранения |
| Внешний сервис posture | Права, доступность и совместимость | Согласованный режим отказа |
Если политика допускает, начните с наблюдения в пилотной группе и оцените реальные причины отказов. Затем вводите обязательные условия по плану. Массовая блокировка неподготовленного парка не подтверждает повышение качества решения. Пользователю нужны понятное сообщение, инструкция исправления и служба помощи; инженерам — событие, показывающее конкретное невыполненное условие.
Как проверить ОС, пакет клиента и работу из домашней сети?
Если корпоративному ноутбуку нужен управляемый доступ до пользовательского входа, это отдельное требование. Management VPN Tunnel и обычная пользовательская сессия имеют разные задачи и условия. Для такого сценария проверяют применимые функции, права, машинную идентификацию и поддерживаемый профиль. Нельзя считать, что обычный ручной вход через MFA автоматически обеспечивает обновление корпоративного компьютера до работы пользователя.
Также не смешивайте Management VPN Tunnel с любым вариантом Always-On. Название режима не описывает всю авторизацию и политику. В пилоте проверьте загрузку, отсутствие пользовательского входа, появление рабочей сессии, сон и смену сети. Ограничьте машинный доступ нужными ресурсами и сохраните его события отдельно. Это позволяет сформировать полный комплект клиента и лицензий для управляемого парка, а не обнаружить требование после массовой установки.
Зафиксируйте точную версию Secure Client, ОС, архитектуру, модули, профиль и способ установки. Старое имя AnyConnect в заявке не описывает совместимость нового комплекта. Поддержка VPN-модуля и других функций может различаться. Для смешанного парка проверьте корпоративное развёртывание, обновление и возврат, а не только ручную установку на одном ноутбуке инженера.
В пилот включите домашний Wi-Fi, проводную сеть, мобильный интернет и используемые варианты прокси при применимости. Испытайте смену сети, сон и пробуждение, повторный вход и большие файлы. Канал сотрудника может ограничивать результат даже при хорошем офисном шлюзе. Для диагностики сравните локальную сеть, внешний путь, туннель и приложение по отдельным контрольным операциям.
Обновление клиента нужно согласовать с профилями и серверной стороной. Если новые параметры требуют другой версии, это часть проекта. Не держите несколько случайных пакетов без учёта назначения. Сохраняйте рабочую матрицу и тестовую группу для следующего выпуска. Она уменьшает зависимость от индивидуальных инструкций и показывает, какой набор действительно проверен.
Как проверить резервную пару и зависимости удалённого доступа?
При отказе шлюза оставшийся узел должен выдерживать проектные сессии и нагрузку. Но резерв firewall не гарантирует доступность IdP, DNS, интернет-канала и корпоративного приложения. Определите общие зависимости и необходимый режим каждой. Условия восстановления сессий и повторной авторизации проверяют для выбранной платформы и архитектуры, не обещая одинаковую бесшовность всем клиентам.
В тесте отделяйте физический отказ узла, потерю внешнего пути и отказ сервиса идентификации. Они вызывают разные действия. Проверьте новый вход во время аварии и работу уже подключённых клиентов. После возврата убедитесь, что политики и ресурсы соответствуют плану. Рабочая сессия одного администратора на резерве не подтверждает аварийный вход всей организации.
Как принять комплект и подготовить поддержку пользователей?
VPN подключён, но 1С, RDP или файлы не работают: где искать причину?
Статус VPN подтверждает создание части соединения, но не завершённую цепочку приложения. Начните с одного конкретного ресурса и одной операции. Запишите имя, полученный адрес, путь и ожидаемое разрешение. Затем сравните результат с другим клиентом той же группы. Если проблема возникает у одной ОС или только в домашней сети, это помогает сузить проверку до профиля, маршрутов и клиентского окружения.
| Симптом | Вероятная область проверки | Контрольная операция |
|---|---|---|
| По адресу работает, по имени нет | DNS и правильный ответ | Сопоставить имя и адрес нужного ресурса |
| Имя верное, доступ запрещён | Роль, ACL и приложение | Проверить событие и полномочия |
| Малые запросы проходят, файл зависает | MTU, путь и сервер | Передача разных размеров в обе стороны |
| Только одна домашняя сеть | Перекрытие подсетей и локальный маршрут | Сравнить с другим разрешённым подключением |
| Только в рабочий пик | Канал, очередь, сервер и шлюз | Тот же набор с измеренной конкуренцией |
Сертификат VPN-сервиса и сертификат корпоративного веб-приложения — разные элементы. Успешное доверие шлюзу не подтверждает доверие браузера внутреннему серверу. Если приложение использует другое имя, обратный прокси или особую проверку сертификата, разберите этот путь отдельно. Не заменяйте диагностику отключением всех проверок доверия: это меняет политику и не объясняет, почему возникло расхождение.
Для интерактивной системы важны задержка и число последовательных обменов, а не только мегабиты копирования. Одиночная быстрая передача файла не доказывает хорошую работу RDP или учётного приложения. Проверьте реальную бизнес-операцию и состояние сервера в тот же момент. У сотрудника с нестабильным домашним Wi-Fi проблема может сохраняться даже при большом аппаратном запасе офиса.
Перед покупкой более мощного шлюза выясните, ограничены ли его ресурсы, криптографическая полоса или число сессий. Если дело в DNS, роли, MTU или внешнем канале, замена корпуса не исправит нужную зависимость. Такой разбор позволяет направить бюджет на реальное ограничение и сформулировать испытание, которое подтвердит результат обновления.
Приёмка должна объединять возможности клиента, права, шлюз, MFA, политику и приложение. Сохраните результаты для каждой репрезентативной группы. Пользователям нужна краткая инструкция подключения и восстановления, поддержке — порядок диагностики и эскалации. Если VPN планируется для аварии, проведите контролируемую массовую проверку до неё, а не ждите закрытия офиса.
| Сценарий | Результат | Что зафиксировать |
|---|---|---|
| Новый вход | Авторизация, MFA и приложение | Время и стадии |
| Запрещённый доступ | Ролевая граница сохранена | Событие и правило |
| Большая передача | Проходит в нужном режиме | MTU, полезную скорость и влияние |
| Массовая авторизация | Выполнен аварийный сценарий | Пиковые входы и зависимости |
| Смена сети | Согласованное восстановление | Поведение клиента и приложения |
| Отключённый пользователь | Новые и активные права прекращаются по плану | Процедуру и время |
Для подбора корпоративного VPN Cisco отправьте четыре расчётные величины, матрицу ОС, приложения, роли и аварийный сценарий. Попросите отдельные позиции шлюза, Secure Client, внешних сервисов, поддержки и работ. Тогда предложения будут описывать одинаковый удалённый доступ, а не разные значения слова «пользователь» и неполный набор функций.
Частые вопросы о Cisco VPN для сотрудников
Лицензировать 240 пользователей или 80 одновременных?
Зависит от выбранной метрики. Для Advantage/Premier учитываются все возможные уникальные пользователи соответствующего сервиса, а не обычный пик.
Любой MFA требует Premier?
Нет универсального ответа по одному слову MFA. SAML входит в соответствующий состав Premier; другие интеграции проверяют по конкретной схеме и отдельным правам.
Secure Client включает Duo и ISE?
Не следует считать внешние сервисы включёнными автоматически. Проверяют отдельные лицензии и функции интеграции.
Можно ли оставить старый AnyConnect?
Сверяют поддержку ОС, шлюза и версии, а также жизненный цикл. Старое название и установленный клиент не доказывают пригодность новой конфигурации.
Почему VPN подключён, но приложение не работает?
Проверяют DNS, маршруты, ACL, MTU, сертификаты и само приложение. Статус туннеля подтверждает только часть цепочки.
Нужна ли резервная пара?
Если требования доступности оправдывают её. Учитывают и общие зависимости: IdP, DNS, интернет и питание.
Для выбора аппаратной мощности используйте расчёт Cisco Firewall по IPS, TLS и VPN. Он отвечает за нагрузку платформы; здесь рассматривается комплект удалённого доступа пользователей.
Нужно ли включать в расчёт подрядчиков?
Да, если они имеют право пользоваться лицензируемым сервисом. Отдельно учитывайте требования их роли, срок доступа и устройства. Пиковое число подключений подрядчиков добавляют в аппаратный сценарий, а метрику программных прав проверяют по выбранной лицензии. Не заменяйте расчёт предположением, что временные пользователи не считаются.
Что важнее в поддержке: журнал клиента или шлюза?
Оба помогают на своих участках. Для диагностики сопоставляют время ошибки, попытку авторизации, состояние туннеля и доступ приложения. Одно сообщение о подключении клиента не объясняет всю цепочку. Согласованный набор данных ускоряет поиск причины и уменьшает повторение одних и тех же проверок.
Как заказать комплект VPN Cisco?
Передайте число уникальных пользователей, аварийный пик, ОС, приложения, политику split/full tunnel, способ MFA и требования доступности через форму подбора. Попросите отдельные строки шлюза, Secure Client, аутентификации, поддержки и срока. Так предложения можно сравнить по одинаковому объёму прав и полезной задаче.