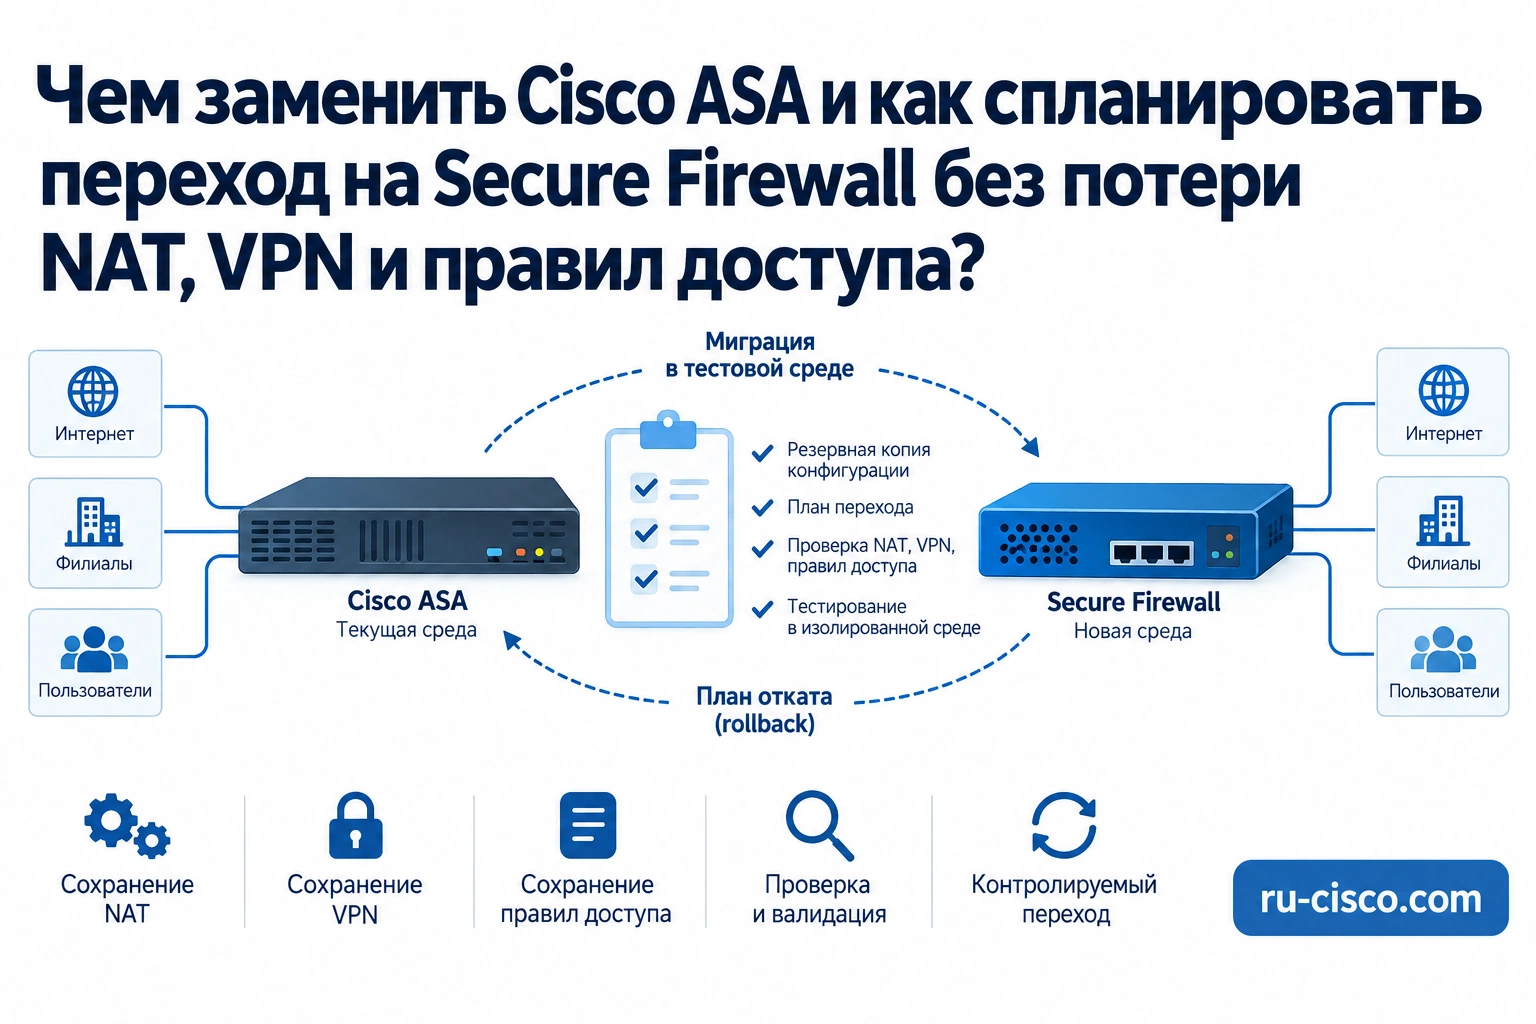
Чем заменить Cisco ASA и как спланировать переход на Secure Firewall без потери NAT, VPN и правил доступа?
Замена Cisco ASA на Secure Firewall начинается с инвентаризации работающих правил, NAT, VPN и зависимостей. Перенос текста конфигурации — только часть миграции. Нужно сохранить разрешённый обмен приложений, проверить новую политику обработки и подготовить возврат, если приёмочные критерии не выполнены.
Не выбирайте замену только по пропускной способности старой ASA. Нагрузка новой системы зависит от включённых функций защиты. Эта статья отвечает за проект миграции: что переносить, что проверять вручную и как организовать окно переключения.
Чем ASA и Threat Defense отличаются для проекта перехода?
Secure Firewall — семейство решений, а ASA и Threat Defense — разные программные варианты и модели работы. В проекте уточняют целевое ПО, способ управления и нужные функции. Не считайте, что любой новый корпус автоматически меняет все правила защиты или поддерживает любую прежнюю функцию в прежнем виде.
Перед выбором сформулируйте цель: замена устаревшей платформы, добавление IPS, новый VPN, проверка TLS или унификация управления. Если задачи смешаны, определите последовательность. Одновременное изменение NAT, маршрутизации и всей политики инспекции увеличивает сложность диагностики.
Что собрать с работающей ASA?
| Группа | Что сохранить | Что проверить в целевой системе |
|---|---|---|
| Интерфейсы | Адреса, VLAN, зоны, MTU | Соответствие физических портов и логических зон |
| Доступ | ACL, объекты, hit count, назначение правил | Эквивалентность разрешений, порядок и журналирование |
| NAT | Тип, порядок, исключения, публикации | Те же адреса и направления обработки |
| VPN | Peer, алгоритмы, сети, профили пользователей | Совместимость, маршруты и аутентификация |
| Сертификаты | Trustpoints, цепочки, ключи, сроки | Корректный импорт и доверие |
| Эксплуатация | Маршруты, DNS, NTP, AAA, мониторинг | Работа управления и внешних сервисов |
Сохраните резервную конфигурацию и схему фактических кабелей. Соберите статистику правил за репрезентативный период, но не удаляйте правило только потому, что оно не использовалось вчера. Закрытие месяца, редкая репликация и аварийный доступ могут происходить значительно реже.
Переносит ли Cisco Migration Tool всё автоматически?
Инструмент помогает преобразовать поддерживаемые объекты и конфигурации, но результат ограничен совместимостью источника, цели и версии инструмента. Требуются предварительный отчёт, разбор неподдерживаемых элементов и проверка результата. Отдельные VPN-сценарии могут поддерживаться, поэтому неверно и обещание полного переноса, и утверждение, что VPN всегда приходится создавать заново.
В миграционном отчёте разделяйте перенесённые, преобразованные, неподдерживаемые и требующие действия элементы. Особенно внимательно проверяйте сертификаты, специальные NAT, маршруты, контексты и интеграции. Если отчёт содержит предупреждение, задача не считается выполненной только потому, что импорт завершился.
«Даже когда мы используем инструмент, требуется много ручного вмешательства».
KP6677, участник Cisco Community, о собственном переходе ASA → FTD; перевод.
Это опыт отдельного проекта, а не характеристика всех выпусков. Практический вывод для закупки — включить проверку переноса и необходимые ручные операции в план работ. Нельзя считать их нулевыми заранее.
Как проверить NAT и порядок правил?
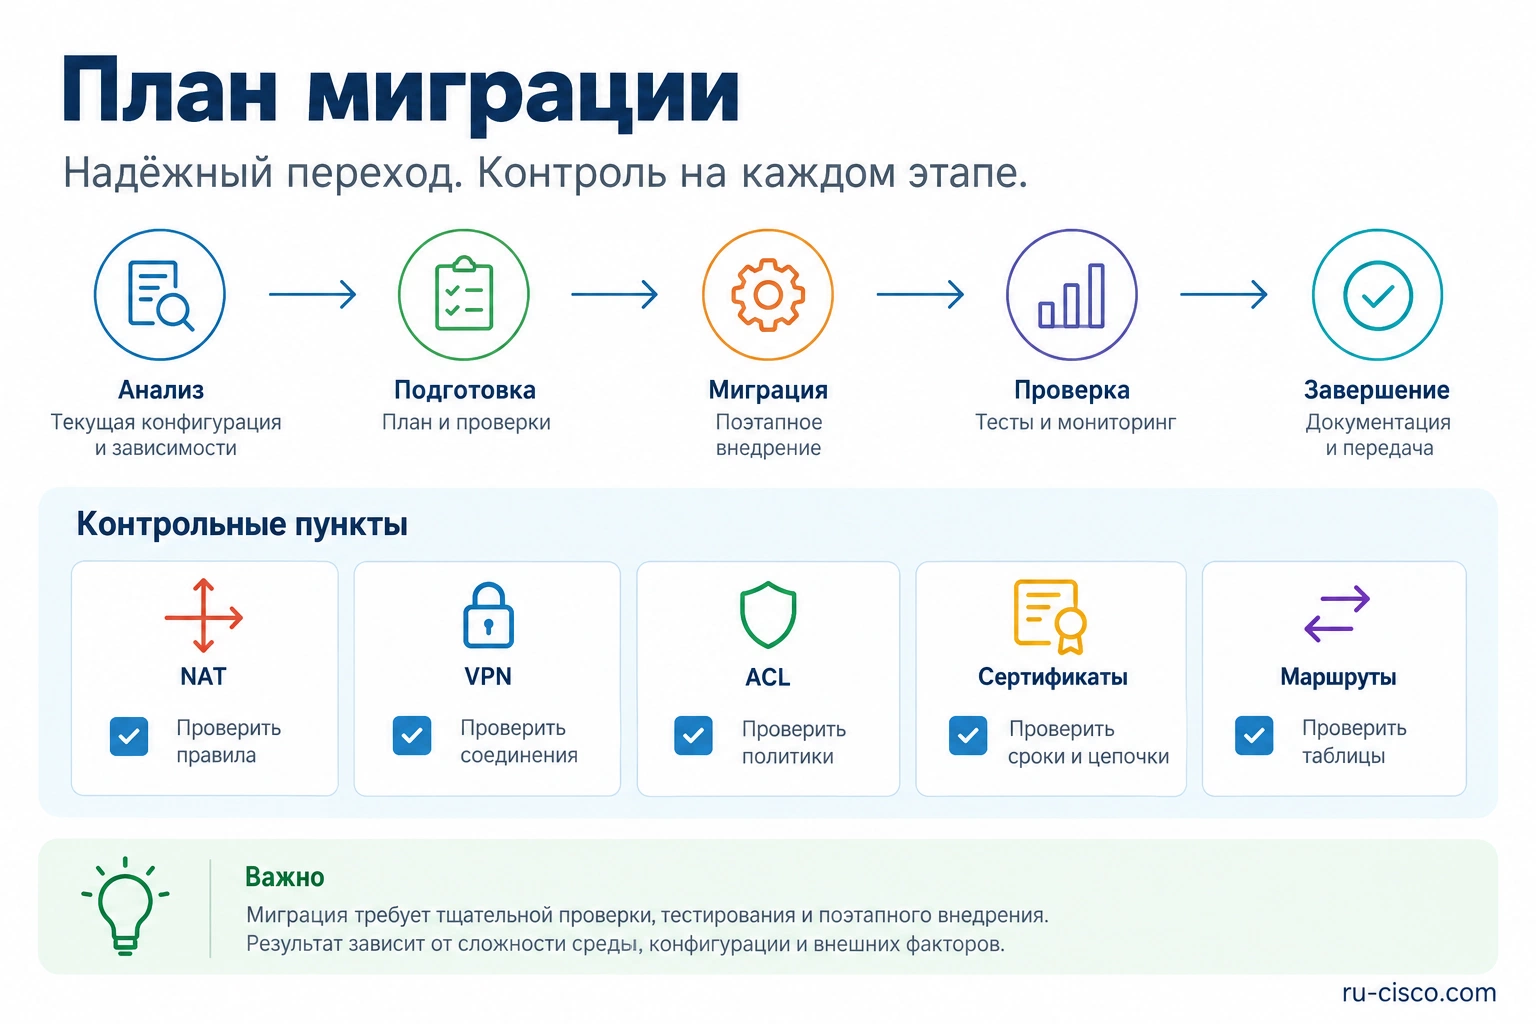
Создайте матрицу реального обмена: источник, назначение, сервис, исходный адрес, преобразованный адрес и ожидаемый результат. Включите исходящий интернет, входящие публикации, межсетевые связи и исключения для VPN. Для каждого сценария проверьте оба направления и журнал решения.
Перенесённый объект с тем же названием ещё не означает эквивалентную политику. Порядок NAT и правила доступа могут давать разные результаты при пересечении условий. Удаление дубликатов требует понимания назначения: визуально похожие правила способны обслуживать разные направления.
Условный проект с 60 публикациями, 12 межофисными VPN и тремя профилями удалённого доступа уже содержит минимум 75 групп сценариев до учёта негативных тестов. План приёмки должен охватывать и запрещённые обращения: важно подтвердить, что миграция не расширила доступ неожиданно.
Как сохранить VPN и сертификаты?
Для site-to-site VPN согласуйте параметры с удалёнными сторонами: адреса peer, алгоритмы, сети, маршруты и аутентификацию. Для удалённых сотрудников проверьте клиент, профиль, сертификат, доверие, DNS, маршруты и MFA. Туннель в состоянии Up не подтверждает доступ приложения.
Сертификаты и закрытые ключи переносят поддерживаемым способом с соблюдением требований проекта. Проверьте цепочку доверия, имя сервиса, срок и доступность проверки статуса при применимости. Нельзя рассчитывать, что преобразование конфигурации перенесёт любое криптографическое содержимое без дополнительных действий.
Нужно ли сразу включать IPS и проверку TLS?
Можно планировать поэтапно: сначала подтвердить необходимую связность и затем вводить выбранные функции по согласованной политике. Для каждого этапа проверяют нагрузку и приложения. Но если новая защита является обязательным условием запуска, её нужно включить в пилот и sizing заранее.
Проверка TLS требует политики исключений и доверия конечных устройств. Приложения с особенностями сертификатов или pinning могут вести себя иначе. Изменение инспекции не следует маскировать под простой аппаратный перенос: это самостоятельное изменение поведения безопасности.
Как выбрать целевой Secure Firewall?
Сравните Secure Firewall 1200 и Secure Firewall 3100 по нужным интерфейсам, рабочему профилю защиты и резервированию. Нельзя автоматически назначить семейство по старой модели ASA: важна текущая и будущая нагрузка.
В комплект входят целевые устройства, управление, лицензии и подписки, оптика, питание и поддержка. Для пары проверяют общую совместимость и режим отказа. Все права и программные выпуски должны соответствовать целевой архитектуре.
Как организовать окно переключения и откат?
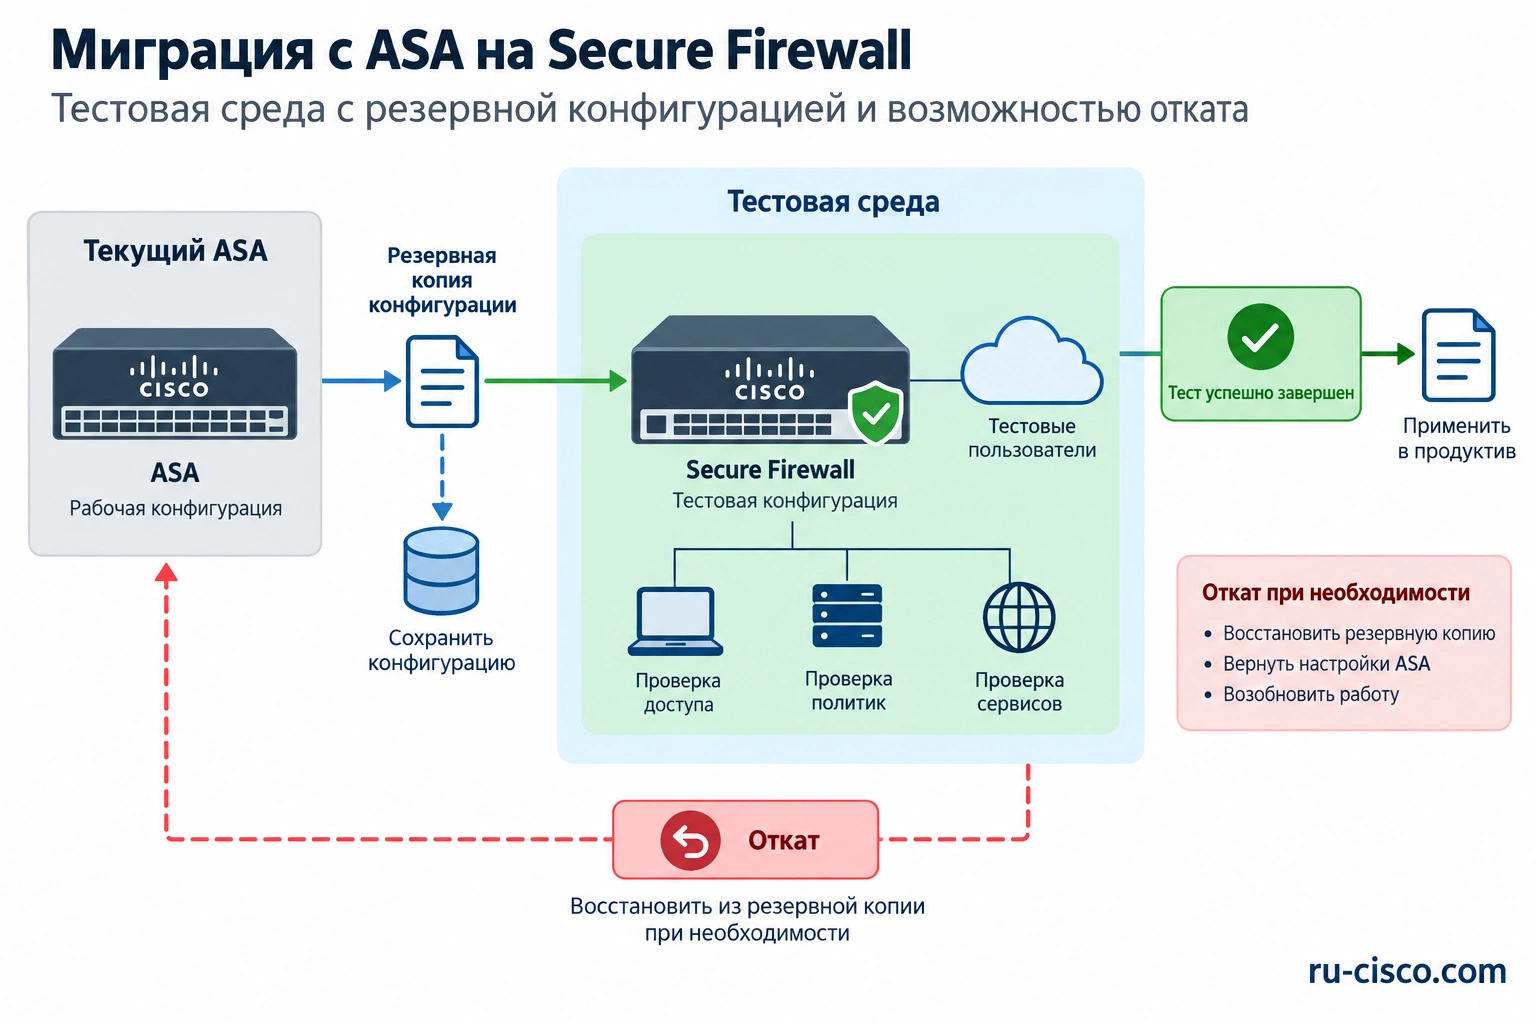
- Согласуйте критерии запуска и список проверяемых приложений.
- Зафиксируйте конфигурацию, кабели, маршруты и внешние зависимости до изменения.
- Подготовьте новую систему и испытайте доступные сценарии заранее.
- В окно переключения выполните план без необязательных дополнительных изменений.
- Проверьте критичные и запрещённые обращения, VPN и мониторинг.
- Если критерии не выполнены, используйте подготовленный возврат.
Откат — это не только переставить кабель обратно. Могут измениться маршруты, ARP, внешние правила, сертификаты и адреса peer. Запишите нужные действия и ответственных. Установите момент принятия решения о возврате, чтобы не израсходовать всё окно на бесконечную диагностику.
Что проверить после запуска?
Следите за drops, ресурсами, VPN, журналами доступа и приложениями. Сравните трафик с исходной картиной. Пустой журнал может означать неправильное логирование, а не отсутствие проблем. Проверку повторяют на пиковом периоде, который не попал в окно внедрения.
Перед удалением старой платформы сохраните согласованный период наблюдения и комплект возврата. После завершения обновите схему, инструкции и резервные конфигурации. Польза миграции теряется, если эксплуатация продолжает пользоваться документацией от прежней ASA.
Как отделить перенос связности от изменения политики безопасности?
Зафиксируйте исходный разрешённый обмен и новую целевую политику отдельными документами. Если переход должен одновременно закрыть лишний доступ, это осознанное изменение, а не ошибка переноса. Пользователи и владельцы приложений должны знать, какие обращения перестанут работать и почему.
Для каждой новой функции задайте критерий: что проверяет IPS, какой TLS-трафик инспектируется, какие исключения нужны приложениям. Нельзя оценить аппаратную достаточность новой системы на пилоте без этих функций и затем считать результат применимым к полной защите.
Включение инспекции может менять задержку и совместимость. Поэтому полезен поэтапный план с наблюдением, если он допустим по требованиям. Для обязательных функций режим наблюдения не заменяет окончательную приёмку включённой защиты.
Как составить карту миграционных рисков?
Разделите риски на связность, права доступа, аутентификацию, производительность и эксплуатацию. Для каждого укажите признак ошибки, способ проверки и действие возврата. Такая карта помогает определить приоритет в коротком окне переключения.
| Риск | Проверка до запуска | Критерий решения |
|---|---|---|
| Публикация работает с другим адресом | NAT и внешний тест | Согласованный адрес и сервис доступны |
| VPN подключён, ресурс недоступен | Маршруты, DNS и приложение | Выполнена рабочая операция |
| Открыт лишний доступ | Негативные проверки | Запрещённые обращения отклоняются |
| Пик защиты перегружает систему | Тест полного профиля | Выполнены нагрузочные требования |
Не назначайте одинаковый приоритет всем предупреждениям. Недоступная критичная публикация и косметическое различие имени объекта имеют разные последствия. Но решение по каждому предупреждению должно быть явным: исправлено, неприменимо или принято с согласованным ограничением.
После переноса проверьте журналирование и доставку событий в системы мониторинга. Сохранение доступа без видимости отказов и безопасности — неполный результат. Убедитесь, что время событий, источники и категории позволяют эксплуатации различать ошибки.
Как оценить сроки миграции без необоснованных обещаний?
Срок зависит не только от числа строк конфигурации. Важны число приложений, внешние VPN-peer, сертификаты, специальные функции и возможность пилота. Небольшая конфигурация с несколькими критичными интеграциями может требовать больше согласований, чем большая однотипная.
Разделите подготовку, пилот, окно переключения и наблюдение. Не переносите подготовку сертификатов или разбор отчёта внутрь короткого окна, если их можно сделать заранее. Для каждой внешней зависимости назначьте ответственного и способ проверки.
Как разделить замену платформы и изменение политики безопасности?
Сформулируйте исходное и целевое поведение. Миграция может сохранять разрешённый обмен, добавлять новую инспекцию или одновременно менять адресацию, VPN и способ управления. Эти задачи требуют разных испытаний. Если вся политика меняется в одно окно, после ошибки будет трудно понять, что именно нарушило сервис: перенос NAT, новое правило, сертификат или режим инспекции.
Практичный план разделяет обязательные условия запуска и последующие улучшения. Сначала на стенде подтверждают базовые пути и требования защиты, которые должны действовать с первого дня. Затем вводят согласованные изменения отдельно, если бизнес допускает такой порядок. Поэтапность не является разрешением временно выключить обязательную защиту. Её смысл — получить понятную карту изменений и проверять каждое действие.
| Часть проекта | До миграции | Целевой результат | Отдельная проверка |
|---|---|---|---|
| Связность | Рабочие маршруты и приложения | Необходимый обмен сохранён | Положительные операции |
| Ограничения | Запрещённые обращения | Доступ не расширен случайно | Отрицательные тесты |
| Инспекция | Текущие функции | Обязательные новые функции | Нагрузка и совместимость приложения |
| Управление | ASA и существующие инструменты | Выбранная целевая система | Изменения, backup и восстановление |
| Адресация/VPN | Нынешние зависимости | Согласованный переход | Обе стороны и внешние интеграции |
Сохраните реестр изменений: исходное значение, целевое, причина, ответственный, проверка и способ возврата. Из него видно, какая часть является эквивалентным переносом, а какая — новой политикой. Этот реестр полезен и для закупки работ: объём миграции нельзя оценивать только по числу строк конфигурации. Несколько сложных публикаций или внешних VPN могут потребовать больше подготовки, чем сотни простых объектов.
Какие данные собрать, кроме running-config ASA?
Конфигурация показывает заданные параметры, но не всегда объясняет назначение и реальное использование. Понадобятся схема интерфейсов, таблицы маршрутов, объекты, ACL, NAT, VPN, сертификаты и зависимости управления. Дополните их статистикой за подходящий период, владельцами приложений и перечнем редких операций. Для ASA с FirePOWER Services отдельно учитывают соответствующий компонент и его политику: это не тот же источник, что чистая ASA.
Уточните режимы контекстов, отказоустойчивости, управления и используемые версии. Поддержка конкретной миграции определяется сочетанием источника, цели и инструмента. Старый пример конвертации не описывает автоматически сегодняшнюю систему. Также проверьте фактический аппаратный комплект: интерфейсы, оптику, скорости, питание и соседние устройства. Логическая зона с подходящим именем не заменяет отсутствующий физический порт.
| Материал | Что даёт | Критичная добавка |
|---|---|---|
| Конфигурация | Заданные объекты и правила | Назначение спорных строк |
| Статистика | Наблюдаемый профиль | Период и редкие операции |
| Карта приложений | Сервисы и зависимости | Владелец и тест успешности |
| PKI | Доверие и идентификацию | Сроки, ключи и способ переноса |
| VPN | Параметры сторон и пользователей | Контакт удалённой стороны и окно |
| Физическая схема | Кабели и соседние узлы | Маркировка и порядок возврата |
Не отправляйте секреты в обычную заявку на подбор. На первом этапе достаточно состава, обезличенной схемы, количества объектов и требований. Для технической миграции используют согласованный канал передачи и доступ. В рабочем реестре удобно отделять сведения для коммерческого предложения от закрытого материала инженеров. Это позволяет оценить проект без ненужного раскрытия ключей и паролей.
Как проверить отчёт инструмента и сопоставить исходное правило с целевым?
Предварительный отчёт должен стать списком действий. Разделите поддержанные, преобразованные, игнорируемые, неподдерживаемые и требующие ручной проверки элементы. Для каждого применимого предупреждения назначьте владельца и решение. Успешное окончание процесса не означает, что все элементы работоспособны. Объекты могут сохраниться в управлении, но не участвовать в нужной целевой политике.
Составьте карту исходных идентификаторов и целевых правил. Если названия изменились, сохраните соответствие. Для ACL и NAT проверяйте условия, порядок, интерфейсы, действие и журналирование. Простое сравнение количества объектов недостаточно: одна преобразованная конструкция может выглядеть иначе, а несколько дубликатов могут иметь разное назначение. Задача — эквивалентность нужного поведения, а не одинаковое число строк.
| Элемент отчёта | Решение до переключения | Доказательство |
|---|---|---|
| Поддержанное правило | Проверить целевые поля | Сценарий приложения |
| Преобразованная конструкция | Разобрать новое представление | Карта было → стало |
| Неподдерживаемое | Спроектировать замену или исключение | Согласованное целевое поведение |
| Игнорируемое | Уточнить применимость и последствия | Решение владельца и проверка |
| PKI/VPN действие | Подготовить отдельно | Доверие, аутентификация и сервис |
Поддержка site-to-site и remote-access VPN зависит от выбранного сценария и версий. Не используйте старое утверждение «инструмент никогда не переносит удалённый VPN» как универсальный вывод. Но и наличие этой функции не переносит автоматически любое содержимое ключей и профилей. Предварительные операции с PKI, пакетами клиента и профилями проверяют отдельно.
После передачи результата в целевое управление требуется проверка и фактическое развёртывание нужной политики на устройстве. Состояние импортированного объекта в интерфейсе не доказывает, что рабочий firewall использует его. Сохраните итоговый отчёт и экспорт целевого состояния. Тогда замечания можно связать с реальной конфигурацией, а не с промежуточным экраном инструмента.
Как проверить NAT на исходящем интернете, публикациях и VPN?
Для каждого типа NAT сохраните исходный пакет, ожидаемое преобразование и обратный путь. У входящей публикации важны внешний адрес, порт, внутреннее назначение и разрешение сервиса. У исходящего PAT — выбранный выход и пул. У исключения для VPN — порядок и точные сети. Пересечение условий может менять результат, даже если все объекты перенесены без явной ошибки.
В целевой политике различают manual NAT до auto NAT, auto NAT и manual NAT после auto NAT. Порядок категорий и правил имеет значение. Не сортируйте перенесённые записи по красоте имён без анализа. Правило для конкретного назначения может пересекаться с общим выходом в интернет; исключение VPN может требовать отдельного места. Проверяйте фактический matched rule и адреса, а не только доступность сервера.
| Сценарий | Положительный тест | Дополнительная проверка |
|---|---|---|
| Исходящий PAT | Новая сессия из нужной сети | Внешний адрес и правильный выход |
| Входящая публикация | Внешний клиент открывает сервис | Не открываются другие порты |
| Исключение VPN | Рабочий обмен в туннеле | Адреса не попали под общий NAT |
| Перекрывающиеся условия | Каждое предназначенное направление | Приоритет конкретного правила |
| Несколько выходов | Нормальный и резервный путь | Новые состояния и обратный обмен |
Тест входящей публикации выполняйте с внешней стороны. Проверка из LAN может проходить по другой схеме и скрывать проблему. При наличии hairpin или специальных обращений к собственному внешнему имени включите их отдельно. DNS, reverse proxy и балансировщик тоже могут менять путь. Работоспособность одной страницы не подтверждает все API, загрузки и фоновые операции сервиса.
Очистка старых правил — отдельное решение. Малый hit count не делает правило ненужным, особенно для редкой бухгалтерской операции или аварийного доступа. Сначала выясните владельца и период использования, затем согласуйте удаление. В окно аппаратной миграции лучше не добавлять неподготовленную оптимизацию, которая меняет поведения и затрудняет сравнение.
Как переносить сертификаты и VPN, чтобы не обнаружить проблему после rekey?
Проверьте сертификат сервиса, цепочку доверия, имя, срок и наличие пригодного закрытого ключа. Экспорт trustpoint или текста конфигурации не гарантирует перенос ключевого материала. Если ключ нельзя перенести подходящим способом, заранее планируют выдачу нового сертификата и связанные изменения доверия. Также нужны правильное время и доступ к необходимым сервисам проверки статуса, если они используются.
Для site-to-site VPN составьте карту peer, сетей, алгоритмов, аутентификации и маршрутов. Согласуйте переключение с другой стороной. Сохранение вашего внешнего IP может уменьшить часть изменений, но не подтверждает полную совместимость целевого поведения. Для каждого туннеля нужны рабочие операции, rekey, восстановление после перезапуска и отрицательный тест доступа из ненужного сегмента.
| VPN/PKI элемент | Что сохранить | Что проверить на цели |
|---|---|---|
| Идентификация peer | Адреса и используемые идентификаторы | Обе стороны узнают нужный узел |
| Алгоритмы | Поддерживаемый согласованный набор | Нужная совместимость и производительность |
| Сети | Маршруты и область защищённого обмена | Нет лишнего или отсутствующего доступа |
| Сертификат | Цепочка, имя, сроки | Клиент и другая сторона доверяют сервису |
| Закрытый ключ | Способ переноса или переиздания | Аутентификация действительно работает |
| Обновление состояния | Таймеры и зависимости | Rekey и повторный вход |
Для удалённого доступа проверьте пакет Secure Client, профиль, адрес сервиса, DNS, маршрутные политики, MFA и полномочия. Выберите несколько реальных типов клиентов: управляемый ноутбук, используемая другая ОС и устройство со сложной авторизацией. Один успешный вход администратора не подтверждает всех сотрудников. Параметры SAML и внешнего IdP могут требовать проверки адресов и сертификатов целевого сервиса.
В план миграции включите обновление ключей и сертификатов на стенде, если это можно выполнить безопасно. Иначе назначьте отдельную проверку после запуска и условия возврата. Успешная первая сессия не доказывает, что всё будет работать после смены ключа или истечения сертификата. Пользователь должен знать, требуется ли изменение профиля клиента, а служба поддержки — как отличить ошибку нового сервиса от локальной проблемы ноутбука.
Как проверить ACL и запрещённые обращения на новой политике?
Перенос ACL проверяют по смыслу условий и фактическому решению. Сохраните источник, назначение, сервис, направление, зоны и ожидаемый результат. При пересечении правил важны порядок и реальные адреса на соответствующем этапе обработки. Объект с одинаковым названием в двух системах не является достаточным доказательством эквивалентности. Нужен matched rule и результат приложения.
Для каждого важного разрешения добавьте близкий запрещённый вариант: другой пользовательский сегмент, другой порт, ненужная площадка или внешнее обращение. Это показывает, не расширило ли преобразование доступ. Разрешённое действие, которое проходит, — только половина проверки безопасности. Для интерфейсов и зон также убедитесь, что соседние устройства не попали в неправильную политику после смены кабелей.
| Группа сценариев | Разрешённый пример | Запрещённая граница |
|---|---|---|
| Офис → сервер | Рабочий интерфейс приложения | Необоснованный административный доступ |
| Внешняя публикация | Нужный сервис | Другие порты и внутренние адреса |
| Филиал → центр | Согласованная система | Чужие сегменты и сервисы |
| Гостевая сеть | Разрешённый внешний доступ | Внутренние ресурсы |
| Администратор | Предусмотренный способ управления | Доступ из обычного пользовательского сегмента |
Сохраните события и поля, по которым можно повторить проверку. Если лог пустой, сначала подтвердите правильное журналирование. Отсутствие события не доказывает, что firewall не участвовал в обмене или что нарушений нет. Для централизованной системы проверьте доставку журналов, поиск и время. Правильный NTP помогает сопоставлять события приложения и сети после переключения.
Как подготовить стенд и избежать конфликта действующей ASA с новой системой?
На стенде используют изолированные или специально выделенные подключения и адреса, позволяющие проверить целевой сценарий. Не подключайте две системы с одинаковыми рабочими IP в один сегмент без предусмотренной схемы. Это способно изменить ARP и маршрут независимо от качества миграции. Если стенд не полностью повторяет площадку, перечислите отличия и проверки, которые остаются для окна.
Проверьте целевые интерфейсы, скорости, оптику, VLAN и физические роли. У нового корпуса могут быть другие порты и подходящие модули. Сохраните карту старого и нового соединения каждого кабеля. Условие «внутренний порт» должно соответствовать нужной зоне и сети, а не одинаковому порядковому номеру на двух панелях. Для HA-пары заранее проверьте поддерживаемую совместимость и все связи.
Подготовьте управление так, чтобы оно было доступно в процессе переключения. Если единственный административный путь проходит через заменяемый firewall, нужен другой предусмотренный способ. Проверьте сохранение конфигурации, применение политик, backup управления и процедуру восстановления. Исправная data plane не делает эксплуатацию завершённой, если после запуска нельзя безопасно внести изменение или восстановить состояние.
Как задать окно переключения и точку принятия решения об откате?
Окно должно включать переключение, проверку и резерв времени на возврат. Нельзя расходовать весь доступный период на поиск причины и лишь в последнюю минуту вспоминать о старой ASA. Назначьте ответственного за решение и заранее определите критичные условия остановки. Для бизнеса важны доступность обязательных сервисов и отсутствие расширенного доступа, а не факт успешного применения конфигурации.
Ниже — условное двухчасовое окно для объяснения структуры. Оно не оценивает срок вашего проекта. Реальный план зависит от количества зависимостей, готовности стенда, участия других сторон и проверенного времени возврата. Отсчёт решения должен учитывать, сколько занимает откат, а не только желаемую длительность диагностики.
| Часть условного окна | Время | Результат |
|---|---|---|
| Исходные проверки и переключение | 30 минут | Подключена подготовленная целевая схема |
| Критичные сценарии | 30 минут | Есть основание продолжить или вернуть |
| Зарезервированный возврат | 30 минут | Время для заранее проверенной процедуры |
| Финальная проверка режима | 30 минут | Подтверждён целевой или исходный рабочий результат |
Выполняйте изменения из плана. Не добавляйте в это окно случайную оптимизацию ACL или новую инспекцию, которую не проверяли. Любое необходимое отклонение должно иметь понятную причину, фиксацию и возврат. Для нескольких внешних VPN подготовьте контакты другой стороны заранее: потеря времени на поиск администратора партнёра не относится к аппаратной производительности firewall.
Что должен включать откат, кроме возврата кабелей?
Перечень зависит от изменённых элементов: интерфейсы, маршруты, ARP соседей, адреса peer, DNS, публикации, сертификаты, IdP и клиентские профили. Если изменялся внешний whitelist, его тоже нужно вернуть или оставить согласованный совместимый вариант. Проверяйте порядок, иначе старая ASA может снова получить кабели, а приложение останется направлено на новый адрес или профиль.
| Изменение | Действие возврата | Подтверждение |
|---|---|---|
| Физические соединения | Исходная маркированная схема | Порты и нужные пути |
| Маршрутизация | Согласованные исходные маршруты | Приложение в обоих направлениях |
| Внешние зависимости | Peer, whitelist и публикации | Проверка с другой стороны |
| Клиенты и авторизация | Подходящий исходный профиль | Новый вход пользователя |
| Управление | Доступ и сохранённое состояние | Наблюдение и backup |
Старую систему сохраняют в предусмотренном готовом состоянии до завершения согласованного периода. При этом не создают конфликт одновременно включённых одинаковых адресов. Перед финальным отключением проведите операции, которые не попали в ночное окно: утренний вход, дневной пик, закрытие периода или очередной VPN rekey. Длительность наблюдения назначают по реальным циклам бизнеса.
Как оценить готовность к запуску и длительность проекта?
Аппаратная замена с сохранением ASA и переход на Threat Defense — это один проект?
Нет, целевое ПО меняет объём проверки. Если на выбранной платформе поддержан нужный сценарий ASA, аппаратная замена с сохранением программной модели может иметь иной состав работ, чем переход на Threat Defense. Но даже она требует проверки выпуска, функций, лицензий, интерфейсов и поведения приложений. Нельзя считать любой новый Secure Firewall универсальным носителем старой конфигурации.
Переход на Threat Defense добавляет другую модель политики и управления, поэтому отчёт преобразования и проверка целевых правил становятся частью проекта. Если цель — получить конкретную инспекцию или унифицировать управление, сначала подтвердите её в выбранном программном варианте. Покупка нового корпуса с сохранением прежнего ПО не означает автоматического выполнения всех целей NGFW-проекта.
В коммерческом предложении должны быть явно названы целевое ПО, управление и конечный набор функций. Тогда можно сравнить два варианта, если оба действительно применимы, и оценить сроки перехода. При этом сохранение ASA не оправдывает неподдерживаемый сценарий, а переход на FTD не является обязательным ответом на любую аппаратную замену. Выбор следует из согласованного результата, а не из одного названия семейства.
Почему управление и журналы входят в комплект миграции?
Если используется IPv6, включите его в отдельную матрицу проверки. Успешный IPv4-тест не подтверждает второй стек. Сохраните адреса, маршруты, публикации, правила и DNS-записи для обоих вариантов. Клиент может выбирать IPv6 самостоятельно, поэтому проблема проявится только у части пользователей и будет выглядеть как непостоянный сбой приложения. Отдельно проверьте запрещённые направления, чтобы IPv6 не обходил ограничения, испытанные только на IPv4.
Для dual-stack сервиса выполните операции явно по обоим путям и сравните журналы. Если IPv6 не входит в целевой проект, зафиксируйте это как согласованное состояние сети и клиентских политик, а не оставляйте его случайно работающим. Такое решение должно соответствовать фактическим приложениям и провайдерской схеме.
Система управления требует подходящего размещения, ресурсов, доступа, backup и восстановления. Уточните, где применяются политики, кто имеет права и как возвращается прежний вариант после ошибочного изменения. Если предусмотрено централизованное управление, проверьте его совместимость с целевыми устройствами и выпуском. Возможность открыть веб-интерфейс одного firewall не подтверждает готовность всей модели эксплуатации.
Рассчитайте поток событий на нужном режиме. В условном примере 400 событий в секунду со средним размером 700 байт создают 280 000 байт/с. За сутки получается около 24,2 ГБ сырых данных, за 30 суток — около 725,8 ГБ до индексов, метаданных, сжатия и резервирования. Это не норматив Cisco: фактическая интенсивность и формат зависят от правил и приложений.
Если на новой политике логирование включено шире, объём может отличаться от старой ASA. Проверьте передачу событий, хранение, поиск, временные метки и доступ операторов. Переполнение или потеря журналов может скрыть проблему именно в период наблюдения после миграции. Слишком подробные события также способны увеличивать нагрузку, поэтому состав логирования должен соответствовать рабочему проекту и целям разбирательства.
Для завершения миграции передайте эксплуатационной команде карту политики, backup, инструкции проверки и контакты владельцев приложений. Покажите типовые действия: найти решение по пакету, проверить VPN, восстановить доступ управления и вернуть предыдущую версию политики. Это практическое завершение проекта, а не дополнительный декоративный документ. Без него новая платформа остаётся зависимой от инженера, который выполнял переключение.
Сравнивайте поддержку источника и цели, права пользователя, подписки защиты и сроки сопровождения отдельно. Перенос объектов не переносит автоматически любой сервисный контракт или подписку. В предложении нужны точные позиции и применимость к новой схеме. Только после такой проверки можно оценить полную стоимость замены и план следующего обновления.
Удобнее оценивать этапы, а не обещать фиксированное число дней по модели ASA. Инвентаризация, разбор отчёта, ручные операции, стенд, координация VPN, окно и наблюдение имеют разные зависимости. Для каждого этапа задайте входные материалы и критерий завершения. Если нет владельца важного приложения или доступа к другой стороне туннеля, это конкретная незавершённая подготовка, а не задача, которую решит более мощный корпус.
Число сценариев не равно числу ACL. Одна публикация может требовать внешнего входа, обратного трафика, загрузки большого файла, зависимого API и запрещённой границы. Для нескольких режимов отказа набор умножается. Отметьте критичность и возможность автоматизировать безопасные тесты, но не исключайте редкую важную операцию только ради удобного процента покрытия.
| Критерий готовности | Подтверждение | Причина остановить запуск |
|---|---|---|
| Совместимость | Точная цепочка источник–инструмент–цель | Неясная поддержка нужного сценария |
| Отчёты | Все применимые замечания разобраны | Не назначено решение по важному элементу |
| Приложения | Критичные разрешения и запреты проверены | Не выполнено обязательное поведение |
| PKI/VPN | Доверие, вход и повторное состояние | Нет проверенного способа переноса |
| Возврат | Последовательность и время известны | Откат не помещается в оставшееся окно |
Для оценки миграции ASA на Secure Firewall передайте обезличенную ведомость, версии, цели и требования окна. Попросите включить ручные работы и приёмку в предложение. Это позволяет сравнить стоимость завершённого проекта, а не только цену нового firewall и формального импорта конфигурации.
Частые вопросы о замене ASA
Можно ли импортировать конфигурацию и сразу переключить?
Сначала нужны отчёт совместимости, проверка неподдерживаемых элементов и пилот. Успешный импорт не подтверждает работу приложений.
Придётся ли заново создавать весь VPN?
Это зависит от поддерживаемого сценария и версий. Часть конфигурации может переноситься инструментом, но сертификаты и результат проверяют отдельно.
Нужно ли удалять неиспользуемые ACL до миграции?
Только после анализа назначения и подходящего периода наблюдения. Редкие бизнес-операции могут не отражаться в короткой статистике.
Можно ли оставить внешний адрес?
При соответствии схеме провайдера и проекта. Нужно проверить переключение интерфейсов, маршруты, публикации и внешних VPN-peer.
Какой тест важнее всего?
Матрица реальных разрешённых и запрещённых обращений с проверкой NAT, VPN и приложений. Одного ping недостаточно.
Что делать с предупреждениями Migration Tool?
Разобрать каждое применимое предупреждение и назначить действие. Не оставлять его как информационный текст без проверки.
Для выбора аппаратной мощности используйте расчёт Cisco Firewall по IPS, TLS и VPN. Он отвечает за нагрузку платформы; здесь рассматривается переход с ASA и проверка переноса.
Нужно ли менять внешний VPN-peer у партнёра?
Если меняются адрес, параметры или способ аутентификации, может потребоваться согласованное изменение на удалённой стороне. Если внешние условия сохраняются, всё равно нужен тест соединения и приложения. Назначьте контакт партнёра и время проверки до окна переключения, чтобы не искать его после запуска.
Как проверить, что новые правила не открыли лишний доступ?
Добавьте негативные сценарии в матрицу приёмки: запрещённая сеть, пользовательская роль и сервис. Проверяйте результат не только по ошибке приложения, но и по решению политики. Важно отличить корректный отказ firewall от недоступности сервера. Журналы помогают подтвердить именно нужное ограничение.
Как заказать переход с ASA на Secure Firewall?
Для подбора конфигурации укажите модель ASA, выпуск, интерфейсы, трафик, VPN и цель миграции. Не отправляйте закрытые ключи и пароли в обычную форму. Для сравнения достаточно описания состава и требований; конфигурацию передают согласованным способом при подготовке проекта.