
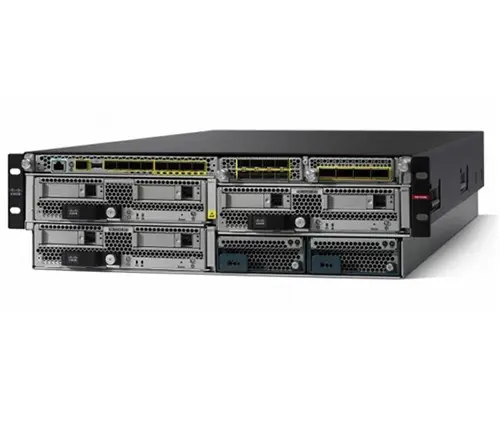
Артикул: FPR9K-SM36-FTD-BUN
Межсетевой экран Cisco FRP 9300 с модулем SM-36 FPR9K-SM36-FTD-BUN
Доступно к заказу
Описание товара
| Функции | 9300 с 1 модулем SM-36 | 9300 с 3 кластерными модулями SM-36 |
| Максимальная пропускная способность: FW + AVC2 | 35 Гбит/с | 100 Гбит/с |
| Максимальная пропускная способность: AVC + IPS2 | 30 Гбит/с | 90 Гбит/с |
| Пропускная с заданием размера пакетов (450 байт HTTP)3: AVC или IPS | 12,5 Гбит/с | 30 Гбит/с |
| Максимальное количество одновременных сеансов, с AVC | 29 млн | 57 млн |
| Максимальное количество подключений в секунду, с AVC | 160 000 | 500 000 |
| Мониторинг и контроль приложений (AVC) | Стандартный, с поддержкой более 4000 приложений, а также геолокаций, пользователей и веб-сайтов | Стандартный, с поддержкой более 4000 приложений, а также геолокаций, пользователей и веб-сайтов |
| AVC: поддержка OpenAppID для пользовательских детекторов приложений с открытым исходным кодом | Стандартная | Стандартная |
| Аналитика безопасности Cisco Security Intelligence | Стандартная, с анализом угроз IP, URL и DNS | Стандартная, с анализом угроз IP, URL и DNS |
| Cisco Firepower NGIPS | Присутствует, может пассивно обнаруживать оконечные устройства и инфраструктуру для корреляции угроз и анализа индикаторов компрометации (IoC). | Присутствует, может пассивно обнаруживать оконечные устройства и инфраструктуру для корреляции угроз и анализа индикаторов компрометации (IoC). |
| Cisco AMP для сетей | Присутствует, позволяет обнаруживать, блокировать, отслеживать, анализировать и изолировать направленные и непрерывные сетевые атаки, как во время, так и после атаки. Дополнительно доступна встроенная корреляция угроз с помощью Cisco AMP для оконечных устройств. | Присутствует, позволяет обнаруживать, блокировать, отслеживать, анализировать и изолировать направленные и непрерывные сетевые атаки, как во время, так и после атаки. Дополнительно доступна встроенная корреляция угроз с помощью Cisco AMP для оконечных устройств. |
| Технология «песочницы» Cisco AMP Threat Grid | Присутствует | Присутствует |
| Фильтрация URL-адресов: категории | Более 80 | Более 80 |
| Фильтрация URL-адресов: число категоризованных URL-адресов | Более 280 млн | Более 280 млн |
| Экосистема сторонних решений и систем с открытым исходным кодом | Открытый API-интерфейс для интеграции с продуктами сторонних разработчиков, ресурсы сообществ Snort® и OpenAppID для новых и специфических угроз. | Открытый API-интерфейс для интеграции с продуктами сторонних разработчиков, ресурсы сообществ Snort® и OpenAppID для новых и специфических угроз. |
| Централизованное управление | Централизованная настройка, ведение журнала, мониторинг и отчетность выполняются центром управления Firepower. | Централизованная настройка, ведение журнала, мониторинг и отчетность выполняются центром управления Firepower. |
| Высокая доступность и кластеризация | Активный/резервный, с Cisco Firepower 9300 также поддерживается кластеризация внутри шасси | Активный/резервный, с Cisco Firepower 9300 также поддерживается кластеризация внутри шасси |
| Сети VLAN — максимум | 1024 | 1024 |
| Функции | 9300 с 1 модулем SM-36 | 9300 с 3 модулями SM-36 |
| Пропускная способность межсетевого экрана с контролем состояния соединений (максимум) | 80 Гбит/с | 225 Гбит/с |
| Пропускная способность межсетевого экрана с контролем состояния соединений (при использовании нескольких протоколов) | 60 Гбит/с | 130 Гбит/с |
| Количество параллельных подключений | 60 млн | 70 млн |
| Задержка межсетевого экрана (UDP 64b, в микросекундах) | 3,5 | 3,5 |
| Количество новых соединений в секунду | 900 000 | 2,5 млн |
| Контексты безопасности | 250 | 250 |
| Виртуальные интерфейсы | 1024 | 1024 |
| Пропускная способность IPSec VPN | 18 Гбит/с | 54 Гбит/с |
| Количество пользователей VPN типа «узел-узел» IPsec/Cisco AnyConnect/Apex | 20 000 | 60 000 |
| Максимальное количество сетей VLAN | 1024 | 1024 |
| Контексты безопасности (встроенные, максимум) | 10, 250 | 10, 250 |
| Высокая доступность | Активный/активный и активный/ резервный | Активный/активный и активный/ резервный |
| Кластеризация | До 5 устройств с 3 модулями безопасности каждый | До 5 устройств с 3 модулями безопасности каждый |
| Масштабируемость | Кластеризация VPN и распре- деление нагрузки, кластеризация внутри шасси, кластеризация между шасси | Кластеризация VPN и распре- деление нагрузки, кластеризация внутри шасси, кластеризация между шасси |
| Габариты (В x Ш x Г) | 13,3 x 44,5 x 81,3 см (5,25 x 17,5 x 32 дюйма) | 13,3 x 44,5 x 81,3 см (5,25 x 17,5 x 32 дюйма) |
| Форм-фактор | 3 стоечных модуля (3RU), устанавливается в стандартную стойку 48,3 см (19 дюймов) с квадратными отверстиями | 3 стоечных модуля (3RU), устанавливается в стандартную стойку 48,3 см (19 дюймов) с квадратными отверстиями |
| Разъемы модулей безопасности | 3 | 3 |
| Разъемы сетевых модулей | 2 (внутри супервизора) | 2 (внутри супервизора) |
| Супервизор | Cisco Firepower 9000 Supervisor с 8 портами 10 Gigabit Ethernet и 2 разъемами сетевых модулей для расширения ввода-вывода | Cisco Firepower 9000 Supervisor с 8 портами 10 Gigabit Ethernet и 2 разъемами сетевых модулей для расширения ввода-вывода |
| Модули безопасности | ? Cisco Firepower 9000 Security Module 24 с 2 накопителями SSD в конфигурации RAID 1 ? Cisco Firepower 9000 Security Module 36 с 2 накопителями SSD в конфигурации RAID 1 | ? Cisco Firepower 9000 Security Module 24 с 2 накопителями SSD в конфигурации RAID 1 ? Cisco Firepower 9000 Security Module 36 с 2 накопителями SSD в конфигурации RAID 1 |
| Сетевые модули | ? Сетевой модуль типа SFP+ с 8 портами 10 Gigabit Ethernet ? Сетевой модуль типа Quad SFP+ с 4 портами 40 Gigabit Ethernet ? Сетевой модуль типа Quad SFP28 с 2 портами 100 Gigabit Ethernet (сдвоенный, занимает оба отсека сетевых модулей) | ? Сетевой модуль типа SFP+ с 8 портами 10 Gigabit Ethernet ? Сетевой модуль типа Quad SFP+ с 4 портами 40 Gigabit Ethernet ? Сетевой модуль типа Quad SFP28 с 2 портами 100 Gigabit Ethernet (сдвоенный, занимает оба отсека сетевых модулей) |
| Максимальное количество интерфейсов | До 24 интерфейсов 10 Gigabit Ethernet (SFP+), до 8 интерфейсов 40 Gigabit Ethernet (QSFP+) с 2 сетевыми модулями | До 24 интерфейсов 10 Gigabit Ethernet (SFP+), до 8 интерфейсов 40 Gigabit Ethernet (QSFP+) с 2 сетевыми модулями |
| Интегрированные сетевые порты управления | 1 медный порт Gigabit Ethernet (на супервизоре) | 1 медный порт Gigabit Ethernet (на супервизоре) |
| Последовательный порт | 1 консоль RJ-45 | 1 консоль RJ-45 |
| USB | 1 порт USB 2.0 | 1 порт USB 2.0 |
| Хранение данных | До 2,4 ТБ на шасси (800 ГБ на модуль безопасности в конфигурации RAID 1) | До 2,4 ТБ на шасси (800 ГБ на модуль безопасности в конфигурации RAID 1) |
| Блоки питания | Блок питания переменного тока | Блок питания постоянного тока -48 В |
| Входное напряжение | 100–120 В перем. тока 200–240 В перем. тока | От -40 до -60 В пост. тока |
| Максимальная входная сила тока | 15,5–12,9 А | 69–42 А |
| Максимальная выходная мощность | 1300 Вт при входном напряжении 100–120 В 2500 Вт при входном напряжении 200–240 В | 2500 Вт |
| Частота | 50–60 Гц | - |
| Энергоэффективность (при нагрузке 50 %) | 92 процента | 92 процента |
| Резервирование | 1 + 1 | 1 + 1 |
| Вентиляторы | 4 вентилятора c возможностью замены без отключения питания | 4 вентилятора c возможностью замены без отключения питания |
| Шум | 75,5 дБА при максимальной скорости работы вентиляторов | 75,5 дБА при максимальной скорости работы вентиляторов |
| Возможность монтажа в стойку | Да, крепежные направляющие входят в комплект (стойка EIA-310-D с 4 опорами) | Да, крепежные направляющие входят в комплект (стойка EIA-310-D с 4 опорами) |
| Вес | 47,7 кг с одним модулем безопасности, 61,2 кг в полной конфигурации | 47,7 кг с одним модулем безопасности, 61,2 кг в полной конфигурации |
| Температура: при стандартной эксплуатации | До 3000 м (10 000 футов): от 0 до 40 °C (от 32 до 104 °F) для модуля SM-24 От 0 до 35 °C (от 32 до 88 °F) для модуля SM-36 на уровне моря Примечания по регулировке высоты. Для SM-36 максимальная температура составляет 35 °C, на каждые 305 м (1 000 футов) над уровнем моря вычитайте 1 °C. | До 3000 м (10 000 футов): от 0 до 40 °C (от 32 до 104 °F) для модуля SM-24 От 0 до 35 °C (от 32 до 88 °F) для модуля SM-36 на уровне моря Примечания по регулировке высоты. Для SM-36 максимальная температура составляет 35 °C, на каждые 305 м (1 000 футов) над уровнем моря вычитайте 1 °C. |
| Температура: при эксплуатации NEBS | Долгосрочная: от 0 до 45 °C, до 1829 м (6000 футов) Долгосрочная: от 0 до 35 °C, 1829–3964 м (6000–13 000 футов) Краткосрочная: от -5 до 55 °C, до 1829 м (6000 футов) Примечание. Соответствие Firepower 9300 нормативным требованиям NEBS применимо только в конфигурациях SM-24. | Долгосрочная: от 0 до 45 °C, до 1829 м (6000 футов) Долгосрочная: от 0 до 35 °C, 1829–3964 м (6000–13 000 футов) Краткосрочная: от -5 до 55 °C, до 1829 м (6000 футов) Примечание. Соответствие Firepower 9300 нормативным требованиям NEBS применимо только в конфигурациях SM-24. |
| Температура: в нерабочем состоянии | От -40 до 65 °C (от -40 до 149 °F), максимальная высота 12 192 м (40 000 футов) | От -40 до 65 °C (от -40 до 149 °F), максимальная высота 12 192 м (40 000 футов) |
| Влажность: при эксплуатации | 5–95 %, без конденсации | 5–95 %, без конденсации |
| Влажность: в нерабочем состоянии | 5–95 %, без конденсации | 5–95 %, без конденсации |
| Высота: при эксплуатации | SM-24: 0–3 962 м (13 000 футов) SM-36: 0–3 048 м (10 000 футов), см. примечания по регулировке в разделе эксплуатационной температуры | SM-24: 0–3 962 м (13 000 футов) SM-36: 0–3 048 м (10 000 футов), см. примечания по регулировке в разделе эксплуатационной температуры |
| Высота: в нерабочем состоянии | 12 192 м (40 000 футов) | 12 192 м (40 000 футов) |
| NEBS | Cisco Firepower 9300 соответствует стандарту NEBS с модулями безопасности SM-24 | Cisco Firepower 9300 соответствует стандарту NEBS с модулями безопасности SM-24 |
| Соблюдение нормативных требований | Продукты соответствуют маркировке CE согласно директивам 2004/108/EC и 2006/108/EC | Продукты соответствуют маркировке CE согласно директивам 2004/108/EC и 2006/108/EC |
| Безопасность | ? UL 60950-1 ? CAN/CSA-C22.2 № 60950-1 ? EN 60950-1 ? IEC 60950-1 ? AS/NZS 60950-1 ? GB4943 | ? UL 60950-1 ? CAN/CSA-C22.2 № 60950-1 ? EN 60950-1 ? IEC 60950-1 ? AS/NZS 60950-1 ? GB4943 |
| Электромагнитная совместимость: излучение | ? 47CFR, часть 15 (CFR 47), класс A (FCC, класс A) ? AS/NZS CISPR22, класс A ? CISPR22, класс A ? EN55022, класс A ? ICES003 класс A ? VCCI, класс A ? EN61000-3-2 ? EN61000-3-3 ? KN22, класс A ? CNS13438, класс A ? EN300386 ? TCVN7189 | ? 47CFR, часть 15 (CFR 47), класс A (FCC, класс A) ? AS/NZS CISPR22, класс A ? CISPR22, класс A ? EN55022, класс A ? ICES003 класс A ? VCCI, класс A ? EN61000-3-2 ? EN61000-3-3 ? KN22, класс A ? CNS13438, класс A ? EN300386 ? TCVN7189 |
| Электромагнитная совместимость: помехоустойчивость | ? EN55024 ? CISPR24 ? EN300386 ? KN24 ? TVCN 7317 | ? EN55024 ? CISPR24 ? EN300386 ? KN24 ? TVCN 7317 |
| Производитель | Cisco |
| EOS | 31.08.2020 |
Основные характеристики
- 1 + 1
- 1 + 1
- 1 консоль RJ-45
- USB
- 1 медный порт Gigabit Ethernet (на супервизоре)
- 1 медный порт Gigabit Ethernet (на супервизоре)
- 1 порт USB 2.0
- 1 порт USB 2.0
- 10, 250
- 10, 250
- 1024
- Контексты безопасности (встроенные, максимум)
- 12 192 м (40 000 футов)
- NEBS
- 12,5 Гбит/с
- 30 Гбит/с
- 13,3 x 44,5 x 81,3 см (5,25 x 17,5 x 32 дюйма)
- 13,3 x 44,5 x 81,3 см (5,25 x 17,5 x 32 дюйма)
- 130 Гбит/с
- Количество параллельных подключений
- 15,5–12,9 А
- 69–42 А
- 160 000
- 500 000
- 2 (внутри супервизора)
- Супервизор
- 20 000
- 60 000
- 250
- Виртуальные интерфейсы
- 2500 Вт
- Частота
- 3
- 3
- 3 стоечных модуля (3RU), устанавливается в стандартную стойку 48,3 см (19 дюймов) с квадратными отверстиями
- Разъемы модулей безопасности
- 3,5
- Количество новых соединений в секунду
- 35 Гбит/с
- 100 Гбит/с
- 4 вентилятора c возможностью замены без отключения питания
- Шум
- 47,7 кг с одним модулем безопасности, 61,2 кг в полной конфигурации
- 47,7 кг с одним модулем безопасности, 61,2 кг в полной конфигурации
- 50–60 Гц
- -
- 54 Гбит/с
- Количество пользователей VPN типа
«узел-узел» IPsec/Cisco AnyConnect/Apex - 57 млн
- Максимальное количество подключений в секунду,
с AVC - 5–95 %, без конденсации
- Высота: при эксплуатации
- 60 млн
- 70 млн
- 75,5 дБА при максимальной скорости работы вентиляторов
- 75,5 дБА при максимальной скорости работы вентиляторов
- 80 Гбит/с
- 225 Гбит/с
- 90 Гбит/с
- Пропускная с заданием размера пакетов (450 байт HTTP)3: AVC или IPS
- 900 000
- 2,5 млн
- 92 процента
- Резервирование
- 9300 с 3
кластерными модулями SM-36 - Максимальная пропускная способность:
FW + AVC2 - 9300 с 3
модулями
SM-36 - Пропускная способность межсетевого экрана
с контролем состояния соединений (максимум) - ? 47CFR, часть 15 (CFR 47), класс A (FCC, класс A)
? AS/NZS CISPR22, класс A
? CISPR22, класс A
? EN55022, класс A
? ICES003 класс A
? VCCI, класс A
? EN61000-3-2 - Электромагнитная совместимость: помехоустойчивость
- ? Cisco Firepower 9000 Security Module 24 с 2 накопителями SSD в конфигурации RAID 1
? Cisco Firepower 9000 Security Module 36 с 2 накопителями SSD в конфигурации RAID 1 - Сетевые модули
- ? EN55024
? CISPR24
? EN300386
? KN24
? TVCN 7317 - ? EN55024
? CISPR24
? EN300386
? KN24
? TVCN 7317 - ? UL 60950-1
? CAN/CSA-C22.2 № 60950-1
? EN 60950-1
? IEC 60950-1
? AS/NZS 60950-1
? GB4943 - ? UL 60950-1
? CAN/CSA-C22.2 № 60950-1
? EN 60950-1
? IEC 60950-1
? AS/NZS 60950-1
? GB4943 - ? Сетевой модуль типа SFP+ с 8 портами 10 Gigabit Ethernet
? Сетевой модуль типа Quad SFP+ с 4 портами 40 Gigabit Ethernet
? Сетевой модуль типа Quad SFP28 с 2 порта - ? Сетевой модуль типа SFP+ с 8 портами 10 Gigabit Ethernet
? Сетевой модуль типа Quad SFP+ с 4 портами 40 Gigabit Ethernet
? Сетевой модуль типа Quad SFP28 с 2 портами 100 Gigabit Ethernet (сдвоенный, занимает оба отсека сетевых модулей) - Cisco AMP для сетей
- Присутствует, позволяет обнаруживать, блокировать, отслеживать, анализировать и изолировать направленные и непрерывные сетевые атаки, как во время, так и после атаки. Дополнительно доступна встроенная корреляция угроз с помощью Cisco AMP для оконечных устройств
- Cisco Firepower 9000 Supervisor с 8 портами 10 Gigabit Ethernet и 2 разъемами сетевых модулей для расширения ввода-вывода
- Cisco Firepower 9000 Supervisor с 8 портами 10 Gigabit Ethernet и 2 разъемами сетевых модулей для расширения ввода-вывода
- Cisco Firepower 9300 соответствует стандарту NEBS с модулями безопасности SM-24
- Cisco Firepower 9300 соответствует стандарту NEBS с модулями безопасности SM-24
- EOS
- 31.08.2020
- SM-24: 0–3 962 м (13 000 футов)
SM-36: 0–3 048 м (10 000 футов), см. примечания по регулировке в разделе эксплуатационной температуры - SM-24: 0–3 962 м (13 000 футов)
SM-36: 0–3 048 м (10 000 футов), см. примечания по регулировке в разделе эксплуатационной температуры - Активный/активный
и активный/ резервный - Кластеризация
- Активный/резервный, с Cisco Firepower 9300 также поддерживается кластеризация внутри шасси
- Сети VLAN — максимум
- Аналитика безопасности Cisco Security Intelligence
- Стандартная, с анализом угроз IP, URL и DNS
- Блок питания переменного тока
- Блок питания постоянного тока -48 В
- Более 280 млн
- Более 280 млн
- Более 80
- Фильтрация URL-адресов: число категоризованных URL-адресов
- Вентиляторы
- 4 вентилятора c возможностью замены без отключения питания
- Влажность: в нерабочем состоянии
- 5–95 %, без конденсации
- Возможность монтажа в стойку
- Да, крепежные направляющие входят в комплект (стойка EIA-310-D с 4 опорами)
- Входное напряжение
- 100–120 В перем. тока 200–240 В перем. тока
- Высокая доступность
- Активный/активный
и активный/ резервный - Высокая доступность и кластеризация
- Активный/резервный, с Cisco Firepower 9300 также поддерживается кластеризация внутри шасси
- Высота: в нерабочем состоянии
- 12 192 м (40 000 футов)
- Да, крепежные направляющие входят в комплект (стойка EIA-310-D с 4 опорами)
- Вес
- До 2,4 ТБ на шасси (800 ГБ на модуль безопасности в конфигурации RAID 1)
- Блоки питания
- До 24 интерфейсов 10 Gigabit Ethernet (SFP+), до 8 интерфейсов 40 Gigabit Ethernet (QSFP+) с 2 сетевыми модулями
- Интегрированные сетевые порты управления
- До 3000 м (10 000 футов): от 0 до 40 °C (от 32 до 104 °F) для модуля SM-24 От 0 до 35 °C (от 32 до 88 °F) для модуля SM-36 на уровне моря Примечания по регулировке высот
- Температура: при эксплуатации NEBS
- До 5 устройств
с 3 модулями безопасности каждый - До 5 устройств
с 3 модулями безопасности каждый - Долгосрочная: от 0 до 45 °C, до 1829 м (6000 футов)
Долгосрочная: от 0 до 35 °C, 1829–3964 м (6000–13 000 футов)
Краткосрочная: от -5 до 55 °C, до 1829 м (6000 фу - Долгосрочная: от 0 до 45 °C, до 1829 м (6000 футов)
Долгосрочная: от 0 до 35 °C, 1829–3964 м (6000–13 000 футов)
Краткосрочная: от -5 до 55 °C, до 1829 м (6000 футов)
Примечание. Соответствие Firepower 9300 нормативным требованиям NEBS применимо только в конфигурациях SM-24. - Задержка межсетевого экрана (UDP 64b,
в микросекундах) - 3,5
- Кластеризация VPN и распре- деление нагрузки, кластеризация внутри шасси, кластеризация между шасси
- Габариты (В x Ш x Г)
- Контексты безопасности
- 250
- Максимальная выходная мощность
- 1300 Вт при входном напряжении 100–120 В
2500 Вт при входном напряжении 200–240 В - Максимальная пропускная способность:
AVC + IPS2 - 30 Гбит/с
- Максимальное количество интерфейсов
- До 24 интерфейсов 10 Gigabit Ethernet (SFP+), до 8 интерфейсов 40 Gigabit Ethernet (QSFP+) с 2 сетевыми модулями
- Максимальное количество одновременных сеансов, с AVC
- 29 млн
- Максимальное количество сетей VLAN
- 1024
- Масштабируемость
- Кластеризация VPN и распре- деление нагрузки, кластеризация внутри шасси, кластеризация между шасси
- Модули безопасности
- ? Cisco Firepower 9000 Security Module 24 с 2 накопителями SSD в конфигурации RAID 1
? Cisco Firepower 9000 Security Module 36 с 2 накопителями SSD в конфигурации RAID 1 - Мониторинг и контроль приложений (AVC)
- Стандартный, с поддержкой более 4000 приложений, а также геолокаций, пользователей и веб-сайтов
- От -40 до -60 В пост. тока
- Максимальная входная сила тока
- От -40 до 65 °C (от -40 до 149 °F), максимальная высота 12 192 м (40 000 футов)
- Влажность: при эксплуатации
- Открытый API-интерфейс для интеграции с продуктами сторонних разработчиков, ресурсы сообществ Snort® и OpenAppID для новых и специфических угроз
- Централизованное управление
- Последовательный порт
- 1 консоль RJ-45
- Присутствует
- Присутствует
- Присутствует, может пассивно обнаруживать оконечные устройства и инфраструктуру для корреляции угроз и анализа индикаторов компрометаци
- Присутствует, может пассивно обнаруживать оконечные устройства и инфраструктуру для корреляции угроз и анализа индикаторов компрометации (IoC)
- Присутствует, позволяет обнаруживать, блокировать, отслеживать, анализировать и изолировать направленные и непрерывные сетевые атаки, как
- Технология «песочницы» Cisco AMP Threat Grid
- Продукты соответствуют маркировке CE согласно директивам 2004/108/EC и 2006/108/EC
- Безопасность
- Производитель
- Cisco
- Пропускная способность IPSec VPN
- 18 Гбит/с
- Пропускная способность межсетевого экрана
с контролем состояния соединений (при использовании нескольких протоколов) - 60 Гбит/с
- Разъемы сетевых модулей
- 2 (внутри супервизора)
- Соблюдение нормативных требований
- Продукты соответствуют маркировке CE согласно директивам 2004/108/EC и 2006/108/EC
- Стандартная
- Стандартная
- Стандартная, с анализом угроз IP, URL и DNS
- Cisco Firepower NGIPS
- Стандартный, с поддержкой более 4000 приложений, а также геолокаций, пользователей и веб-сайтов
- AVC: поддержка OpenAppID для пользовательских детекторов приложений
с открытым исходным кодом - Температура: в нерабочем состоянии
- От -40 до 65 °C (от -40 до 149 °F), максимальная высота 12 192 м (40 000 футов)
- Температура: при стандартной эксплуатации
- До 3000 м (10 000 футов): от 0 до 40 °C (от 32 до 104 °F) для модуля SM-24 От 0 до 35 °C (от 32 до 88 °F) для модуля SM-36 на уровне моря Примечания по регулировке высоты.
Для SM-36 максимальная температура составляет 35 °C, на каждые 305 м (1 000 футов) над уровнем моря вычитайте 1 °C. - Фильтрация URL-адресов: категории
- Более 80
- Форм-фактор
- 3 стоечных модуля (3RU), устанавливается в стандартную стойку 48,3 см (19 дюймов) с квадратными отверстиями
- Функции
- 9300 с 1
модулем
SM-36 - Хранение данных
- До 2,4 ТБ на шасси (800 ГБ на модуль безопасности в конфигурации RAID 1)
- Централизованная настройка, ведение журнала, мониторинг и отчетность выполняются центром управления Firepower
- Централизованная настройка, ведение журнала, мониторинг и отчетность выполняются центром управления Firepower
- Экосистема сторонних решений и систем
с открытым исходным кодом - Открытый API-интерфейс для интеграции с продуктами сторонних разработчиков, ресурсы сообществ Snort® и OpenAppID для новых и специфических угроз
- Электромагнитная совместимость: излучение
- ? 47CFR, часть 15 (CFR 47), класс A (FCC, класс A)
? AS/NZS CISPR22, класс A
? CISPR22, класс A
? EN55022, класс A
? ICES003 класс A
? VCCI, класс A
? EN61000-3-2
? EN61000-3-3
? KN22, класс A
? CNS13438, класс A
? EN300386
? TCVN7189 - Энергоэффективность (при нагрузке 50 %)
- 92 процента
Мы предлагаем следующие способы доставки товара:
Самовывоз из пункта выдачи
Самостоятельное получение заказа в пункте выдачи. Дата и время получения заранее согласуется с менеджером магазина.
Отгрузка товара юридическим лицам осуществляется только при наличии печати или правильно оформленной и заполненной доверенности, наличии паспорта получателя.
Отгрузка физическим лицам, в случае оплаты заказа банковскими картами, возможна только при предъявлении паспорта плательщика.
Для получения заказа, оплаченного вышеуказанным способом, третьим лицом необходимо наличие нотариально заверенной доверенности.
Курьерская доставка по Москве
Доставка по адресу покупателя или до пункта приема транспортной компании в г. Москве. Дата и время доставки заранее согласуется с менеджером магазина.
Доставка транспортной компанией по России
Доставка транспортной компанией по России до пункта выдачи транспортной компании или до конечного адреса покупателя.
Мы предлагаем следующие способы оплаты товара:
Оплата наличными
Оплата за наличный расчет для физических и юридических лиц. После внесения денежных средств Покупатель подписывает товаросопроводительные документы и получает кассовый чек. Отгрузка товара юридическим лицам осуществляется только при наличии печати или правильно оформленной и заполненной доверенности, наличии паспорта получателя.
Безналичная оплата
Мы работаем с физическими и юридическими лицами за безналичный расчёт со 100% предоплатой с оформлением всех предусмотренных законодательством документов. Счёт на оплату направляется Покупателю на электронную почту после запроса счета через форму на сайте либо по электронной почте. Цена на заказанный товар действительна в течение 2 дней с момента оформления Заказа.
Электронные способы
Оплата Заказа электронными способами, в т.ч. банковскими картами. Оплата Заказа данным способом доступна запросом ссылки на оплату у нашего менеджера.
Телефон: +7 499 490-50-27
E-mail: sale@ru-cisco.com
Мы предоставляем официальную гарантию на всю продукцию.
Сервис расширенной гарантии включает в себя:
- Приемку в сервисном центра для выполнения диагностики дефекта.
- Ремонт.
- Бесплатную доставку клиенту.
Контакты гарантийного отдела:
Телефон: +7 499 490-50-27E-mail: sale@ru-cisco.com
Оставьте заявку в один клик и наш специалист свяжется с вами в кратчайшие сроки:
- Окажет профессиональную консультацию.
- Сообщит цену.
- Сообщит информацию об актуальных акциях и скидках.
- Подскажет ближайшее к вам отделение с наличием нужной продукции.
- Согласует с вами возможное время доставки.
E-mail: sale@ru-cisco.com
Требуется коммерческое предложение?
Для получения всей информации по вопросам комплектации, цен и наличия оборудования Cisco обратитесь в наш круглосуточный контакт-центр:
Контакт-центр: +7 499 490-50-27 / sale@ru-cisco.com

Отзывы0
Нет отзывов об этом товаре.
Отзывы с оценкой