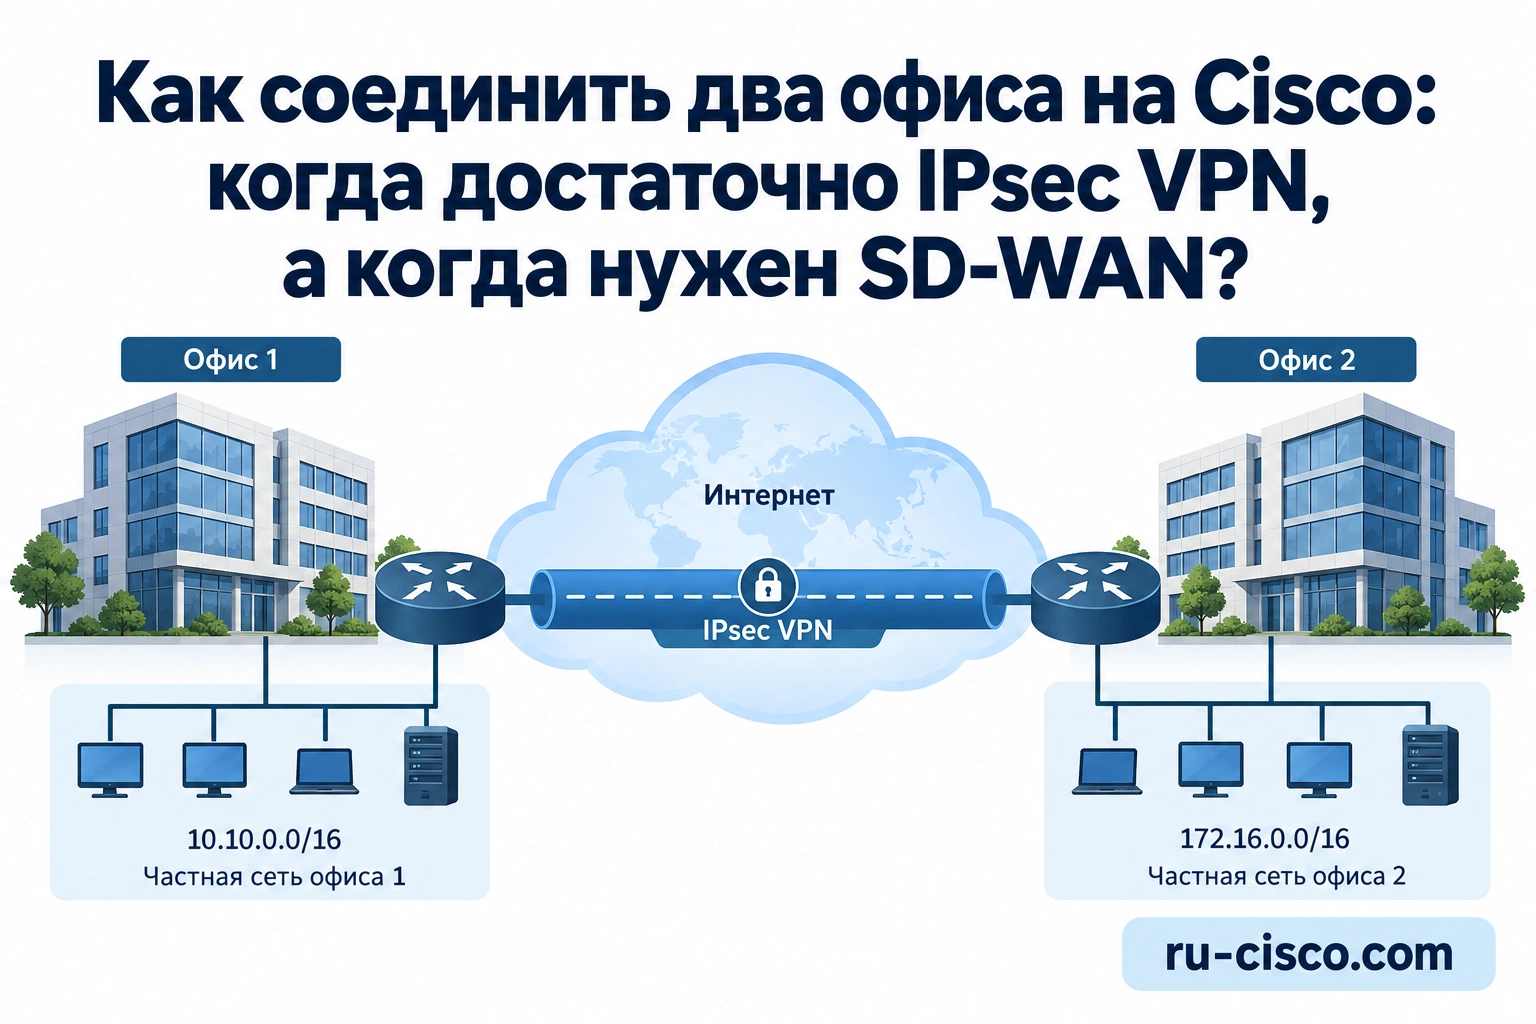
Как соединить два офиса на Cisco: когда достаточно IPsec VPN, а когда нужен SD-WAN?
Для соединения двух офисов часто достаточно правильно спроектированного site-to-site IPsec VPN. Cisco SD-WAN стоит сравнивать, когда нужны централизованные политики, несколько каналов, управление большим числом площадок и выбор путей по требованиям приложений. SD-WAN использует защищённую связность, но решает более широкую задачу эксплуатации WAN.
Выбор зависит от числа офисов сейчас и в перспективе, адресации, критичных приложений и возможностей команды. Ниже — разница подходов, расчёт масштаба, требования к оборудованию и план проверки. Удалённый доступ сотрудников через Secure Client — отдельный сценарий, его не следует смешивать с межофисной сетью.
IPsec VPN и SD-WAN: в чём практическая разница?
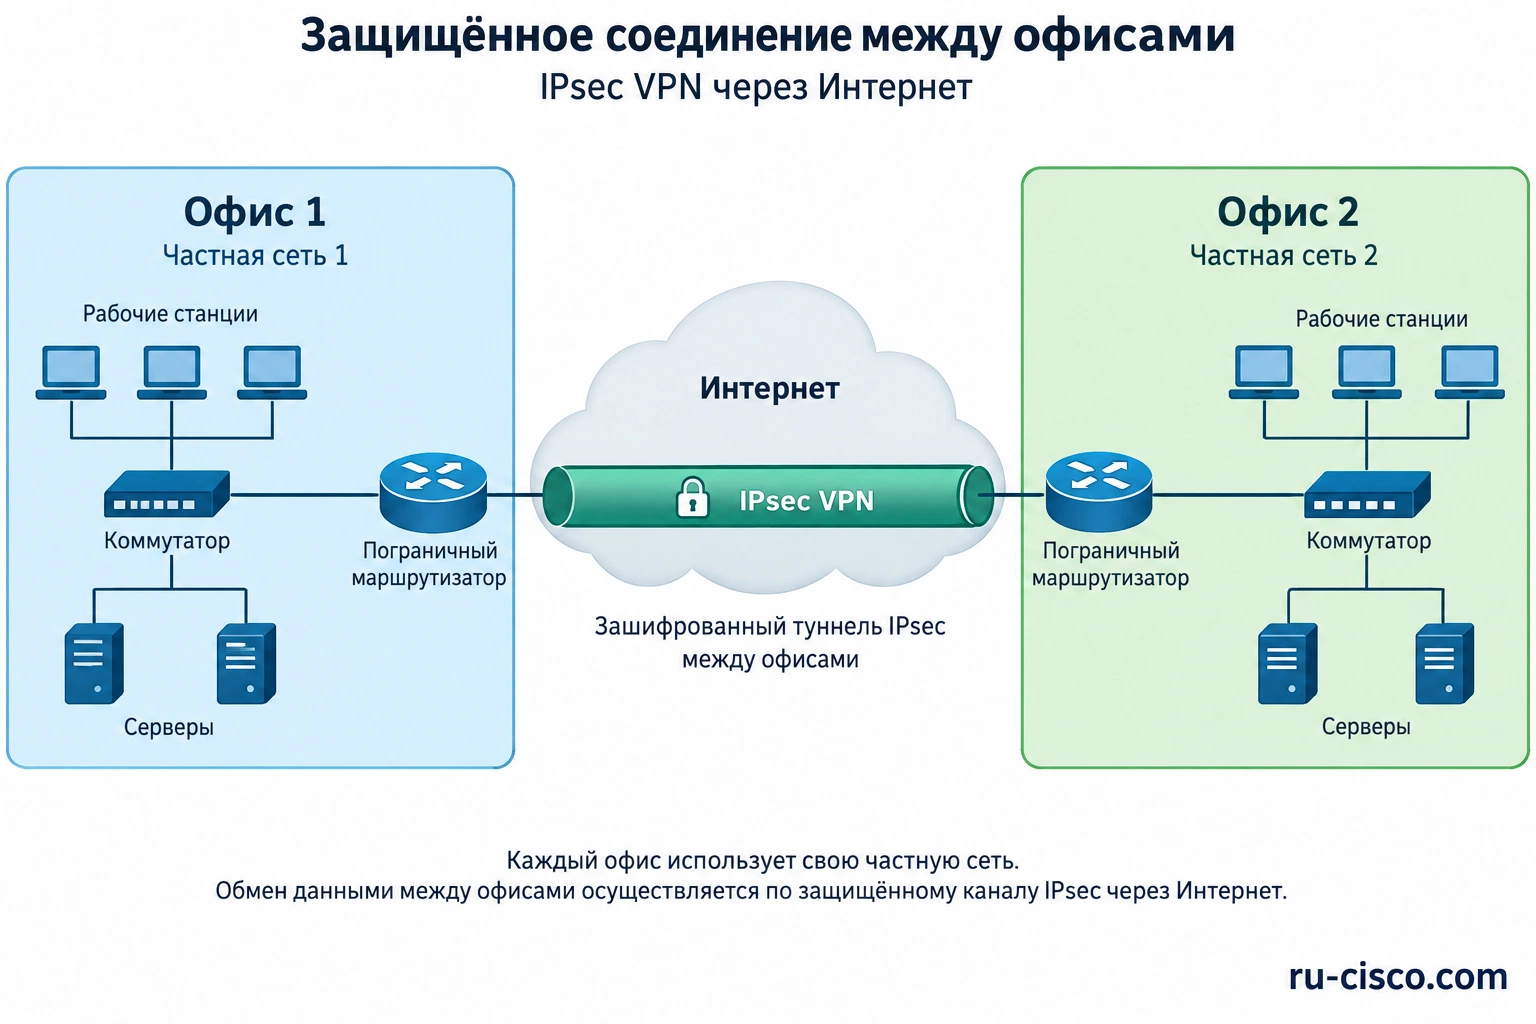
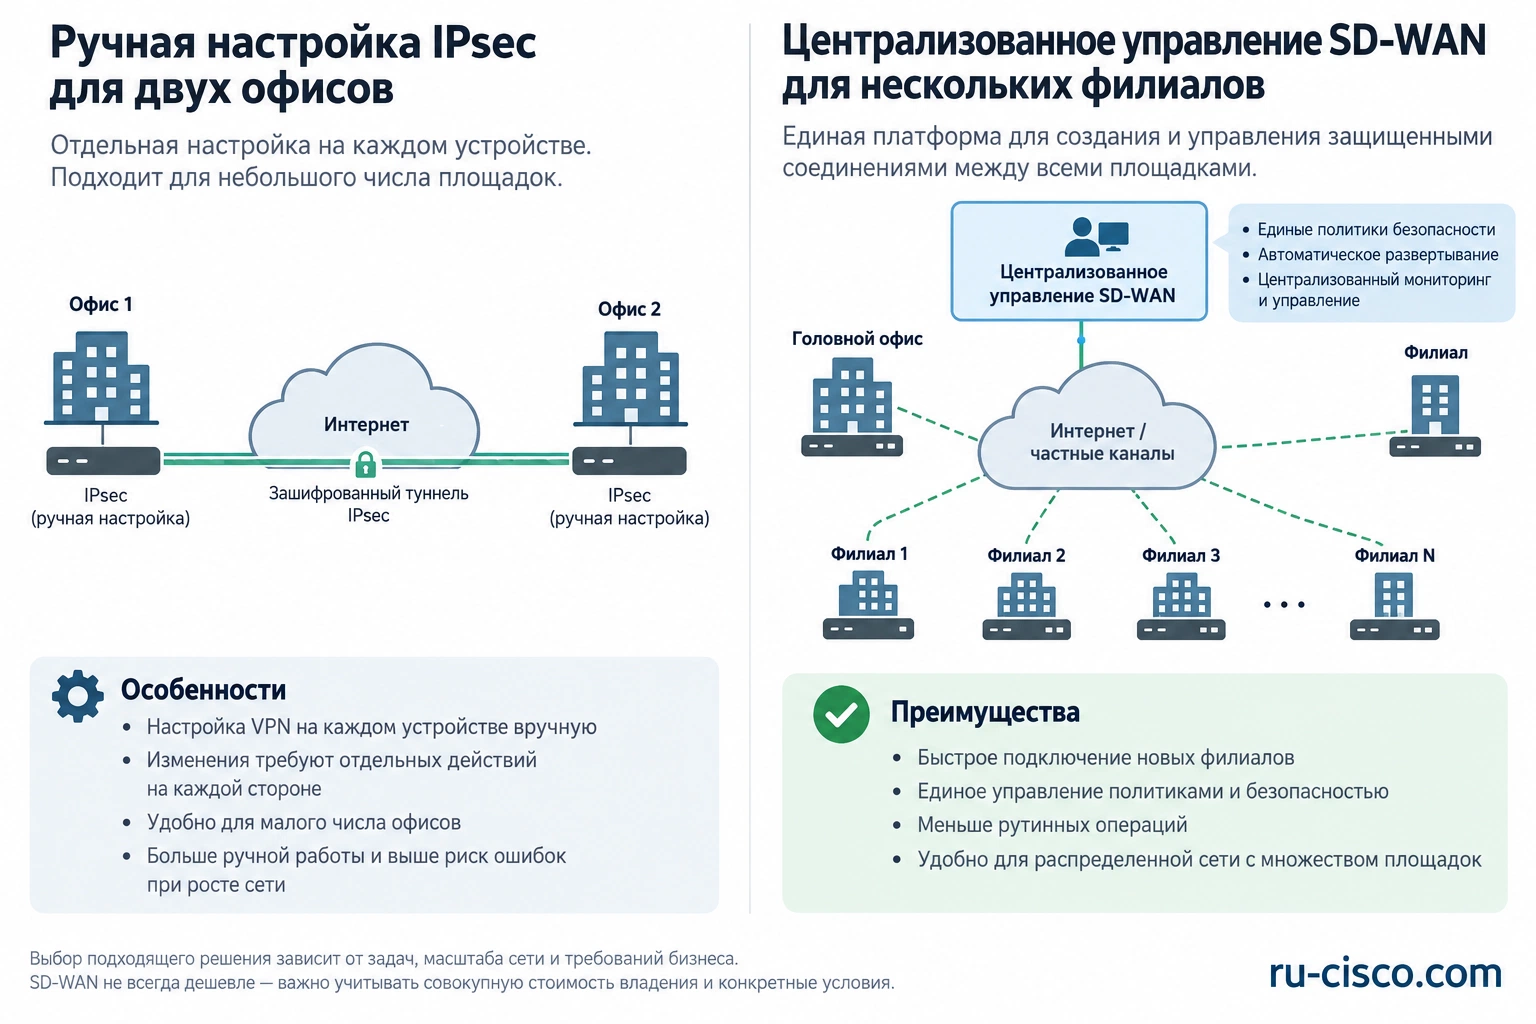
Site-to-site IPsec защищает обмен между сетями через недоверенный транспорт. В небольшом проекте администратор задаёт туннели, маршруты и политики на шлюзах. Подход понятен для нескольких стабильных площадок, но количество настроек и операций растёт с сетью.
В Cisco Catalyst SD-WAN управление и распространение политик централизованы. WAN Edge передают пользовательские данные, управляющие компоненты отвечают за свои роли. SD-WAN Manager связан с управлением, Controller — с контрольной плоскостью, Validator — с оркестрацией. Управляющая платформа не становится обязательным промежуточным узлом каждого пользовательского пакета.
| Задача | Ручной site-to-site IPsec | Cisco SD-WAN |
|---|---|---|
| Два стабильных офиса | Может быть достаточно | Сравнивают пользу управления и стоимость |
| Много филиалов | Растёт число отдельных изменений | Централизованные шаблоны и политики |
| Несколько WAN-путей | Нужны отдельные механизмы маршрутизации и контроля | Поддерживаемые политики выбора путей |
| Эксплуатация | Контроль конфигураций каждого узла | Управляющая инфраструктура и её жизненный цикл |
Как соединить два офиса через IPsec без ошибок адресации?
Первое условие — согласованный план адресов. Если обе площадки используют одинаковую подсеть 192.168.1.0/24, обычная маршрутизация не различает локальный и удалённый сегменты. Лучше устранить пересечение до запуска. Специальная трансляция возможна в некоторых проектах, но увеличивает сложность и требует проверки приложений.
Запишите сети, которым нужен обмен, и разрешённые сервисы. Туннель не означает, что любой сотрудник одного офиса должен иметь доступ ко всем серверам другого. Политики маршрутизации и доступа проверяют независимо от шифрования. Отдельно настройте DNS, время, аутентификацию и нужные инфраструктурные сервисы.
Для NAT предусмотрите исключения или трансляции согласно выбранному проекту. Проверяют внешние адреса, доступность peer, параметры IKE/IPsec, сертификаты или ключи, lifetimes и MTU. Успешное поднятие туннеля подтверждает только часть готовности: приложение может не работать из-за маршрута, ACL или имён.
Когда ручных туннелей становится слишком много?
Для полной связности N площадок число пар равно N × (N − 1) / 2. Два офиса дают одну пару, пять — десять, десять — 45, двадцать — 190. Это расчёт соединений в полном графе, а не обязательная архитектура. Hub-and-spoke уменьшает число прямых связей, но меняет пути и нагрузку центрального узла.
| Площадки | Пары полной связности | Что проверить |
|---|---|---|
| 2 | 1 | Достаточность простой схемы |
| 5 | 10 | Регламент изменений и диагностики |
| 10 | 45 | Управление политиками и масштабирование |
| 20 | 190 | Архитектуру и автоматизацию |
Само число туннелей не выбирает технологию. При пяти офисах с частыми изменениями централизованное управление может быть полезно; при десяти простых площадках с устойчивой схемой команда иногда успешно использует иной подход. Сравнивайте объём эксплуатации, риск ошибок и будущие требования.
Что SD-WAN делает для приложений?
При соответствующей конфигурации система оценивает параметры путей, включая потери, задержку и jitter, и применяет политики. Это позволяет направлять приложения по подходящим транспортам. Но SD-WAN не увеличивает физическую скорость провайдера и не гарантирует хорошее качество, если все доступные пути перегружены.
Для голоса и видеовстреч нужны собственные критерии. Для файловых задач может быть важнее полоса. Выбор пути по приложению должен учитывать точность классификации, направление передачи и возможность резервного пути. Политика «весь важный трафик на лучший канал» требует определить, что означает лучший в конкретном проекте.
Проверьте поведение установленных сессий при смене пути. Восстановление связности не всегда равно отсутствию перерыва приложения. Результат зависит от режима, транспортов, NAT и конечных систем. Сценарии тестируют до обещаний пользователям.
Какая скорость нужна межофисному соединению?
Считайте одновременно активные приложения, а не сумму скоростей всех локальных портов. В примере пять сеансов с заданными 5 Мбит/с, общий файловый обмен 100 Мбит/с и репликация 150 Мбит/с дают 275 Мбит/с полезной нагрузки. Запас 30% — ориентир 357,5 Мбит/с до уточнения накладных расходов и поведения приложений.
Если репликация требует передать 2 ТБ за четыре часа, минимальная полезная скорость этой задачи составляет 1,11 Гбит/с. Тогда предыдущий пример с 150 Мбит/с не подходит. Требования задают через объём и окно, а не удобную цифру. Отдельно проверяют скорость шифрования выбранной платформы в нужном профиле.
Какое оборудование Cisco подходит для IPsec и SD-WAN?
В семействе Catalyst 8000 Edge выбирают платформы под интерфейсы, нагрузку и режим работы. Полный PID, выпуск и лицензии обязательны для сравнения. Аппаратная модель, которая поддерживает обе архитектуры, не делает их одинаковыми по комплекту и эксплуатации.
Для SD-WAN включают управляющую платформу, права на функции, срок подписки, поддержку и размещение компонентов. Для самостоятельного IPsec уточняют криптографические права и функциональные ограничения. Отдельно проверяют доступность необходимых сервисов, учётных записей и законный доступ к программным обновлениям.
Как сравнить стоимость двух решений?
Учтите оборудование, лицензии, поддержку, каналы, развёртывание и эксплуатацию. Для ручной схемы оцените трудозатраты на изменение правил, сертификатов, адресов и маршрутов всех узлов. Для SD-WAN — внедрение и обслуживание управляющей системы, контроль шаблонов и права доступа.
Не считайте централизованное решение автоматически дешевле. Польза зависит от масштаба и частоты изменений. Зато одинаковый шаблон способен сократить риск расхождения конфигураций. Это организационный эффект, который нужно оценивать по собственному процессу, а не объявлять универсальным процентом экономии.
Как запустить межофисную сеть без неожиданного перерыва?
- Соберите адресный план и список необходимых сервисов.
- Проверьте транспорт, внешнюю адресацию и криптографические параметры.
- Внедрите пилот с ограниченным набором сетей.
- Испытайте рабочие приложения, MTU и нагрузку.
- Проверьте отказ каждого транспорта и восстановление.
- Подготовьте резервные конфигурации и согласованный возврат.
Сохраните тестовую матрицу «источник — получатель — сервис — результат». Она помогает отличить ошибку туннеля от ошибки приложения. Для миграции не меняйте одновременно технологию WAN, адресацию и все правила доступа без необходимости: иначе сложнее определить причину проблемы и выполнить возврат.
Hub-and-spoke или прямые связи между филиалами?
В hub-and-spoke филиалы соединяются с центральной площадкой. Это уменьшает число прямых соединений, но обмен филиал–филиал может проходить через центр. В полной или частичной прямой связности меняются маршруты и нагрузка управления. Выбирайте топологию по тому, кто с кем реально обменивается данными.
Если два филиала постоянно передают большие файлы друг другу, путь через удалённый центр способен добавлять задержку и нагрузку его каналам. Если почти вся работа обращена к центральным серверам, прямые связи между всеми филиалами могут не дать существенной пользы. Оцените матрицу трафика, а не только число точек на карте.
Отдельно учитывают облачные приложения и выход в интернет. Централизация выхода упрощает некоторые политики, но повышает зависимость от центрального тракта. Локальный выход меняет контроль и требования безопасности. Это архитектурное решение нужно согласовать до сравнения оборудования.
Как распределять правила доступа между площадками?
Создайте перечень разрешённых связей по ролям сетей и сервисам. Межофисный туннель защищает транспорт, но не подтверждает необходимость доступа ко всем сегментам. Например, доступ бухгалтерии к нужному серверу отличается от полного обмена рабочих станций двух площадок.
При централизованном управлении проверяют шаблоны и исключения. Ошибка общего шаблона может распространиться на множество филиалов. Нужны пилот, контроль изменений и понятное восстановление прежней политики. Автоматизация не устраняет необходимость проверки.
| Поток | Вопрос проекта |
|---|---|
| Филиал — центр | Какие серверы и приложения доступны? |
| Филиал — филиал | Нужен ли прямой путь или достаточно центра? |
| Филиал — облако | Где выход и где применяется защита? |
| Управление узлами | Кто имеет доступ и как сохраняется журнал? |
Тестируйте разрешённые и запрещённые потоки. Негативные проверки показывают, что новая связность не открыла лишние сети. Полезно фиксировать результаты по каждой роли, а не запускать проверки только от учётной записи администратора.
Для сравнения IPsec и SD-WAN добавьте сценарий нового филиала: сколько действий требуется, кто их выполняет, какие ошибки возможны и как проверяется результат. Эта эксплуатационная задача часто объясняет выбор лучше одной таблицы пропускной способности.
Как составить задание на соединение офисов по приложениям и маршрутам?
Сначала перечислите, кто и к чему обращается между площадками. «Соединить две локальные сети» не означает разрешить любой доступ во все подсети. Пользователям филиала могут быть нужны CRM, файлы и телефония в центре, а камерам — только локальный регистратор. Для каждого сервиса задайте направление, допустимую задержку, объём и поведение при отказе. Такая ведомость определяет топологию и политику безопасности.
Разделите трафик к центру, прямой интернет и обмен филиалов между собой. Если все обращения идут в один офис, hub-and-spoke может соответствовать задаче. Если площадки постоянно обмениваются большими файлами напрямую, промежуточный центр добавляет нагрузку и путь. Выбор топологии начинается с этих потоков, а не с желания обязательно построить полную сетку туннелей.
| Поток | Исходные данные | Влияние на проект |
|---|---|---|
| Филиал → центральная система | Пользователи, операции, время ответа | Полоса и доступность центра |
| Обмен файлов между филиалами | Объём, окно, одновременность | Нужны ли прямые связи |
| Телефония | Маршрут медиа и регистрации | Задержка, приоритет, восстановление |
| Облачные приложения | Где разрешён выход в интернет | Local breakout или центральная политика |
| Репликация | Изменяемые данные и допустимое отставание | Полоса и поведение после перерыва |
Для каждой площадки добавьте провайдеров, адресацию, шлюзы, режим NAT и существующее оборудование. Если новый филиал подключается к старому, нужна совместимость обеих сторон: IKE, IPsec, идентификация, маршруты и алгоритмы. Наличие двух устройств Cisco не гарантирует одинаковую конфигурацию. Для смешанного оборудования также проверяют конкретные поддерживаемые параметры, а не общий логотип VPN.
Что делать, если оба офиса используют одинаковые частные подсети?
Перекрытие адресов делает удалённый адрес неоднозначным. Если в обоих офисах есть 192.168.10.0/24, клиент может считать удалённый сервер локальным и не отправлять данные в туннель. Само шифрование не устраняет конфликт маршрутизации. До внедрения сопоставьте все используемые сети, включая управление, серверы, филиалы, облачные сегменты и адреса удалённого доступа.
Долгосрочный вариант — согласованная уникальная адресация. Но переадресация затрагивает DHCP, статические устройства, приложения, DNS и правила. Если менять площадку сразу нельзя, возможен поддерживаемый проект трансляции перекрывающихся адресов. Он требует отдельно показать реальные и представляемые адреса, обе политики и ограничения приложений. Это временное усложнение не стоит скрывать в одной строке «настроим NAT».
| Вариант | Преимущество | Объём проверки |
|---|---|---|
| Уникальная адресация | Более понятные маршруты и политики | Все устройства, DNS и зависимые сервисы |
| Трансляция перекрытия | Можно сохранить часть локальных адресов | Адреса с обеих сторон, NAT, туннели и приложения |
| Изоляция без общего доступа | Не нужно соединять всё пространство | Только предусмотренные точки взаимодействия |
Проверьте приложения, передающие адреса внутри собственного протокола или ожидающие определённую DNS-запись. Работа короткого TCP-теста к переведённому адресу ещё не подтверждает полный сервис. В ведомости правил используйте понятные имена объектов и сохраните карту трансляции. После изменения адресов повторите отрицательные тесты, чтобы временное решение не расширило доступ ненужным сегментам.
План адресации полезно подготовить под будущие филиалы, даже если сегодня их два. Это не означает резервировать случайно огромные сети. Нужны согласованные диапазоны и порядок выдачи, чтобы следующий офис не повторил конфликт. SD-WAN также не отменяет необходимость адресного проекта: централизованное управление не делает одинаковые локальные адреса уникальными.
Как выбрать между hub-and-spoke и прямыми связями площадок?
В hub-and-spoke филиалы обращаются через выбранный центр. Это может упростить часть политики и соответствовать размещению приложений, но центр становится общим ограничением полосы и доступности. При прямой связи путь между двумя филиалами сокращается, зато увеличиваются количество отношений и операционная сложность. Комбинированный проект может направлять разные группы приложений по разным предусмотренным схемам.
Для N площадок полная сетка содержит N × (N − 1) / 2 логических пар: у двух — одну, у пяти — десять, у десяти — 45, у двадцати — 190. Это количество пар площадок, а не универсальное число технических туннелей. При нескольких транспортных путях и разных механизмах связи фактические туннели считают отдельно. Даже 190 пар не означает, что всем площадкам действительно нужен прямой доступ ко всем.
| Топология | Подходящий профиль | Что становится ограничением |
|---|---|---|
| Hub-and-spoke | Приложения в центре | Центральный узел, uplink и резерв |
| Прямые связи нужных пар | Выраженный обмен определённых офисов | План политики и сопровождение связей |
| Полная сетка | Обоснованный обмен многих площадок | Масштаб и сложность управления |
| Политики по приложениям | Разные пути для разных сервисов | Корректная классификация и проверка всех режимов |
Если поток двух филиалов идёт через центр, его нагрузку учитывают на двух соответствующих направлениях центрального пути. Нельзя считать только число сотрудников самого центра. При отказе одного WAN часть потоков может собраться на оставшемся соединении. Проверьте одновременно аппаратную обработку, интерфейсы и лицензированную криптографическую полосу каждого узла, через который проходит трафик.
Почему задержка ограничивает передачу большого файла даже при быстром канале?
Для одного TCP-потока важны не только мегабиты линии, но и время кругового обмена, доступное окно, потери и поведение концов. Чтобы держать 1 Гбит/с при RTT 40 мс, в пути требуется примерно 1 × 10⁹ × 0,04 / 8 = 5 МБ данных. Это bandwidth-delay product. Он показывает ресурс данных в пути, но не гарантирует throughput приложения: у реального соединения есть дополнительные ограничения.
Если условное доступное окно одного потока составляет 1 МБ при RTT 40 мс, упрощённый предел по окну равен 1 × 10⁶ × 8 / 0,04 = 200 Мбит/с. При RTT 100 мс для 1G требуется уже 12,5 МБ. Из этих формул нельзя назначать одинаковые системные настройки всем компьютерам, но они объясняют, почему гигабитный IPsec-порт не обещает гигабитную одиночную копию между удалёнными офисами.
| Условие | Арифметический ориентир | Что проверить |
|---|---|---|
| 1G, RTT 40 мс | BDP около 5 МБ | Окно и возможности концов |
| 1G, RTT 100 мс | BDP около 12,5 МБ | Задержку, потери и приложение |
| Окно 1 МБ, RTT 40 мс | Около 200 Мбит/с по условной формуле | Фактическую работу TCP и хранилища |
В испытании используйте несколько размеров файлов и реальный протокол. Сравните один поток и подходящую параллельную передачу, но не выдавайте суммарный результат за скорость одного файла. После этого включите фоновые приложения и рабочую политику. Если проблема вызвана диском или сервером, изменение туннеля не устранит её. Полезно разделять сеть, хранение и приложение по контролируемым тестам.
Что централизует SD-WAN и где фактически проходят пользовательские данные?
В Cisco Catalyst SD-WAN Manager отвечает за управление, Controller — за контроль и обмен соответствующей информацией, Validator — за предусмотренную оркестрацию подключения. Данные передают WAN Edge устройства по выбранным путям. Старые названия vManage, vSmart и vBond могут встречаться в существующей инфраструктуре. Их не следует путать с отдельным обязательным промежуточным узлом для каждого пользовательского пакета.
Централизация помогает задавать согласованные политики и сопровождать много площадок, но не отменяет планирование адресов, лицензий, ресурсов и доступа. Для проекта определяют размещение и резерв управляющих компонентов, соединения, сертификаты и процедуру добавления устройств. Если управление недоступно, поведение уже работающих путей и возможность новых изменений проверяют отдельно для выбранной конфигурации.
Нужен пилот не только data plane, но и операционных задач: добавить филиал, изменить разрешение, обновить устройство, заменить неисправный узел, восстановить конфигурацию. SD-WAN оправдывают измеримые требования сети, а не само наличие централизованного интерфейса. Для двух стабильных офисов простой поддерживаемый IPsec может быть достаточным; для масштабируемой сети с несколькими путями и политиками оценка будет другой.
Как SD-WAN выбирает путь по качеству и что делать, если хорошего пути нет?
Application-Aware Routing использует параметры доступных путей, в том числе задержку, потери и jitter, и политику приложения. На подходящих конфигурациях для наблюдения применяются измерения туннелей. Нужны правильная классификация и разумные пороги: если критичный поток ошибочно относится к обычному классу, сама технология не узнает его бизнес-важность. Если все пути ухудшились, выбор между ними не создаёт отсутствующее качество.
Задайте поведение для трёх условий: подходящий основной путь, подходящий альтернативный и отсутствие пути, выполняющего требования. Последний случай особенно важен. Проект может разрешать ограниченный best-effort, блокировать определённую нагрузку или уведомлять оператора. Нельзя подразумевать, что трафик всегда найдёт хороший путь. Для видеосвязи, учётной системы и репликации решения могут различаться.
| Условие | Предусмотренное действие | Что испытать |
|---|---|---|
| Основной путь выполняет критерий | Штатная политика | Рабочее приложение и правильную классификацию |
| Основной ухудшился, второй подходит | Перенос допустимого трафика | Время решения и перехода приложения |
| Оба хуже требования | Согласованный ограниченный режим | Поведение при отсутствии подходящей альтернативы |
| Качество колеблется | Устойчивая логика выбора | Повторные события и отсутствие лишних переключений |
Пакетная дупликация и FEC могут быть полезны в определённых профилях потерь, но используют дополнительный ресурс. Если условный поток 10 Мбит/с дублируется на двух путях, они суммарно несут около 20 Мбит/с полезных копий до расходов. Такой механизм нельзя без расчёта включать для всех файловых передач. Поддержку, ограничения совместной работы и пользу проверяют для выбранного выпуска и приложения.
Измеряйте время реакции политики на ухудшение, а не обещайте переключение по одной общей цифре из обзора. Важны интервал наблюдения, агрегирование статистики и конкретная реализация. Изменение порога может повлиять на стабильность. Сохраняйте параметры и проверяйте возвращение к нормальному пути так же внимательно, как первый переход.
Как ограничить доступ между площадками, не нарушая рабочие приложения?
Шифрование защищает передачу на предусмотренном участке, но не задаёт, кому разрешено обращаться к серверу. Создайте матрицу сегментов и сервисов: пользовательская сеть филиала, администрирование, камеры, гости и центральные ресурсы. Для каждого направления запишите разрешённое приложение и владельца. Не включайте всё адресное пространство офиса в общее разрешение только ради быстрого запуска туннеля.
Политика маршрута, область шифрования и правило доступа решают разные задачи. Маршрут показывает, куда отправить пакет; параметры туннеля — как передать подходящий трафик; ACL или другие механизмы — что разрешено. Исправный туннель не подтверждает правильную политику. При транслируемых адресах проверьте, на каком этапе используются реальные или представляемые сети, чтобы правило не относилось к другой сущности.
| Источник | Назначение | Рабочее условие |
|---|---|---|
| Пользователи филиала | Центральное приложение | Разрешены нужные операции и зависимости |
| Камеры | Выбранный регистратор | Нет общего доступа к рабочим серверам |
| Гости | Интернет по политике | Нет межофисного доступа |
| Инженерная сеть | Управление определёнными узлами | Отдельная авторизация и журналирование |
В испытание включите отрицательные обращения: гость не открывает сервер, камера не получает управление маршрутизатором, отключённая площадка не сохраняет неразрешённый маршрут. Затем повторите нужные действия после переключения пути. Если доступ работает только при одной топологии, политика не завершена. Для временных правил назначайте срок и процедуру удаления; оставшиеся исключения способны незаметно расширить всю сеть.
Как рассчитать два офиса сейчас и двенадцать филиалов в будущем?
Первый расчётный сценарий: два офиса передают 150 ГБ изменений за 90 минут. Нужная средняя полезная полоса — 150 × 10⁹ × 8 / 5 400 ≈ 222,2 Мбит/с. Если одновременно рабочие приложения требуют 60 Мбит/с, получается 282,2 Мбит/с. Условный запас 30% даёт около 366,9 Мбит/с до уточнения расходов и поведения приложения. Все значения задают конкретное задание, а не универсальную норму офиса.
В таком профиле канал 300 Мбит/с оставляет мало ресурса для роста и не соответствует выбранному ориентиру с запасом. Два канала не складывают автоматически для одной копии. Проверьте обе стороны маршрута, IPsec и накопители, а также фактический передаваемый объём после дедупликации. Если окно можно расширить или копия выполняется вне рабочего пика, расчёт изменится. Это полезно обсудить до покупки более мощного оборудования.
| Два офиса в примере | Расчёт | Результат |
|---|---|---|
| Передача изменений | 150 ГБ × 8 / 90 минут | Около 222,2 Мбит/с |
| Рабочие приложения | Заданный одновременный пик | 60 Мбит/с |
| Полезная сумма | 222,2 + 60 | 282,2 Мбит/с |
| Ориентир с запасом | 282,2 × 1,3 | Около 366,9 Мбит/с |
Теперь план на 12 филиалов: каждый передаёт в центр 40 ГБ за два часа. Для одного получается около 44,4 Мбит/с, для одновременных двенадцати — 533,3 Мбит/с. Если в этот же период остальные центральные приложения создают 120 Мбит/с, сумма равна 653,3 Мбит/с. При выбранном запасе 25% ориентир — 816,7 Мбит/с. Центральный узел рассчитывают по этой общей нагрузке, а филиальный — по своей и проходящему через него транзиту.
Расписание может уменьшить одновременность, но тогда нужно проверить общее окно и восстановление после пропущенного задания. При аварии накопленные изменения иногда передаются вместе с новыми. Добавьте этот режим в прогноз. Выбор SD-WAN не устраняет физическую полосу центра; его операционная польза оценивается рядом с тем же расчётом ресурсов и лицензий.
Что входит в жизненный цикл IPsec, кроме создания туннеля?
Нужны идентификация сторон, поддерживаемые параметры IKE/IPsec, ключи или сертификаты, сроки, обновление и процедура замены узла. Не выбирайте алгоритм только по максимальному бенчмарку. Совместимость обеих сторон и политика безопасности обязательны, а performance проверяется на выбранном наборе. Перенос старых слабых настроек в новый проект ради быстрого подключения не считается законченной миграцией.
Испытайте rekey, перезапуск одной стороны и возвращение после длительного перерыва. Туннель может успешно создаться сразу после настройки и нарушиться позже при смене ключевого материала или другого состояния. При сертификатной схеме нужны правильное время, доверие и процедура продления. Условия применения фиксируют в эксплуатационном описании, включая владельца и место хранения необходимых сведений.
Для сети площадок важно не копировать одинаковые секреты и не оставлять управление доступным из любых сегментов. Определите порядок добавления филиала и удаления закрытой площадки. При замене устройства проверьте его права, конфигурацию и привязку к системе управления. Резервный прибор должен восстанавливать целевой проект, а не просто включаться с заводским образом.
Как сравнить стоимость IPsec и SD-WAN на одинаковом горизонте?
Сравните аппаратуру, лицензии, управление, поддержку, внедрение и регулярные изменения. У простого IPsec могут быть меньше стартовые компоненты, но сопровождение нескольких десятков отношений способно требовать больше работы. SD-WAN добавляет собственную платформу и компетенции, а его пользу связывают с масштабом, политиками и доступными путями. Реальные цены берут из сопоставимых предложений, а не из рекламной стоимости одного маршрутизатора.
| Расход | Обычный IPsec | SD-WAN |
|---|---|---|
| Аппаратные узлы | Обе стороны и нужный резерв | Все WAN Edge и нужный резерв |
| Программные права | Маршрутизация, криптография, полоса | Подходящий уровень и срок, криптография, полоса |
| Управление | Инструменты конфигурации и наблюдения | Поддерживаемое размещение и обслуживание управления |
| Изменения | Настройка и проверка нужных сторон | Политики, шаблоны и проверка распространения |
| Эксплуатация | Мониторинг, ключи и восстановление | Те же задачи плюс жизненный цикл платформы |
Для расчёта операционной части можно взять измеренное время типовых действий: добавить офис, изменить доступ, обновить узлы и разобраться со сбоем. Умножьте его на реальное число событий за выбранный срок. Не приписывайте одному варианту фиксированную экономию без проверки команды. Небольшая стабильная сеть и часто изменяемая сеть филиалов дают разные результаты.
Как принять межофисную сеть и что включить в пилот?
Нужен ли частный операторский канал или достаточно интернет-подключений?
Частный транспорт и шифрование решают разные задачи. Операторская сеть может дать согласованный профиль услуги и маршрута, но её название не подтверждает конфиденциальность всех данных. IPsec поверх подходящего интернета создаёт защищённый участок при корректной конфигурации, но остаётся зависимым от качества внешнего пути. Для закупки разделите условия транспорта, защиты и доступности, чтобы сравнивать одинаковые требования.
SD-WAN может использовать подходящие разные транспорты, включая частную сеть, интернет и сотовый путь. Это не обязательно замена любого MPLS на самый дешёвый доступ. Решение зависит от того, какие приложения работают, как меняются пути и какой уровень услуги нужен. Если частный канал даёт полезный измеримый результат, его можно сохранить в архитектуре; если обычный интернет выполняет требования, отдельный частный транспорт не становится обязательным только из-за двух офисов.
Сравните обе схемы на времени бизнес-операции, задержке, потерях и восстановлении, затем добавьте стоимость услуги, оборудования и сопровождения. Проверьте разные часы и оба направления. Операторский SLA и фактический результат приложения должны быть согласованы, но не являются одним показателем. Хорошая средняя доступность не описывает длительность конкретного рабочего перерыва или качество большой передачи.
Для небольшой пары площадок сначала подтвердите, что поддерживаемый IPsec выполняет задачу на выбранных каналах. В сравнение аппаратной базы можно включить C8300-1N1S-4T2X с нужным режимом и правами. Для сети филиалов добавьте план управления и изменения политики. Не покупайте SD-WAN только ради устранения недостатка самого провайдера: альтернативный путь и достаточная полоса всё равно должны существовать.
Проверяйте полный путь сервиса в штатном режиме, при нагрузке и после отказа. Запишите работу каждой разрешённой пары, основные зависимости, максимальные файлы и фоновые задачи. Для политики по качеству отдельно моделируйте ухудшение и ситуацию, когда все пути хуже требования. Приёмка должна включать журнал и измерения приложения, а не только статус туннеля Connected.
| Испытание | Показатель | Результат |
|---|---|---|
| Рабочая операция | Время ответа и корректность | Выполняется требование приложения |
| Большая передача | Объём, время, влияние на остальные | Подтверждено окно и приоритеты |
| Перекрытие адресов при наличии | Реальный путь и адреса обеих сторон | Нет неоднозначности и лишнего доступа |
| Отказ и возврат | Туннели, маршруты и приложение | Достигнут согласованный аварийный режим |
| Запрещённое обращение | Блокировка и событие | Политика работает на всех путях |
| Новый филиал или замена | Время и процедура добавления | Подтверждён операционный процесс |
Для подбора Cisco для соединения офисов передайте карту потоков, подсети, каналы, рост и допустимые перерывы. Попросите два варианта только там, где они действительно решают одинаковую задачу: простой IPsec и подходящий SD-WAN. Выбор должен опираться на завершённый проект и эксплуатацию, а не на обещание, что одна технология всегда лучше другой.
Частые вопросы о соединении офисов
Нужен ли SD-WAN для двух офисов?
Не обязательно. Сначала сравните задачи управления, каналы, рост и стоимость. Правильно настроенного site-to-site IPsec может быть достаточно.
SD-WAN заменяет IPsec?
Это не простая замена шифрования. SD-WAN решает связность, управление и политики, используя защищённый обмен в своей архитектуре.
Можно ли объединить одинаковые подсети?
Без дополнительных решений пересечение мешает маршрутизации. Предпочтительно согласовать адресный план; специальные трансляции проверяют по приложениям.
Можно ли пустить весь интернет филиала через центр?
Да, в соответствующем проекте. Но возрастает зависимость от центрального узла и его каналов. Сравните это с локальным выходом и требованиями безопасности.
Почему туннель Up, но сервер недоступен?
Проверьте маршруты в обе стороны, ACL, NAT, DNS и сервис. Состояние туннеля не подтверждает все этапы доступа.
Нужен ли публичный IP каждому офису?
Требование зависит от способа установления и архитектуры. CGNAT и динамические адреса нужно учесть до выбора решения и проверить в пилоте.
Можно ли начать с IPsec и перейти позже?
При наличии поддерживаемого пути миграции и подходящего оборудования. Заранее проверяют режим, лицензии и будущую управляющую платформу.
Нужно ли переносить адресацию при объединении офисов?
Если сети не пересекаются и соответствуют будущему проекту, обязательной полной перенумерации может не быть. Но проверьте маршруты, DNS и существующие правила. При пересечении адресов заранее выберите способ устранения. Поздняя смена подсетей влияет на приложения, печать, мониторинг и доступ пользователей, поэтому её лучше выделять в отдельный план изменений.
Как проверить качество канала для межофисного приложения?
Измеряйте задержку, потери и время рабочей операции между реальными площадками. Высокая скорость загрузки из интернета не подтверждает качество пути до второго офиса. Повторите измерения в пиковый час и на резервном транспорте. Для сравнения сохраняйте одинаковые приложения и объём данных.
Как заказать оборудование для соединения офисов на Cisco?
Отправьте число площадок, адресный план, каналы, приложения, объёмы обмена и планы роста через форму подбора. Попросите сравнить IPsec и SD-WAN в одинаковом бизнес-сценарии: комплект, полоса при отказе, эксплуатация и план внедрения. Так выбор будет опираться на задачу, а не на популярность названия технологии.